



Билдер Babuk Locker уже активно используется в реальных кибератаках

Билдер Babuk Locker уже активно используется в реальных кибератаках

Билдер Babuk Locker уже активно используется в реальных кибератаках

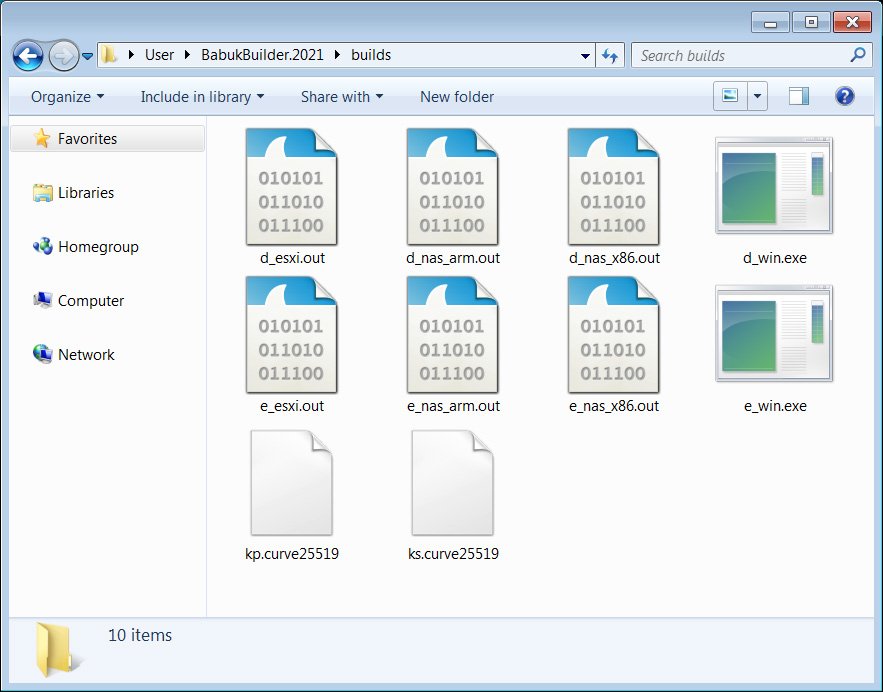
Билдер программы-вымогателя Babuk Locker уже активно используется в реальных кибератаках. Используя инструмент для создания кастомных версий вредоноса, злоумышленники атакуют организации по всему миру.

Шифровальщик Babuk Locker привлёк внимание экспертов в начале 2021 года, когда операторы запустили кампании против корпоративных систем. Помимо шифрования важных файлов, вредоносная программа передавала киберпреступникам конфиденциальные данные.

Тем не менее после атаки на полицейский участок в городе Вашингтон правоохранительные органы всерьёз взялись за Babuk Locker, что вынудило злоумышленников прекратить свои операции.

Буквально несколько дней назад стало известно, что код билдера этого шифровальщика утёк в открытый доступ. Такие инструменты позволяют малоквалифицированным хакерам создавать собственные варианты сложных вредоносных программ.

Для создания кастомного образца вредоноса преступникам нужно всего лишь изменить записку с требованием выкупа, добавив туда собственные данные для связи или перевода денег. Вместе с самим шифровальщиком билдер создаёт и дешифратор, который впоследствии может использоваться для возврата файлов в прежнее состояние.


Вскоре после появления в Сети билдера некие злоумышленники быстро взяли его в работу и запустили крупную кампанию. Одна из жертв новых операторов Babuk Locker сообщила на площадке Reddit об атаке на собственные сети.

Именующий себя MalwareHunterTeam исследователь с 29 июня тоже отметил скачок кибератак Babuk Locker. Новые жертвы операторов программы-вымогателя разбросаны по всему миру. Атаки кастомной версии шифровальщика отличаются сравнительно маленькой суммой выкупа. Киберпреступники требуют всего около 210 долларов.

Для связи с пострадавшими организациями злоумышленники используют электронную почту — babukransom@tutanota.com, хотя операторы оригинального Babuk Locker задействовали для этих целей сеть Tor.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru