


В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

Исследователи из CyberNews проанализировали кампании операторов программы-вымогателя Epsilon Red и пришли к выводу, что на сегодняшний день в Сети находятся более 3,5 тысяч уязвимых для этого шифровальщика серверов.

В конце мая специалисты компании Sophos предупредили сообщество о вредоносе Epsilon Red, который эксплуатирует уязвимости в Microsoft Exchange и проникает в корпоративные системы с помощью RDP и WMI (Windows Management Instrumentation).

Теперь же благодаря экспертам CyberNews стало известно, как именно операторы Epsilon Red атакуют организации. Ещё Sophos писала, что вся схема рассчитана на использование уязвимых серверов Microsoft Exchange: злоумышленники задействуют их для запуска цепочки эксплуатации.

Такой подход действительно работает, поскольку одна из жертв уже заплатила кибервымогателям более 200 тысяч долларов в биткоинах. Epsilon Red не только шифрует важные файлы, приводя к сбою в работе ИТ-систем, но и передаёт конфиденциальные данные своим операторам.

К счастью, большинство топовых антивирусов на данный момент детектируют последний вариант программы-вымогателя Epsilon Red, объясняют специалисты. Этот образец эксплуатирует в кибератаках следующие уязвимости Microsoft Exchange: CVE-2020-1472, CVE-2021-26855, CVE-2021-27065.

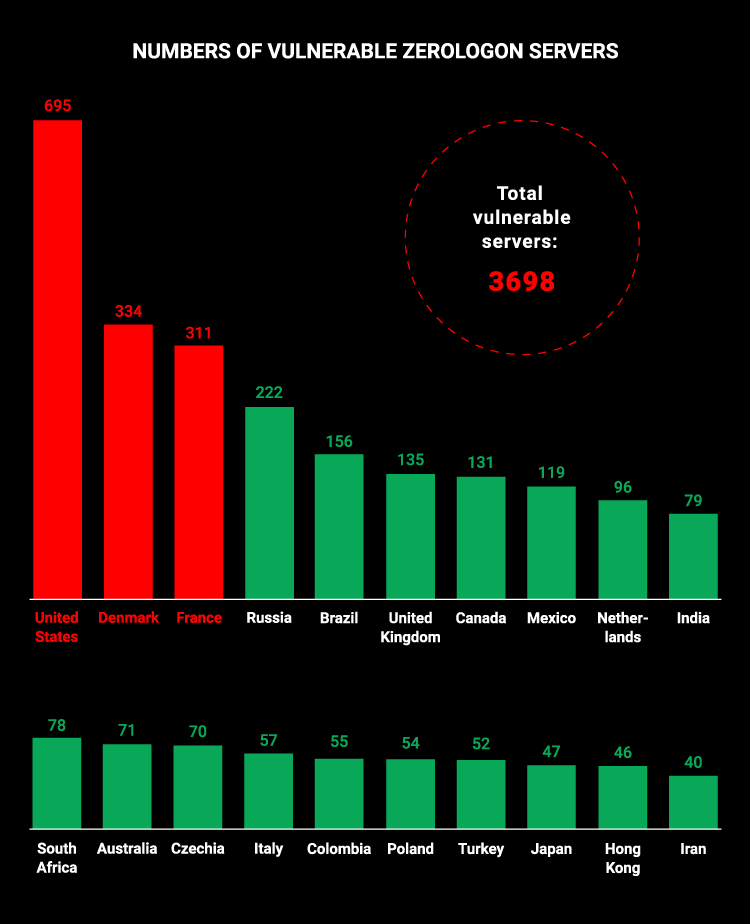
Исследователи обнаружили 695 дырявых серверов только в США. Ещё 71 установок найдены в Австралии и 36 — в Аргентине. Именно такие серверы чаще всего атакуются операторами Epsilon Red.


Организациям, столкнувшимся с этим шифровальщиком, рекомендуют немедленно сообщить об атаке в правоохранительные органы. Платить выкуп, конечно же, не стоит, поскольку это создаёт опасный прецедент.

Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru