


В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

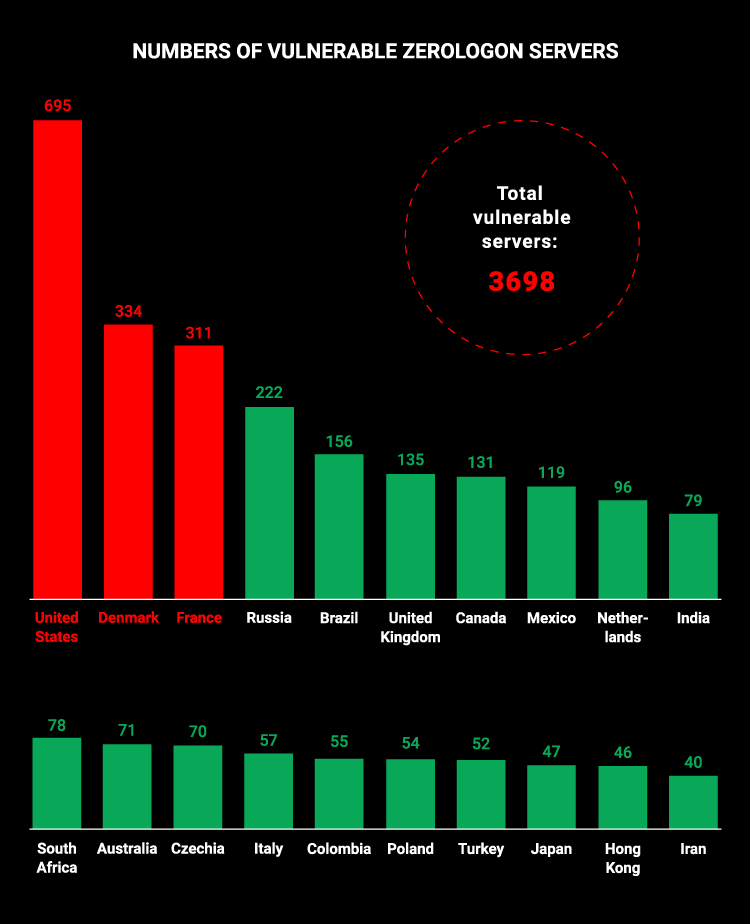
Исследователи из CyberNews проанализировали кампании операторов программы-вымогателя Epsilon Red и пришли к выводу, что на сегодняшний день в Сети находятся более 3,5 тысяч уязвимых для этого шифровальщика серверов.

В конце мая специалисты компании Sophos предупредили сообщество о вредоносе Epsilon Red, который эксплуатирует уязвимости в Microsoft Exchange и проникает в корпоративные системы с помощью RDP и WMI (Windows Management Instrumentation).

Теперь же благодаря экспертам CyberNews стало известно, как именно операторы Epsilon Red атакуют организации. Ещё Sophos писала, что вся схема рассчитана на использование уязвимых серверов Microsoft Exchange: злоумышленники задействуют их для запуска цепочки эксплуатации.

Такой подход действительно работает, поскольку одна из жертв уже заплатила кибервымогателям более 200 тысяч долларов в биткоинах. Epsilon Red не только шифрует важные файлы, приводя к сбою в работе ИТ-систем, но и передаёт конфиденциальные данные своим операторам.

К счастью, большинство топовых антивирусов на данный момент детектируют последний вариант программы-вымогателя Epsilon Red, объясняют специалисты. Этот образец эксплуатирует в кибератаках следующие уязвимости Microsoft Exchange: CVE-2020-1472, CVE-2021-26855, CVE-2021-27065.

Исследователи обнаружили 695 дырявых серверов только в США. Ещё 71 установок найдены в Австралии и 36 — в Аргентине. Именно такие серверы чаще всего атакуются операторами Epsilon Red.


Организациям, столкнувшимся с этим шифровальщиком, рекомендуют немедленно сообщить об атаке в правоохранительные органы. Платить выкуп, конечно же, не стоит, поскольку это создаёт опасный прецедент.

Подпишитесь на новости

Пособия отменят: мошенники пугают родителей и требуют перевести сбережения

Мошенники нашли новый повод залезть в семейный бюджет: угрожают отменой детских пособий. Родителям звонят от имени Социального фонда и заявляют, что на их счетах якобы обнаружены подозрительные переводы. Затем предлагают спасти выплаты, отправив все сбережения на чужой счет.

Как сообщает РИА Новости, о схеме предупредила платформа «Мошеловка» Народного фронта.

Легенда строится вокруг оценки семейных доходов. Собеседник уверяет, что сторонние поступления могут лишить семью права на пособия. Чтобы этого избежать, нужно якобы подтвердить официальность перевода и исключить деньги из совокупного дохода.

Для этого аферисты предлагают специальный необлагаемый транзитный счет. Туда требуют перевести все накопления, чтобы они якобы не попали в отчетность. Знакомый безопасный счет переодели в социальную помощь, но расчет всё тот же: напугать человека и заставить его самостоятельно отправить деньги.

В «Мошеловке» подчеркивают: Социальный фонд не требует переводить средства на сторонние счета для подтверждения права на пособия.

Вопросы об оценке доходов семьи следует проверять через официальные уведомления на «Госуслугах» или при личном обращении в СФР. Коды аутентификации от государственных сервисов и банковских приложений телефонным собеседникам передавать нельзя.

RSS: Новости на портале Anti-Malware.ru