


На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

Пока технологическая отрасль продолжает жить в режиме оптимизации штата, на рынке появилась профессия, которой, наоборот, резко стало больше. Речь об инженерах внедрения — forward-deployed engineers, или FDE.

По данным Business Insider, именно такие специалисты могут стать одними из самых востребованных в технологическом секторе.

Генеральный директор Box Аарон Леви считает, что FDE будут играть ключевую роль во внедрении искусственного интеллекта в бизнесе.

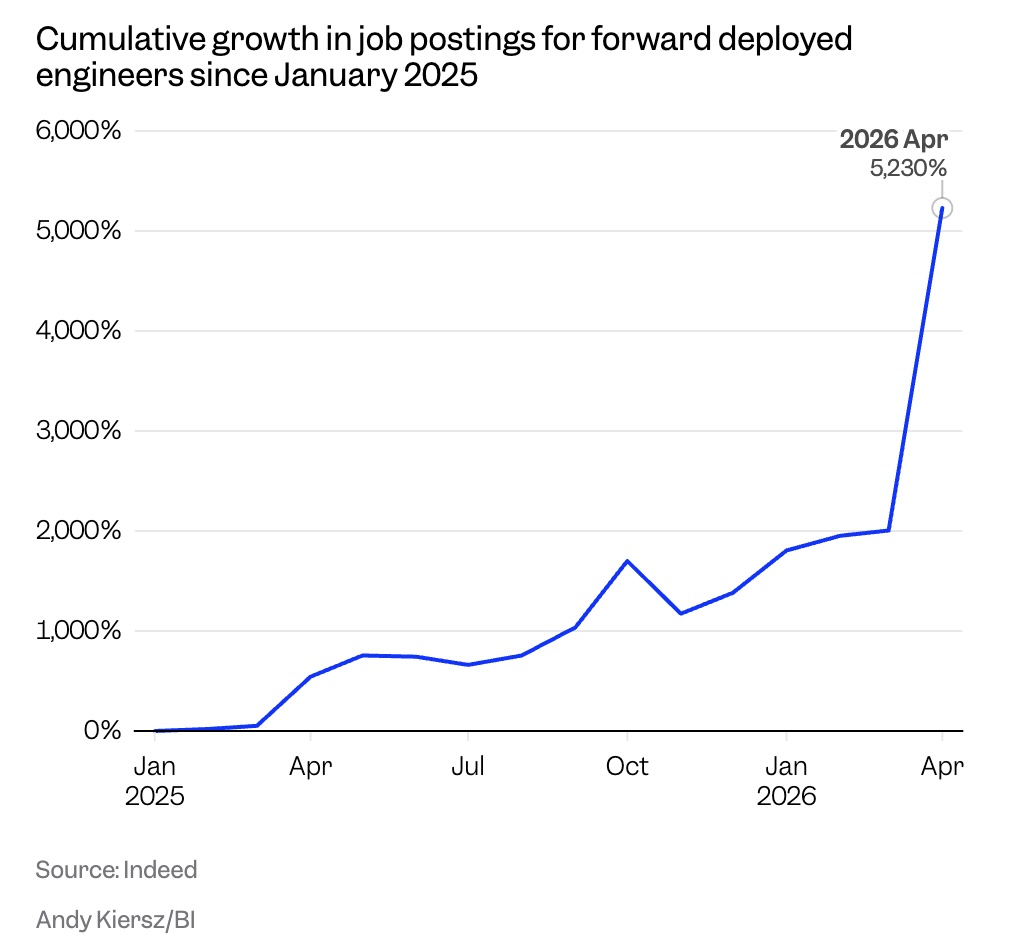
Цифры выглядят бодро: в апреле прошлого года на Indeed было 643 вакансии для инженеров внедрения, а за год их число выросло до более чем 5,3 тыс. Это примерно плюс 729%.


FDE нужны компаниям, чтобы не просто купить ИИ, а реально встроить его в рабочие процессы. Такой специалист приходит к клиенту, разбирается, где у него всё болит, и помогает настроить ИИ-инструменты так, чтобы они не просто красиво смотрелись в презентации, а действительно ускоряли работу.

Формат во многом популяризировала Palantir: её инженеры работали напрямую с клиентами и делали ПО под конкретные задачи. Теперь похожий подход становится особенно востребованным из-за корпоративного ИИ. Anthropic, OpenAI, Palantir, Stripe и Google Cloud уже нанимают таких специалистов или расширяют набор.

Деньги тоже неплохие: по данным Indeed, зарплаты FDE находятся в диапазоне от $170 (12 млн рублей) тыс. до $200 тыс. (14 млн рублей) в год.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru