



Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

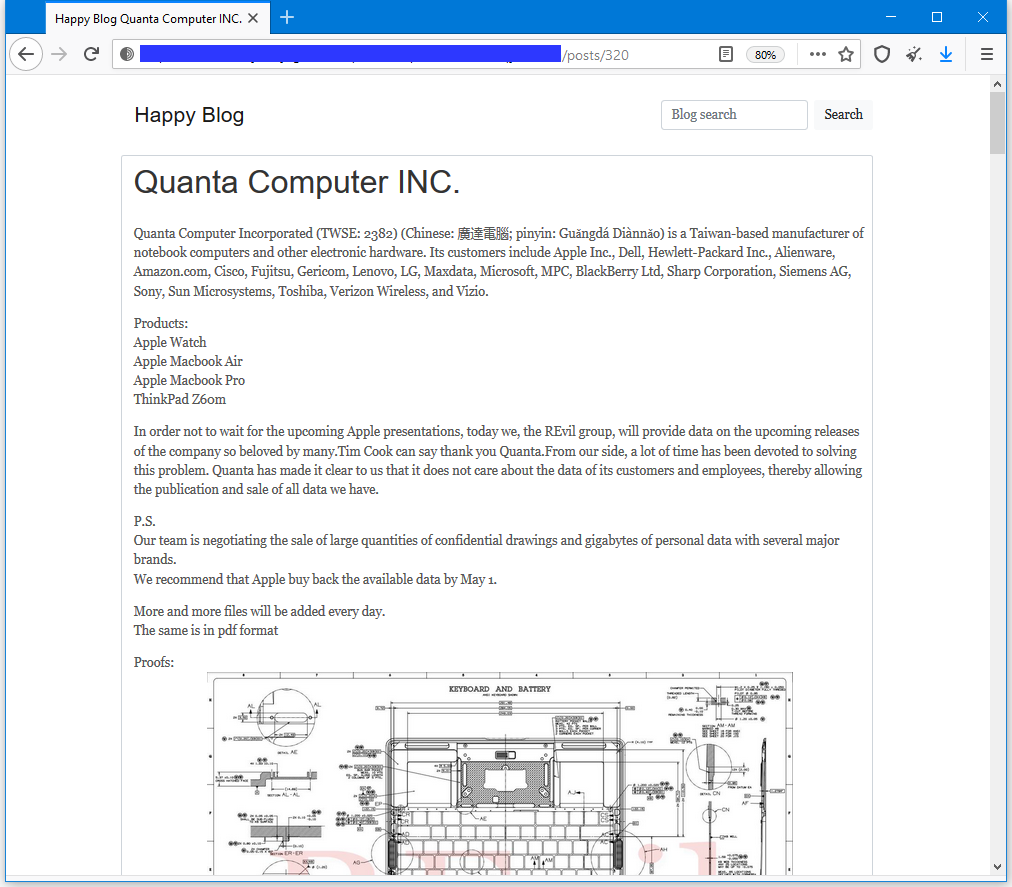
Операторы программы-вымогателя REvil зашли настолько далеко, что начали шантажировать Apple. В частности, киберпреступники угрожают опубликовать конфиденциальную информацию в дарквебе, если корпорация из Купертино не заплатит выкуп.

По словам операторов REvil, им удалось завладеть информацией о разработках Apple после взлома тайваньской компании Quanta Computer. Связь с «яблочной» корпорацией заключается в том, что Quanta Computer собирает для купертиновцев устройства на основе схем и предварительного дизайна.

Стоящая за REvil кибербанда опубликовала на одном из ресурсов дарквеба сообщение с угрозами в адрес Apple. Поскольку Quanta Computer в итоге отказалась платить злоумышленникам, последние решили переключиться на основных клиентов тайваньской компании.

Преступники опубликовали 21 скриншот, на котором изображены схемы MacBook, и пообещали ежедневно выкладывать внутренние данные, пока Quanta Computer или Apple не заплатят им затребованную сумму.


Стоит отметить, что услугами Quanta Computer пользуются известные всем техногиганты: HP, Dell, Microsoft, Toshiba, LG, Lenovo и др. Возможно, злоумышленники смогли добраться до внутренней информации и этих корпораций.

Источники, знакомые с ходом переговоров, сообщили, что операторы программы-вымогателя требуют от жертв $50 миллионов. Напомним, что эту же сумму пытались вытрясти из Acer буквально в прошлом месяце.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru