



Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

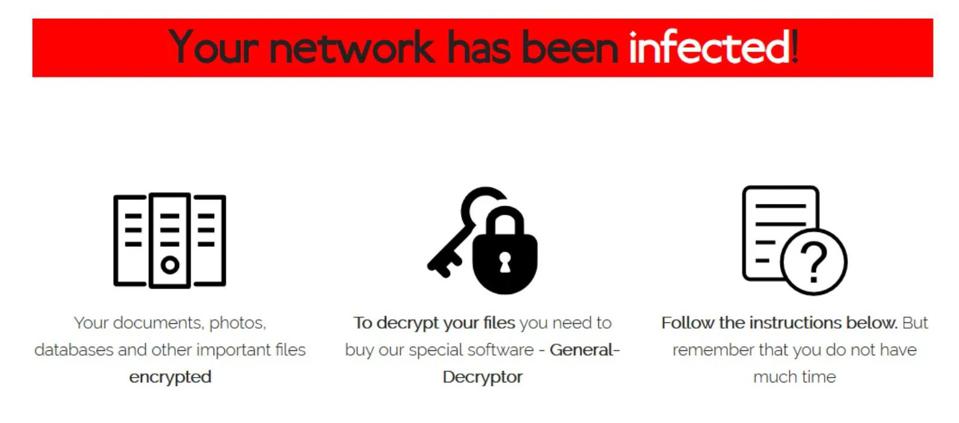
Группа киберпреступников, стоящих за распространением программы-вымогателя REvil, записала себе в резюме успешную атаку на ещё одну всем известную корпорацию. На этот раз от рук злоумышленников пострадал тайваньский техногигант Acer, производящий компьютерную технику.

С суммой выкупа преступники также не стали церемониться, запросив сразу $50 миллионов. По сути, это даже скидка, на которую вымогатели пойдут в том случае, если Acer заплатит достаточно быстро.

Эксперты в области кибербезопасности отметили, что $50 миллионов на сегодняшний день являются рекордной суммой выкупа. Ранее самый большой запрошенный выкуп составлял $30 млн, он также принадлежал операторам REvil.

Переписка представителей Acer с кибервымогателями показала, что последние скинули 20% в надежде на выплату денег к среде. Если же производитель компьютерной техники не отреагирует в срок, сумма подрастёт до умопомрачительных $100 миллионов.


Помимо этого, известно, что REvil выкрал внутреннюю информацию корпорации, что уже фактически стало нормой для программ-вымогателей (шифровальщиков ransomware). Злоумышленники выложили данные Acer на специальном сайте, готовя их к аукциону.

Стоит отметить, что тайваньская компания отреагировала относительно спокойно, отметив, что она и ей подобные корпорации часто становятся мишенью для преступников. Представители подчеркнули, что специалисты постоянно мониторят ИТ-системы, а о последнем инциденте уже сообщили правоохранительным органам.

Как выяснили специалисты BleepingComputer, злоумышленники, скорее всего, атаковали почтовый сервер Acer Exchange.

К слову, на днях мы писали, что REvil получил возможность шифровать файлы при работе Windows в безопасном режиме. Создатели вредоноса, видимо, хотят усовершенствовать методы обхода антивирусных программ и повысить эффективность шифровальщика.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru