



Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Исследователи из Bitdefender выявили серию атак, нацеленных на кражу данных, а также криптовалюты из кошельков Monero. Как оказалось, злоумышленники с этой целью уже три года распространяют вредоносную программу под видом пиратских копий популярных офисных инструментов и редакторов изображений.

При запуске фальшивый кряк работает как дроппер — загружает в систему экземпляр легитимной утилиты ncat.exe и прокси-сервер Tor, а также командный файл для Netcat. Все файлы помещаются в служебную папку SysWOW64 и в совокупности обеспечивают автору атаки бэкдор, позволяющий совершать различные действия на зараженной машине с помощью команд, подаваемых из сети Tor.

Тестирование вредоноса выявило следующие возможности:

  • отправка локальных файлов через Tor на указанный сервер; 
  • запуск клиента BitTorrent (видимо, для вывода краденых данных);
  • отключение файрвола перед отправкой добычи;
  • кража информации из браузера (история, сохраненные пароли, сеансовые куки) и формирование архивного файла с помощью 7-Zip для пересылки;
  • кража Monero из криптокошелька с использованием консольного клиента monero-wallet-cli.exe.

Поиск onion-домена командного сервера осуществляется циклическим перебором портов с 8000 по 9000. Для обмена данными организуется сокет-соединение. Чтобы обеспечить зловреду постоянное присутствие, в системе создаются специальный сервис и запланированное задание на запуск каждые 45 минут.

Исследование также показало, что управление бэкдором осуществляется, скорее всего, в интерактивном режиме, а не автоматизированными методами.

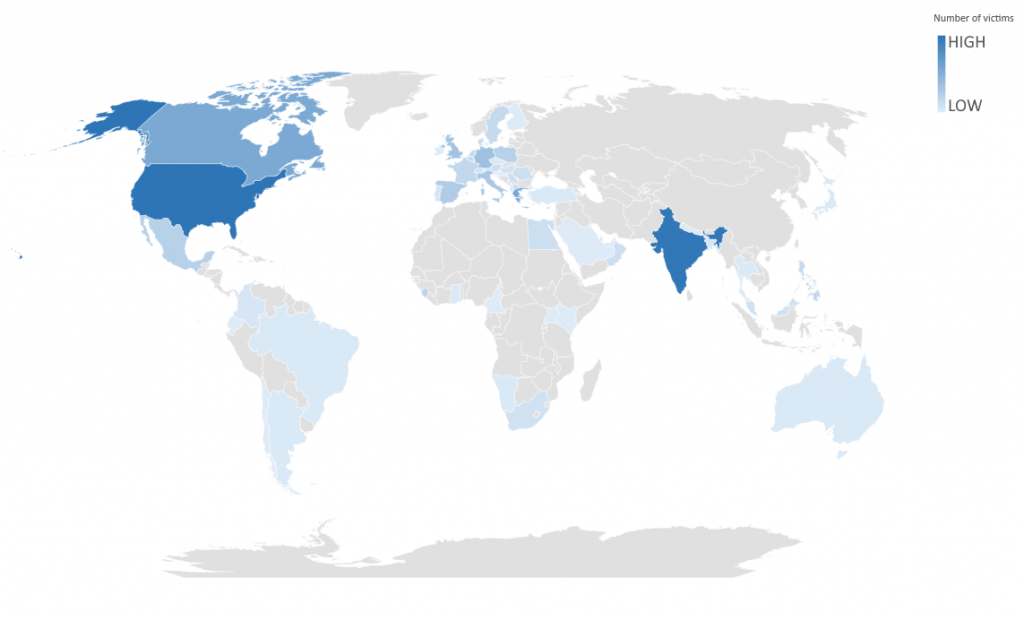
Наибольшее количество заражений обнаружено в США и Индии.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru