



Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Таинственная группа киберпреступников использовала по меньшей мере 11 уязвимостей нулевого дня (0-day) в ходе хорошо подготовленной операции, затронувшей в 2020 году пользователей Android, iOS и Windows. О сложных кибератаках рассказала команда Google.

Интересно, что злоумышленники разнесли две свои кампании по времени: первая прошла в феврале 2020 года, а вторая — уже в октябре. Непонятно, для чего нужен был такой перерыв, но известно, что атакующие пытались заманить жертв на специальные сайты, перенаправлявшие их на серверы преступников.

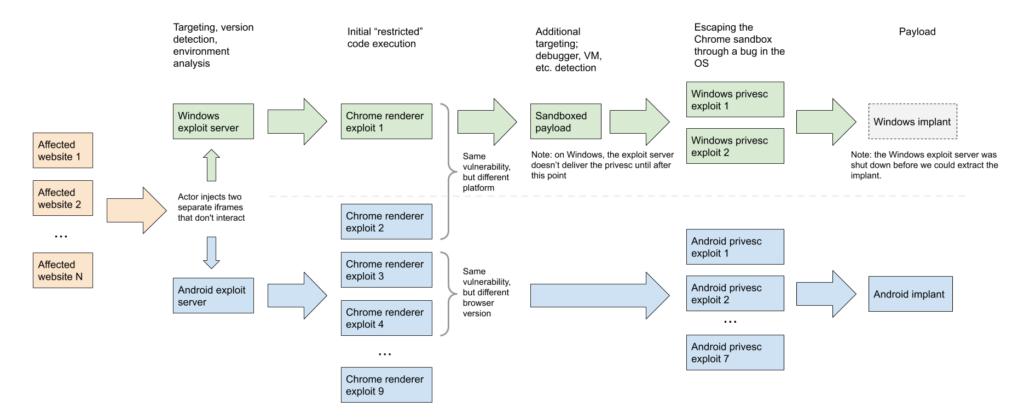
Там пользователей ждала эксплуатация целой цепочки различных уязвимостей, связанных между собой. Набор багов позволял атакующим проникнуть в систему жертвы, выбраться из песочницы браузера и повысить права в системе.

При этом в атаках злоумышленники не всегда рассчитывали на 0-day, а скорее комбинировали их с известными дырами, для которых разработчики уже выпустили патчи. Но самое крутое в исполнении киберпреступников — возможность на лету менять 0-day баги, если один из них патчился производителем.

На действия хорошо подготовленных и организованных атакующих обратили внимание в Google. Команда безопасности даже опубликовала отчёт, описывающий кампании преступников. Из эксплуатируемых хакерами 0-day можно отметить следующие бреши:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020 года);
  • CVE-2020-0938 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1020 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1027 – CSRSS-дыра в Windows (устранена в апреле 2020 года).


Google пока затрудняется сказать, кто же стоит за столь сложными атаками. Удивительно, что эти кибероперации пока даже не приписали российским властям.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru