



Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

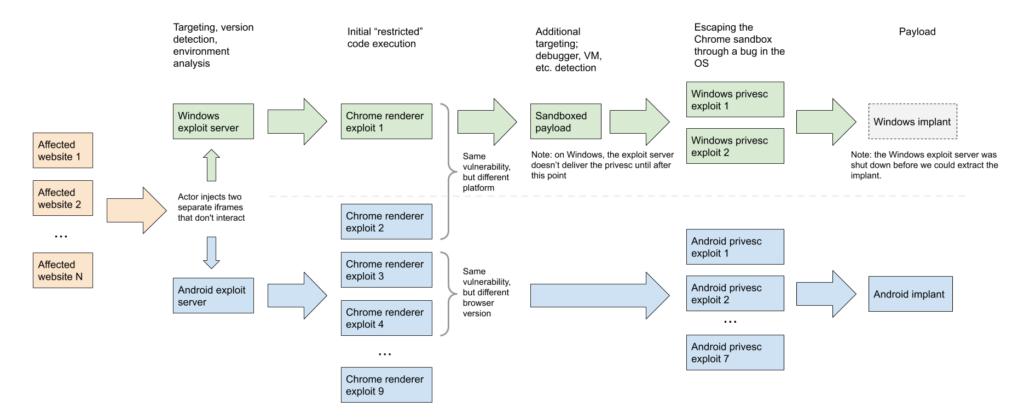
Таинственная группа киберпреступников использовала по меньшей мере 11 уязвимостей нулевого дня (0-day) в ходе хорошо подготовленной операции, затронувшей в 2020 году пользователей Android, iOS и Windows. О сложных кибератаках рассказала команда Google.

Интересно, что злоумышленники разнесли две свои кампании по времени: первая прошла в феврале 2020 года, а вторая — уже в октябре. Непонятно, для чего нужен был такой перерыв, но известно, что атакующие пытались заманить жертв на специальные сайты, перенаправлявшие их на серверы преступников.

Там пользователей ждала эксплуатация целой цепочки различных уязвимостей, связанных между собой. Набор багов позволял атакующим проникнуть в систему жертвы, выбраться из песочницы браузера и повысить права в системе.

При этом в атаках злоумышленники не всегда рассчитывали на 0-day, а скорее комбинировали их с известными дырами, для которых разработчики уже выпустили патчи. Но самое крутое в исполнении киберпреступников — возможность на лету менять 0-day баги, если один из них патчился производителем.

На действия хорошо подготовленных и организованных атакующих обратили внимание в Google. Команда безопасности даже опубликовала отчёт, описывающий кампании преступников. Из эксплуатируемых хакерами 0-day можно отметить следующие бреши:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020 года);
  • CVE-2020-0938 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1020 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1027 – CSRSS-дыра в Windows (устранена в апреле 2020 года).


Google пока затрудняется сказать, кто же стоит за столь сложными атаками. Удивительно, что эти кибероперации пока даже не приписали российским властям.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru