



Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Прошло чуть больше года с момента ликвидации сайта WeLeakInfo[.]com, попавшего в поле зрения ФБР. За время своего существования проект успел продать доступ более чем к 12 миллиардам имён пользователей и паролей. Теперь же представители WeLeakInfo по иронии судьбы допустили утечку данных своих клиентов.

Как сообщил Брайан Кребс, повторная регистрация домена позволила некоему злоумышленнику украсть и опубликовать информацию о 24 тыс. клиентов WeLeakInfo, которые оплачивали банковскими картами доступ к скомпрометированным учётным данным.

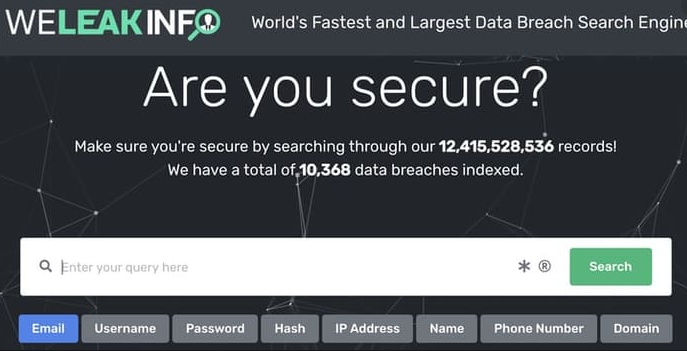
Последние несколько лет площадка WeLeakInfo по праву считалась одним из крупнейших источников взломанных паролей. Например, прокуроры отмечали, что проект располагает более 10 000 утечек, в которых фигурировали более 12 млрд записей.

WeLeakInfo предоставлял платный доступ к реальным именам, адресам электронной почты, логинам, телефонным номерам и паролям. Всех этих сведений вполне хватало, чтобы получить полный контроль над учётной записью ничего не подозревающего пользователя.

Покупатели даже могли ввести адрес электронной почты и посмотреть, какие аккаунты оформлены на него. Или, например, ввести пароль и посмотреть, к каким учёткам он подходит.


Однако теперь клиентов WeLeakInfo настигла та же участь. Данные около 24 тыс. покупателей взломанных аккаунтов просочились в Сеть. Их опубликовал на форуме Raidforums пользователь под ником «pompompurin».

Как пояснил сам pompompurin, ему удалось добраться до информации после того, как срок действия одного из доменов WeLeakInfo подошёл к концу. ФБР упустило это из виду, а находчивому исследователю удалось зарегистрировать этот домен заново.

Специалисты Flashpoint изучили размещённую базу данных и отметили, что та частично включает данные банковских карт клиентов WeLeakInfo, а также их полные имена, адреса электронной почты, телефонные номера и даже адреса проживания.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru