



Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Прошло чуть больше года с момента ликвидации сайта WeLeakInfo[.]com, попавшего в поле зрения ФБР. За время своего существования проект успел продать доступ более чем к 12 миллиардам имён пользователей и паролей. Теперь же представители WeLeakInfo по иронии судьбы допустили утечку данных своих клиентов.

Как сообщил Брайан Кребс, повторная регистрация домена позволила некоему злоумышленнику украсть и опубликовать информацию о 24 тыс. клиентов WeLeakInfo, которые оплачивали банковскими картами доступ к скомпрометированным учётным данным.

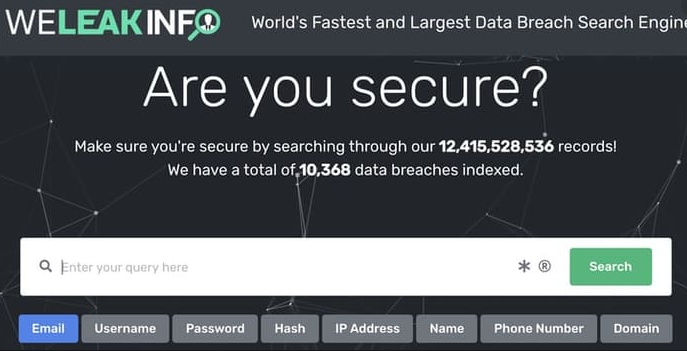
Последние несколько лет площадка WeLeakInfo по праву считалась одним из крупнейших источников взломанных паролей. Например, прокуроры отмечали, что проект располагает более 10 000 утечек, в которых фигурировали более 12 млрд записей.

WeLeakInfo предоставлял платный доступ к реальным именам, адресам электронной почты, логинам, телефонным номерам и паролям. Всех этих сведений вполне хватало, чтобы получить полный контроль над учётной записью ничего не подозревающего пользователя.

Покупатели даже могли ввести адрес электронной почты и посмотреть, какие аккаунты оформлены на него. Или, например, ввести пароль и посмотреть, к каким учёткам он подходит.


Однако теперь клиентов WeLeakInfo настигла та же участь. Данные около 24 тыс. покупателей взломанных аккаунтов просочились в Сеть. Их опубликовал на форуме Raidforums пользователь под ником «pompompurin».

Как пояснил сам pompompurin, ему удалось добраться до информации после того, как срок действия одного из доменов WeLeakInfo подошёл к концу. ФБР упустило это из виду, а находчивому исследователю удалось зарегистрировать этот домен заново.

Специалисты Flashpoint изучили размещённую базу данных и отметили, что та частично включает данные банковских карт клиентов WeLeakInfo, а также их полные имена, адреса электронной почты, телефонные номера и даже адреса проживания.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru