



Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

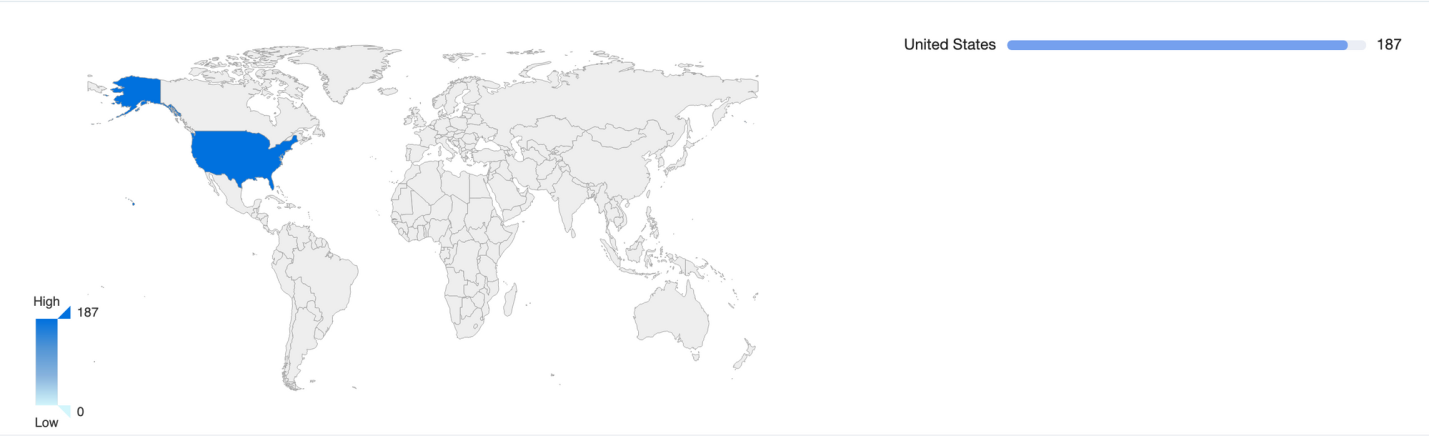
Обнаружен образец Fbot, загружаемый на IoT-устройства посредством эксплуатации критической уязвимости в Vantage Velocity — софте, предназначенном для мониторинга транспортных потоков. По данным Qihoo 360, подавляющее большинство новых целей Linux-бота находятся на территории США.

Китайские эксперты отслеживают деятельность операторов Fbot с 2018 года. За истекший период этот наследник DDoS-бота Mirai, а точнее, его итерации, известной как Satori, сменил множество IoT-мишеней, атакуя их с помощью эксплойтов нулевого дня. На сей раз ботоводы остановили свой выбор на IoT-устройствах, помогающих оценить потоки транспортных средств и спрогнозировать пробки на дорогах.

Смарт-решение Vantage Velocity производства американской компании Iteris работает на основе Bluetooth. Его использование предполагает установку на обочине устройств с датчиками для определения скорости и местоположения транспортных средств – участников дорожного движения. Все эти сведения в реальном времени передаются в хост-систему для оценки пропускной способности улично-дорожной сети.

Уязвимость в Vantage Velocity (CVE-2020-9020), которую используют ботоводы, классифицируется как удаленное внедрение команд. Она возникла из-за неадекватной санации входных данных и проявляется при синхронизации системы с NTP-сервером по выбору пользователя. Проблема оценена в 9,8 балла по шкале CVSS. Устранил ли ее вендор, неизвестно.

Анализ нового семпла Fbot показал, что он ориентирован на устройства, использующие микропроцессоры с архитектурой ARM. Основными функциями зловреда являются проведение DDoS-атак и сканирование портов Telnet. И то, и другое бот выполняет по команде с C2-сервера, размещенного во Франции.

При обнаружении открытого Telnet-порта Fbot пытается получить доступ к службе, используя вшитый список ходовых логинов и паролей. В случае успеха данные атаки 

передаются на C2-сервер, и на новое устройство отгружается копия Fbot, заточенная под используемый CPU.

Поиск потенциально уязвимых устройств в интернете, проведенный в Qihoo 360, выявил следующую картину:


Пользователям Vantage Velocity рекомендуется проверить наличие обновлений прошивки и установить новейшую версию, а также усилить пароли, используемые для доступа к веб-интерфейсу и SSH.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru