



Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

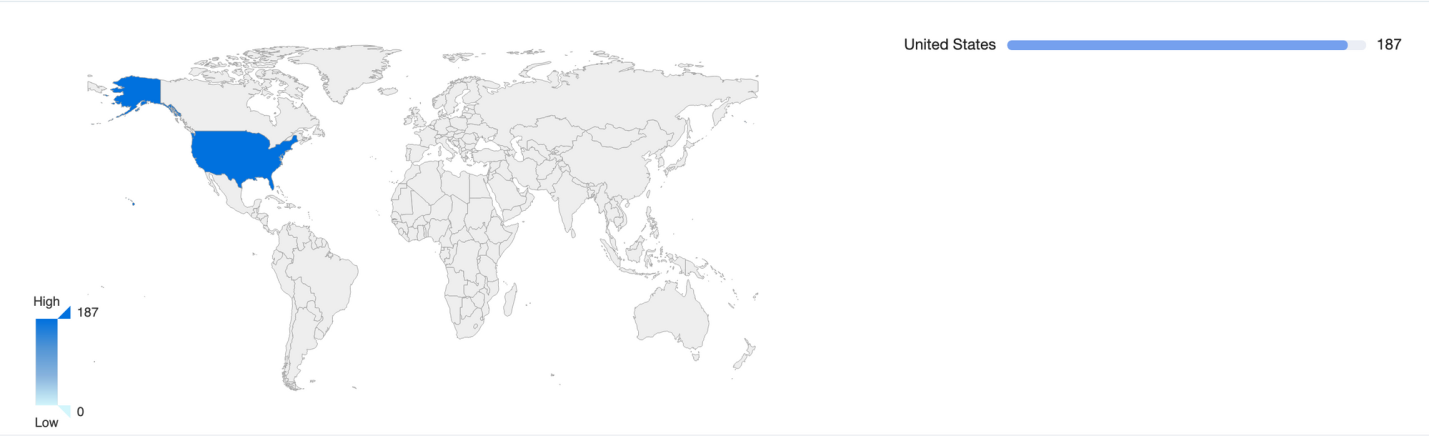
Обнаружен образец Fbot, загружаемый на IoT-устройства посредством эксплуатации критической уязвимости в Vantage Velocity — софте, предназначенном для мониторинга транспортных потоков. По данным Qihoo 360, подавляющее большинство новых целей Linux-бота находятся на территории США.

Китайские эксперты отслеживают деятельность операторов Fbot с 2018 года. За истекший период этот наследник DDoS-бота Mirai, а точнее, его итерации, известной как Satori, сменил множество IoT-мишеней, атакуя их с помощью эксплойтов нулевого дня. На сей раз ботоводы остановили свой выбор на IoT-устройствах, помогающих оценить потоки транспортных средств и спрогнозировать пробки на дорогах.

Смарт-решение Vantage Velocity производства американской компании Iteris работает на основе Bluetooth. Его использование предполагает установку на обочине устройств с датчиками для определения скорости и местоположения транспортных средств – участников дорожного движения. Все эти сведения в реальном времени передаются в хост-систему для оценки пропускной способности улично-дорожной сети.

Уязвимость в Vantage Velocity (CVE-2020-9020), которую используют ботоводы, классифицируется как удаленное внедрение команд. Она возникла из-за неадекватной санации входных данных и проявляется при синхронизации системы с NTP-сервером по выбору пользователя. Проблема оценена в 9,8 балла по шкале CVSS. Устранил ли ее вендор, неизвестно.

Анализ нового семпла Fbot показал, что он ориентирован на устройства, использующие микропроцессоры с архитектурой ARM. Основными функциями зловреда являются проведение DDoS-атак и сканирование портов Telnet. И то, и другое бот выполняет по команде с C2-сервера, размещенного во Франции.

При обнаружении открытого Telnet-порта Fbot пытается получить доступ к службе, используя вшитый список ходовых логинов и паролей. В случае успеха данные атаки 

передаются на C2-сервер, и на новое устройство отгружается копия Fbot, заточенная под используемый CPU.

Поиск потенциально уязвимых устройств в интернете, проведенный в Qihoo 360, выявил следующую картину:


Пользователям Vantage Velocity рекомендуется проверить наличие обновлений прошивки и установить новейшую версию, а также усилить пароли, используемые для доступа к веб-интерфейсу и SSH.

Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru