



Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

Независимый исследователь Лаксман Мутхиях (Laxman Muthiyah) обнаружил в онлайн-сервисах Microsoft уязвимость, позволяющую сбросить пароль пользователя в обход аутентификации и захватить контроль над аккаунтом. Разработчик высоко оценил эту находку, выдав баг-хантеру премию в $50 тысяч в рамках своей программы bug bounty.

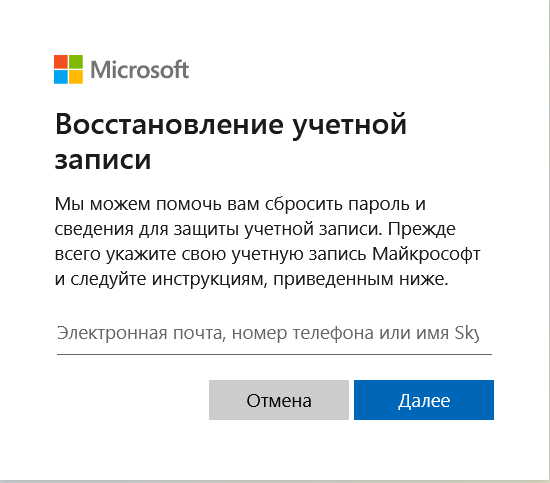
Найденная проблема затрагивает процедуру восстановления учетной записи, включающую отправку семизначного одноразового кода на email или номер мобильного телефона пользователя, который тот должен ввести на сервисе для подтверждения своих полномочий на смену пароля. Мутхияху удалось угадать нужную комбинацию посредством брутфорса, преодолев используемое Microsoft шифрование и лимиты на количество подаваемых запросов.


Суммарно исследователю предстояло перебрать 10 млн возможных вариантов одноразового кода, то есть подать на сервер Microsoft огромное количество запросов. С этой целью Мутхиях написал скрипт, способный автоматизировать этот процесс.

Его тестирование показало наличие на сервисе защитных ограничений: из 1000 отправленных кодов сервер принял только 122, остальные вернули ошибку 1211 (ошибка очистки буфера). Поняв, что при последовательной передаче множества запросов включаются черные списки (блокировка IP-адреса), экспериментатор попробовал подавать запросы одновременно с тысячи разных IP. Как оказалось, сервер должен их получать без малейшей задержки — разница в пару миллисекунд уже вызывала блокировку атаки.

Скорректировав свой код, Мутхиях смог добиться успеха и благополучно сменить пароль. Этот способ, по его словам, очень ресурсоемкий и пригоден только для взлома аккаунтов с отключенной двухфакторной аутентификацией (2FA). Если жертва ее использует, то придется дополнительно ломать шестизначный код, генерируемый специальным приложением-аутентификатором.

Специалисты Microsoft классифицировали проблему как возможность повышения привилегий с обходом многофакторной аутентификации. Поскольку провести брутфорс в данном случае сложно, степень опасности уязвимости была оценена как существенная. Соответствующий патч вышел в ноябре прошлого года.

Похожую уязвимость Мутхиях обнаружил в прошлом году в Instagram, заработав $30 тыс. в качестве вознаграждения от Facebook.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru