



Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

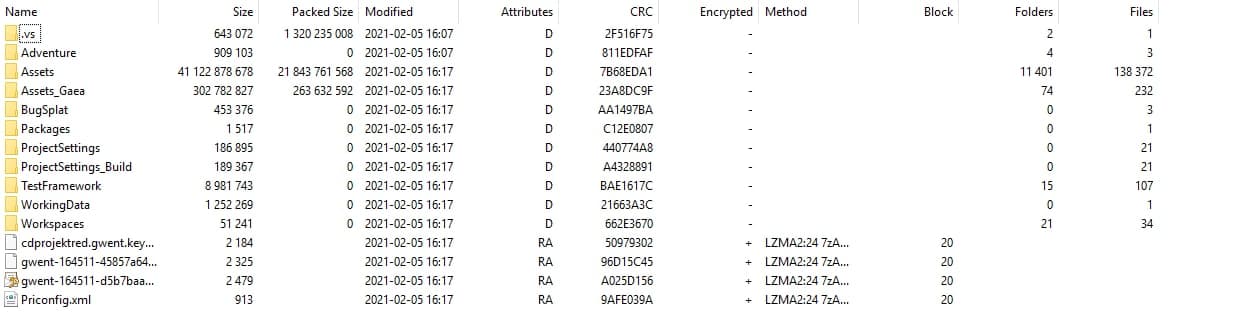
Группа киберпреступников, совсем недавно атаковавшая разработчика видеоигр CD Projekt Red, выставила на аукцион украденный исходный код. Во всяком случае, именно так заявили сами злоумышленники, отметив, что цена будет достигать миллионов долларов.

О взломе своих систем и краже данных CD Projekt Red сообщила на этой неделе. Согласно записке, оставленной вымогателями, в их руки попал исходных код популярных игр Cyberpunk 2077 и «Ведьмак 3». Сначала трудно было понять, блефуют ли злоумышленники, однако их утверждения выглядят всё более правдоподобными.

Само собой, представители CD Projekt Red, прекрасно отдающие себе отчёт в том, как нужно вести себя с вымогателями, наотрез отказались выполнять требования последних. Операторы шифровальщика оказались готовы к такому, поэтому начали сливать в Сеть все украденные данные.

Таким образом, исходный код, предположительно, видеоигр Cyberpunk 2077 и «Ведьмак 3» начал всплывать на форумах киберпреступной тематики. Об этом сообщил, например, Twitter-аккаунт «vx-underground».


Пользователь под ником «vx-underground» также отметил, что злоумышленники организовали на форуме «Exploit» аукцион, на котором выставлен исходный код, принадлежащий игровым проектам CD Projekt Red.

Компания KELA, пристально изучающая площадки дарквеба, считает, что есть все основания верить в легитимность вышеозначенных аукционов. Виктория Кивилевич, специалист KELA, смогла загрузить часть выставленного на аукцион кода, поле чего поделилась им с изданием The Verge.


Начальная цена, по словам Кивилевич, — 1 миллион долларов, однако всё можно купить разом за $7 млн.

Напомним, что исследователи на днях выяснили, что за атакой на CD Projekt Red стоит киберпреступная группировка HelloKitty.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru