



Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

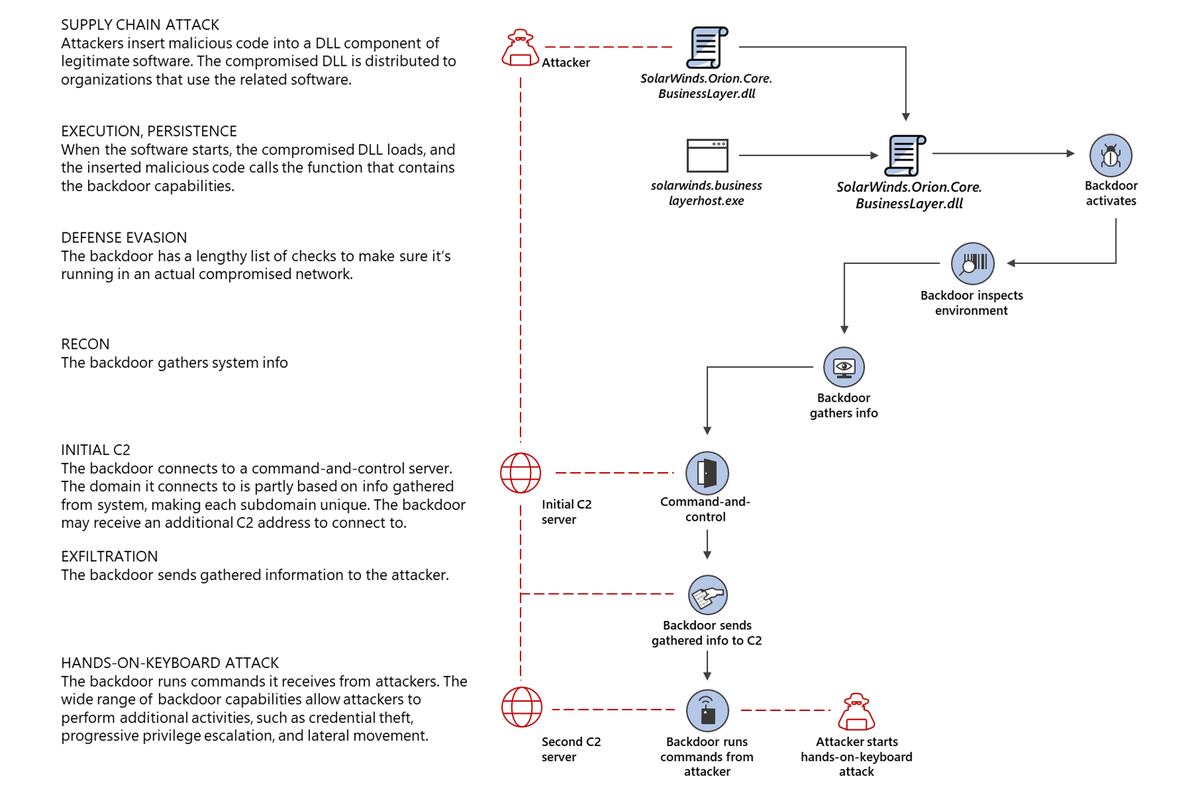
Изучение бэкдора Sunburst и алгоритма DGA, используемых взломщиками мониторинговой платформы SolarWinds Orion, позволило выявить от 100 до 280 организаций, затронутых атакой.

Среди потенциальных жертв заражения числятся федеральные ведомства США, ИТ-компании, учебные заведения, медицинские учреждения, банки и телеком-провайдеры.

По первоначальной оценке SolarWinds, взлом ее систем затронул порядка 18 тыс. пользователей ИТ-платформы. В частности, забэкдоренные версии обновлений клиента Orion могли установить такие известные компании, как Cisco, SAP, Intel, MediaTek, Check Point, Cox Communications, Deloitte, Nvidia, Fujitsu, Belkin, Amerisafe и «Лукойл».

Разработчики мониторингового ИТ-сервиса выпустили «горячие заплатки», устраняющие бэкдор. Эти хотфиксы включены в состав накопительных обновлений Orion Platform 2020.2.1 HF 2 и Orion Platform 2019.4 HF 6, которые пользователям настоятельно рекомендуется установить в кратчайшие сроки. Выпуски Orion Platform 2019.4 HF 4 и ниже атака не затронула, и они считаются чистыми.

Обратный инжиниринг Sunburst, проведенный в Microsoft, FireEye, McAfee, Symantec и Kaspersky, показал, что этот зловред собирает информацию о внутренней сети жертвы, ждет пару недель, а затем отсылает результат на C2-сервер, размещенный в домене avsvmcloud[.]com. На основании этих данных злоумышленники производят оценку перспективности мишени и принимают решение — продолжить атаку загрузой других зловредов или оставить бэкдор в резерве.


Как оказалось, URL командного сервера Sunburst генерируются по DGA и содержат строку с закодированным именем домена жертвы. Сервер злоумышленников Microsoft и FireEye уже подменили по методу sinkhole, а создаваемые с помощью DGA поддомены в настоящее время расшифровываются с целью уточнения масштабов распространения инфекции.

Репортер ZDNet ознакомился с текущими публикациями исследователей и в своей заметке привел один из списков затронутых организаций, который удалось составить по результатам расшифровки доменных имен, используемых зловредом для генерации уникальных URL.

Компании Cisco, Intel, VMWare и Microsoft официально подтвердили заражение, но свидетельств появления других вредоносов в своих сетях они не нашли. Сорока клиентам Microsoft, как оказалось, повезло меньше: установка забэкдоренного обновления повлекла продолжение атаки. Первая известная жертва Sunburst, ИБ-компания FireEye, тоже столкнулась с более серьезными последствиями.

В настоящее время специалисты по ИБ вместе с интернет-провайдерами собирают данные по трафику в домене avsvmcloud[.]com для идентификации других жертв заражения и последующей эскалации атаки.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru