



Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

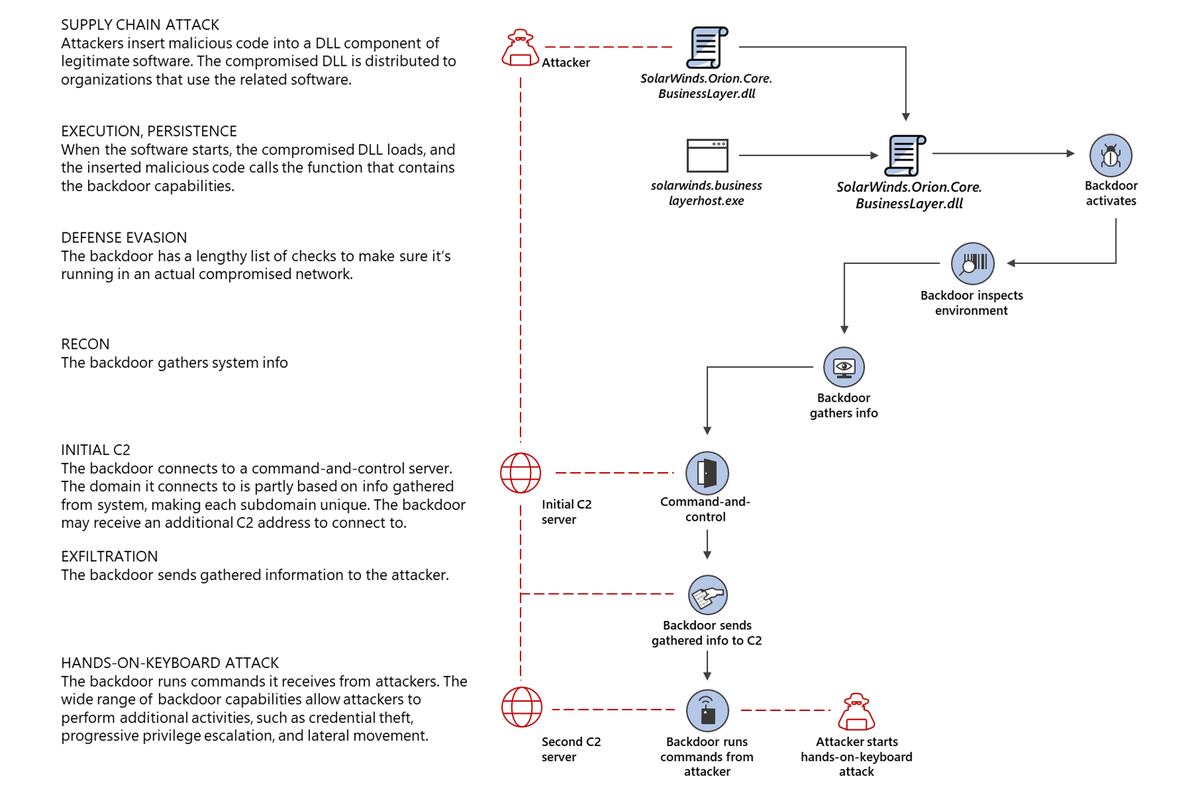
Изучение бэкдора Sunburst и алгоритма DGA, используемых взломщиками мониторинговой платформы SolarWinds Orion, позволило выявить от 100 до 280 организаций, затронутых атакой.

Среди потенциальных жертв заражения числятся федеральные ведомства США, ИТ-компании, учебные заведения, медицинские учреждения, банки и телеком-провайдеры.

По первоначальной оценке SolarWinds, взлом ее систем затронул порядка 18 тыс. пользователей ИТ-платформы. В частности, забэкдоренные версии обновлений клиента Orion могли установить такие известные компании, как Cisco, SAP, Intel, MediaTek, Check Point, Cox Communications, Deloitte, Nvidia, Fujitsu, Belkin, Amerisafe и «Лукойл».

Разработчики мониторингового ИТ-сервиса выпустили «горячие заплатки», устраняющие бэкдор. Эти хотфиксы включены в состав накопительных обновлений Orion Platform 2020.2.1 HF 2 и Orion Platform 2019.4 HF 6, которые пользователям настоятельно рекомендуется установить в кратчайшие сроки. Выпуски Orion Platform 2019.4 HF 4 и ниже атака не затронула, и они считаются чистыми.

Обратный инжиниринг Sunburst, проведенный в Microsoft, FireEye, McAfee, Symantec и Kaspersky, показал, что этот зловред собирает информацию о внутренней сети жертвы, ждет пару недель, а затем отсылает результат на C2-сервер, размещенный в домене avsvmcloud[.]com. На основании этих данных злоумышленники производят оценку перспективности мишени и принимают решение — продолжить атаку загрузой других зловредов или оставить бэкдор в резерве.


Как оказалось, URL командного сервера Sunburst генерируются по DGA и содержат строку с закодированным именем домена жертвы. Сервер злоумышленников Microsoft и FireEye уже подменили по методу sinkhole, а создаваемые с помощью DGA поддомены в настоящее время расшифровываются с целью уточнения масштабов распространения инфекции.

Репортер ZDNet ознакомился с текущими публикациями исследователей и в своей заметке привел один из списков затронутых организаций, который удалось составить по результатам расшифровки доменных имен, используемых зловредом для генерации уникальных URL.

Компании Cisco, Intel, VMWare и Microsoft официально подтвердили заражение, но свидетельств появления других вредоносов в своих сетях они не нашли. Сорока клиентам Microsoft, как оказалось, повезло меньше: установка забэкдоренного обновления повлекла продолжение атаки. Первая известная жертва Sunburst, ИБ-компания FireEye, тоже столкнулась с более серьезными последствиями.

В настоящее время специалисты по ИБ вместе с интернет-провайдерами собирают данные по трафику в домене avsvmcloud[.]com для идентификации других жертв заражения и последующей эскалации атаки.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru