



Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

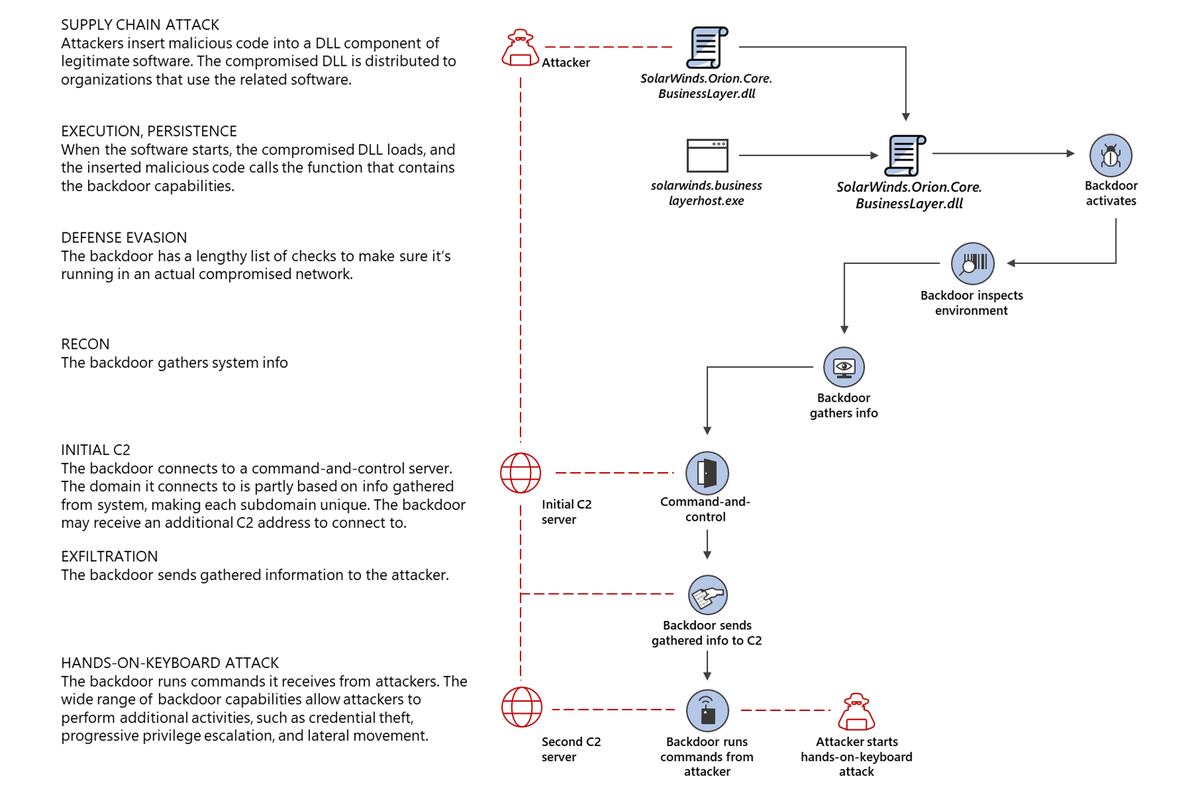
Изучение бэкдора Sunburst и алгоритма DGA, используемых взломщиками мониторинговой платформы SolarWinds Orion, позволило выявить от 100 до 280 организаций, затронутых атакой.

Среди потенциальных жертв заражения числятся федеральные ведомства США, ИТ-компании, учебные заведения, медицинские учреждения, банки и телеком-провайдеры.

По первоначальной оценке SolarWinds, взлом ее систем затронул порядка 18 тыс. пользователей ИТ-платформы. В частности, забэкдоренные версии обновлений клиента Orion могли установить такие известные компании, как Cisco, SAP, Intel, MediaTek, Check Point, Cox Communications, Deloitte, Nvidia, Fujitsu, Belkin, Amerisafe и «Лукойл».

Разработчики мониторингового ИТ-сервиса выпустили «горячие заплатки», устраняющие бэкдор. Эти хотфиксы включены в состав накопительных обновлений Orion Platform 2020.2.1 HF 2 и Orion Platform 2019.4 HF 6, которые пользователям настоятельно рекомендуется установить в кратчайшие сроки. Выпуски Orion Platform 2019.4 HF 4 и ниже атака не затронула, и они считаются чистыми.

Обратный инжиниринг Sunburst, проведенный в Microsoft, FireEye, McAfee, Symantec и Kaspersky, показал, что этот зловред собирает информацию о внутренней сети жертвы, ждет пару недель, а затем отсылает результат на C2-сервер, размещенный в домене avsvmcloud[.]com. На основании этих данных злоумышленники производят оценку перспективности мишени и принимают решение — продолжить атаку загрузой других зловредов или оставить бэкдор в резерве.


Как оказалось, URL командного сервера Sunburst генерируются по DGA и содержат строку с закодированным именем домена жертвы. Сервер злоумышленников Microsoft и FireEye уже подменили по методу sinkhole, а создаваемые с помощью DGA поддомены в настоящее время расшифровываются с целью уточнения масштабов распространения инфекции.

Репортер ZDNet ознакомился с текущими публикациями исследователей и в своей заметке привел один из списков затронутых организаций, который удалось составить по результатам расшифровки доменных имен, используемых зловредом для генерации уникальных URL.

Компании Cisco, Intel, VMWare и Microsoft официально подтвердили заражение, но свидетельств появления других вредоносов в своих сетях они не нашли. Сорока клиентам Microsoft, как оказалось, повезло меньше: установка забэкдоренного обновления повлекла продолжение атаки. Первая известная жертва Sunburst, ИБ-компания FireEye, тоже столкнулась с более серьезными последствиями.

В настоящее время специалисты по ИБ вместе с интернет-провайдерами собирают данные по трафику в домене avsvmcloud[.]com для идентификации других жертв заражения и последующей эскалации атаки.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru