



Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

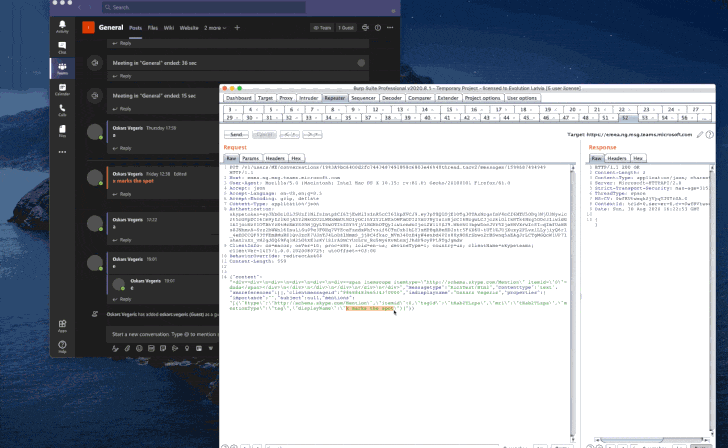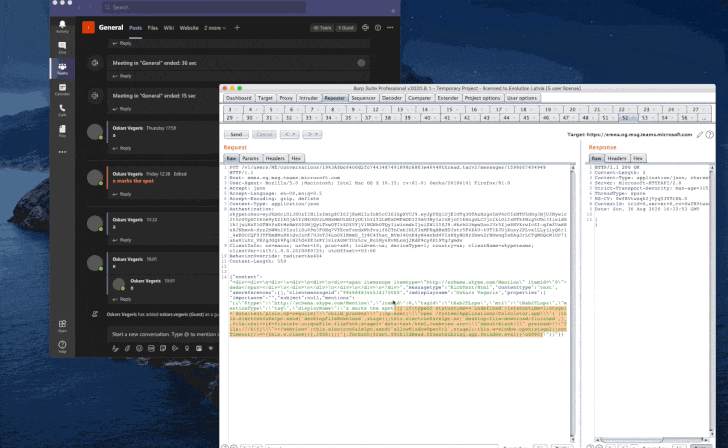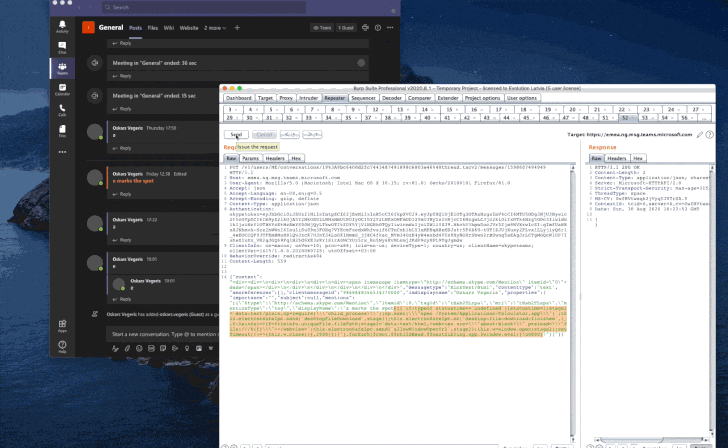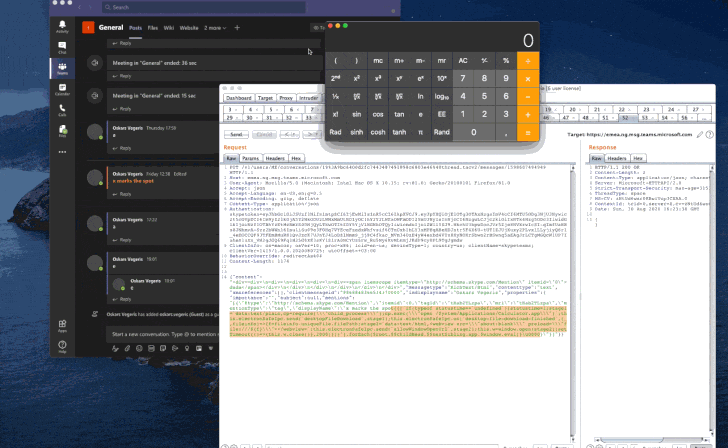
0-click уязвимость в десктопных и веб-версиях приложения Microsoft Teams позволяет выполнить код удалённо. Для эксплуатации атакующему достаточно отправить жертве специально сформированное сообщение в чат.

О проблеме безопасности Microsoft сообщил специалист компании Evolution Gaming Оскарс Вегерис, отправив отчёт ещё 31 августа 2020 года. В конце октября техногигант из Редмонда выпустил патч.

«Эксплуатация бага не требует взаимодействия с атакуемым пользователем. Сам эксплойт отрабатывает в тот момент, когда жертва просматривает вредоносное сообщение в чате», — описывает уязвимость Вегерис.

В результате успешной атаки злоумышленник может получить доступ к личным беседам, файлам, внутренней сети, частным ключам и персональным данным. Хуже всего, что уязвимость по факту является кросс-платформенной, она затрагивает приложения для Windows (v1.3.00.21759), Linux (v1.3.00.16851) и macOS (v1.3.00.23764), а также веб-версию — teams.microsoft.com.

Более того, брешь несёт червеобразный характер: эксплойт можно передать от одного аккаунта целой группе пользователей. Другими словами, у атакующего есть возможность скомпрометировать целые каналы.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru