



Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

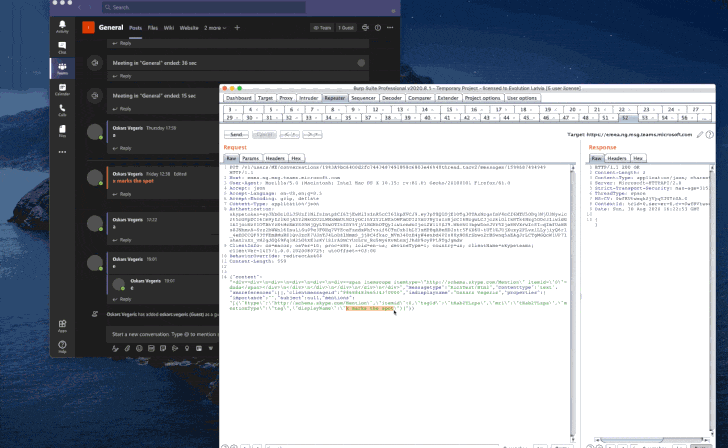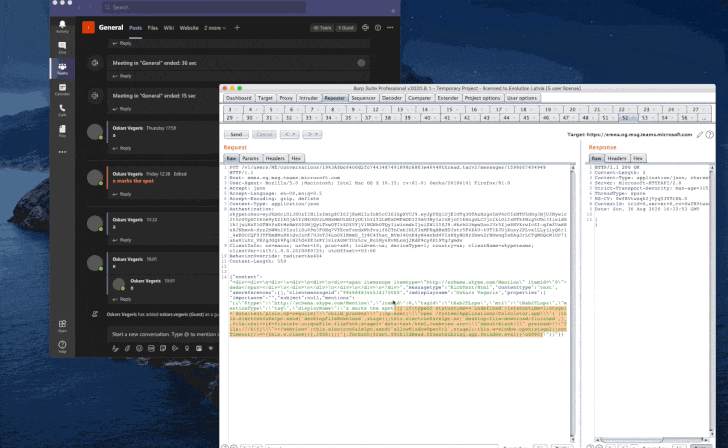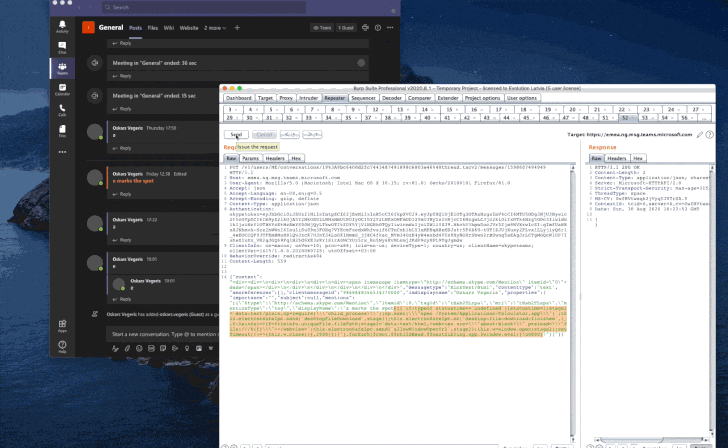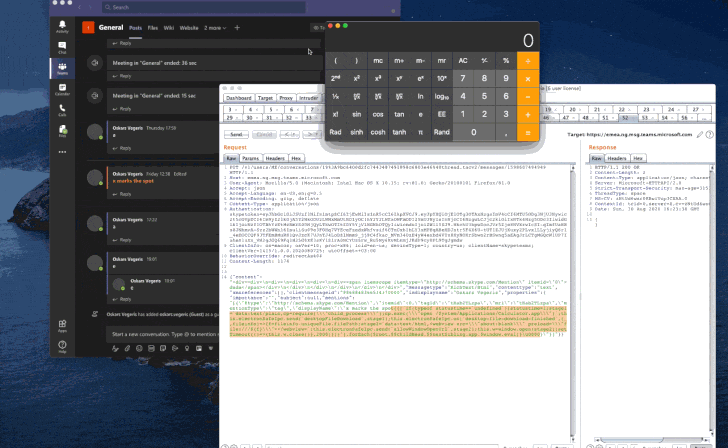
0-click уязвимость в десктопных и веб-версиях приложения Microsoft Teams позволяет выполнить код удалённо. Для эксплуатации атакующему достаточно отправить жертве специально сформированное сообщение в чат.

О проблеме безопасности Microsoft сообщил специалист компании Evolution Gaming Оскарс Вегерис, отправив отчёт ещё 31 августа 2020 года. В конце октября техногигант из Редмонда выпустил патч.

«Эксплуатация бага не требует взаимодействия с атакуемым пользователем. Сам эксплойт отрабатывает в тот момент, когда жертва просматривает вредоносное сообщение в чате», — описывает уязвимость Вегерис.

В результате успешной атаки злоумышленник может получить доступ к личным беседам, файлам, внутренней сети, частным ключам и персональным данным. Хуже всего, что уязвимость по факту является кросс-платформенной, она затрагивает приложения для Windows (v1.3.00.21759), Linux (v1.3.00.16851) и macOS (v1.3.00.23764), а также веб-версию — teams.microsoft.com.

Более того, брешь несёт червеобразный характер: эксплойт можно передать от одного аккаунта целой группе пользователей. Другими словами, у атакующего есть возможность скомпрометировать целые каналы.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru