



Вредонос Emotet настоятельно советует обновить Microsoft Word

Вредонос Emotet настоятельно советует обновить Microsoft Word

Вредонос Emotet настоятельно советует обновить Microsoft Word

Операторы ботнета, построенного на основе троянской программы Emotet, сменили щаблон спам-сообщений, которые зловред рассылает для дальнейшего распространения инфекции. В поддельном письме пользователя призывают обновить Microsoft Word, чтобы добавить некую новую функцию.

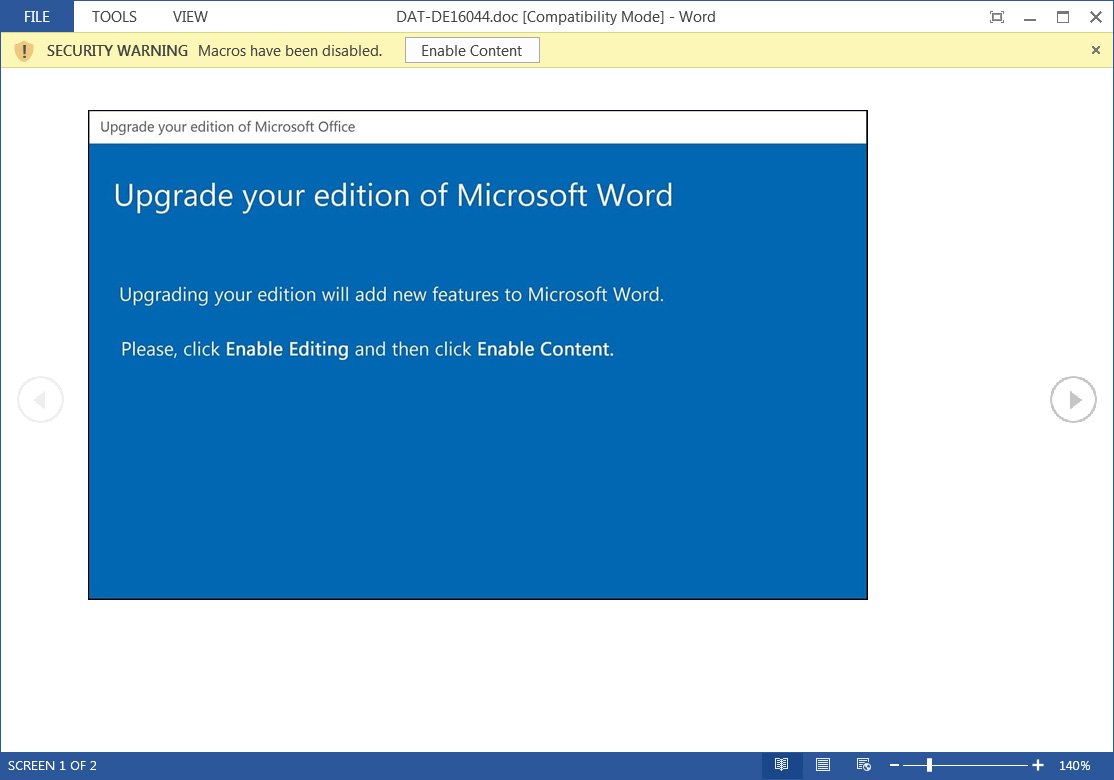
Фальшивки снабжены вложением в формате .doc; при открытии этого документа получателю отображается извещение о необходимости апгрейда с предложением включить макрос.


Если пользователь последует этому совету, на его машину загрузится Emotet. Копия бота автоматически сохранится в папке %LocalAppData% под именем IDStore.exe.

Последние годы Emotet неизменно возглавляет списки самых агрессивных зловредов, составляемые аналитиками. В первой половине 2020 года он занял первое место среди вредоносных программ, атакующих россиян. Обосновавшись на машине жертвы, троян использует ее мощности и email-адреса для рассылки спама, а также может загрузить в систему другой бот (Trickbot, QBot) или вымогательскую программу (Conti, ProLock).

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru