



Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Представители Orange подтвердили, что корпорация стала жертвой атаки операторов программы-вымогателя. В результате кибероперации злоумышленники скомпрометировали данные двенадцати корпоративных клиентов.

Напомним, что Orange является одним из крупнейших мировых телекоммуникационных операторов, а также интернет-провайдером и оператором сотовой связи.

Число клиентов Orange достигает 266 миллионов, штат — 148 тысяч сотрудников. В Европе корпорация занимает четвёртое место среди крупнейших операторов.

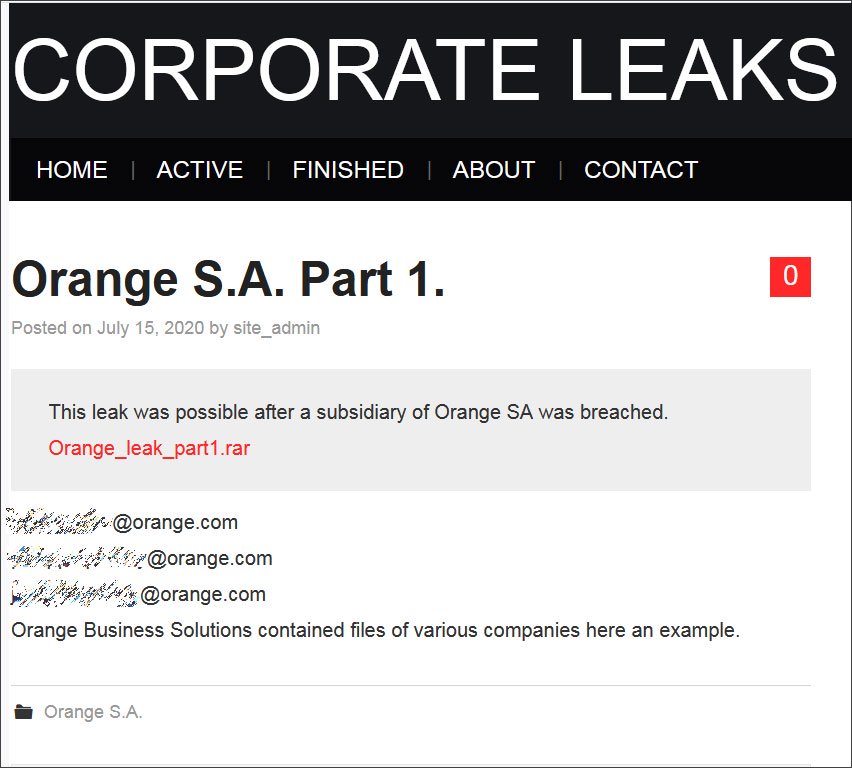
Что известно на данный момент: 15 июля 2020 года операторы шифровальщика Nefilim добавили Orange на свой сайт, предназначенный для публикации скомпрометированных данных. При этом киберпреступники заявили, что им удалось взломать корпорацию через подразделение Orange Business Solutions.


Представители телекоммуникационной компании подтвердили слова злоумышленников: действительно, системы взломали через Orange Business Services, а инцидент произошёл 4 июля 2020 года.

В ходе атаки операторам шифровальщика удалось получить доступ к данным, принадлежащих двенадцати клиентам Orange. На специальном сайте преступники разместили архив «Orange_leak_part1.rar» размером 339 Мб.

Аккаунт Ransom Leaks в Twitter также подтвердил факт взлома и утечки клиентской информации.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru