



Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Представители Orange подтвердили, что корпорация стала жертвой атаки операторов программы-вымогателя. В результате кибероперации злоумышленники скомпрометировали данные двенадцати корпоративных клиентов.

Напомним, что Orange является одним из крупнейших мировых телекоммуникационных операторов, а также интернет-провайдером и оператором сотовой связи.

Число клиентов Orange достигает 266 миллионов, штат — 148 тысяч сотрудников. В Европе корпорация занимает четвёртое место среди крупнейших операторов.

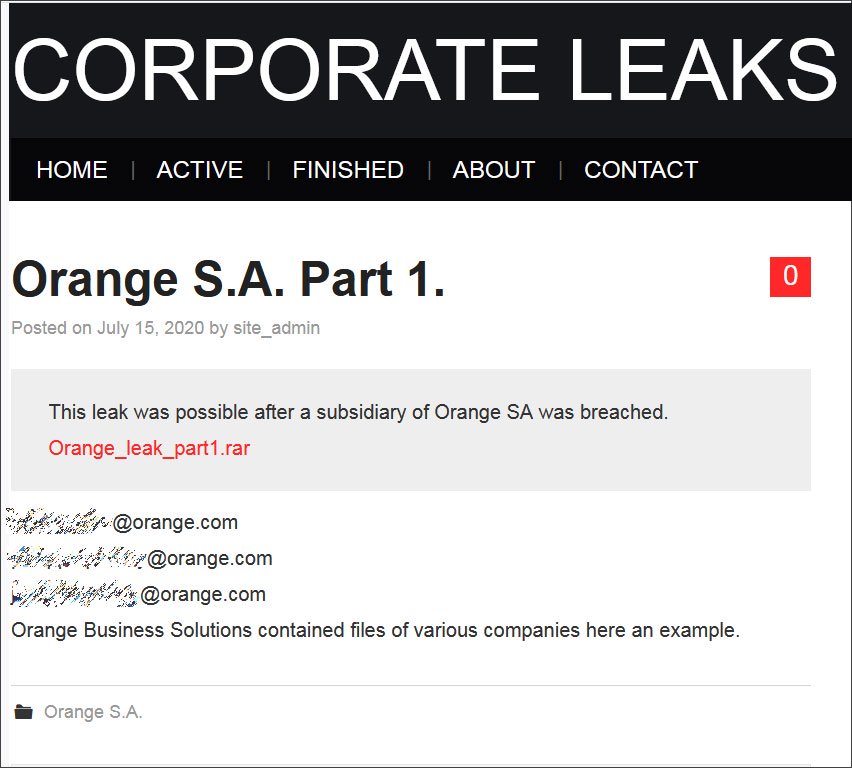
Что известно на данный момент: 15 июля 2020 года операторы шифровальщика Nefilim добавили Orange на свой сайт, предназначенный для публикации скомпрометированных данных. При этом киберпреступники заявили, что им удалось взломать корпорацию через подразделение Orange Business Solutions.


Представители телекоммуникационной компании подтвердили слова злоумышленников: действительно, системы взломали через Orange Business Services, а инцидент произошёл 4 июля 2020 года.

В ходе атаки операторам шифровальщика удалось получить доступ к данным, принадлежащих двенадцати клиентам Orange. На специальном сайте преступники разместили архив «Orange_leak_part1.rar» размером 339 Мб.

Аккаунт Ransom Leaks в Twitter также подтвердил факт взлома и утечки клиентской информации.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru