



Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Исследователи проекта Kaspersky ICS CERT предупреждают о целевых атаках киберпреступников на промышленные организации в Японии и странах Европы. Экспертов особенно поражают подготовленность злоумышленников и сложность операций.

Впервые команда Kaspersky ICS CERT столкнулась с этими атаками в начале 2020 года. В мае группировка переключилась на организации в Японии, Италии, Германии и Великобритании.

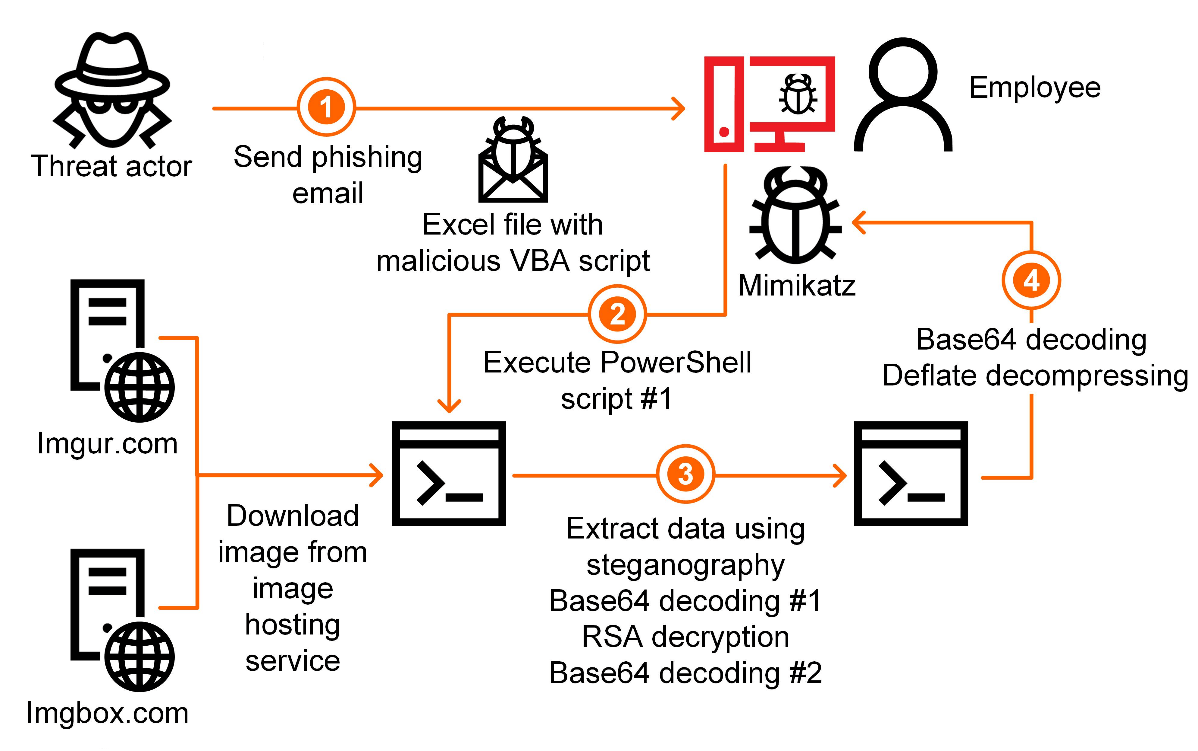
Киберпреступники также выбрали себе в цели поставщиков оборудования и программного обеспечения для промышленных организаций. В качестве первой ступени в операциях используется целевой фишинг — к электронным письмам прикрепляются вредоносные документы Microsoft Office.

Атакующие используют скрипты PowerShell и ряд других способов, которые помогают им избегать детектирования и препятствовать анализу образцов вредоносных программ.

Согласно отчёту Kaspersky ICS CERT, киберпреступники адаптируют каждое письмо под конкретного получателя, учитывая его родной язык и другие особенности.

Основная цель каждого такого письма — обманом заставить пользователя открыть документ из вложения и разрешить выполнение макросов. Помимо этого, преступники используют известный инструмент Mimikatz для кражи учётных данных от аккаунтов в Windows.

Эксперты отметили интересный нюанс: специальный PowerShell-скрипт, используемый атакующими, загружает изображение с хостинга Imgur или imgbox. Этот медиафайл содержит данные, извлекая которые, вредоносная программа создаёт ещё один скрипт PowerShell — обфусцированную версию Mimikatz.

На данный момент специалисты «Лаборатории Касперского» затрудняются назвать конечную цель злоумышленников.

Подпишитесь на новости

Yandex B2B Tech объединила полнотекстовый и векторный поиск в одном запросе

Найти точный номер документа и одновременно разобраться, что пользователь имел в виду, — теперь обе задачи можно решать в YDB. Yandex B2B Tech добавила в базу данных гибридный поиск, объединяющий полнотекстовый и векторный подходы.

Как объясняют разработчики в блоге YDB, два вида поиска дополняют друг друга.

Например, в запросе о выплате по страховке номер полиса нужно найти точно, а описание страхового случая — сопоставить по смыслу, даже если в документах использованы другие формулировки.

Полнотекстовый поиск отвечает за слова, названия и коды, векторный — за смысловую близость. YDB объединяет результаты и ранжирует их внутри одного SQL-запроса.

Практический бонус для компаний: данные остаются в одной базе. Для такого сценария не нужно отдельно поддерживать поисковый движок и векторную базу, а затем следить, чтобы информация между ними не разъехалась. Индексы обновляются вместе с данными в рамках одной транзакции.

Технология рассчитана на чат-ботов, рекомендательные сервисы и ИИ-ассистентов, которым мало простого совпадения слов. Особенно когда приходится искать по технической информации, где точный код детали и человеческое описание проблемы одинаково важны.

Гибридный поиск доступен в корпоративной версии YDB 26.3 для развёртывания на собственной инфраструктуре и в облачном Managed Service for YDB.

RSS: Новости на портале Anti-Malware.ru