



Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

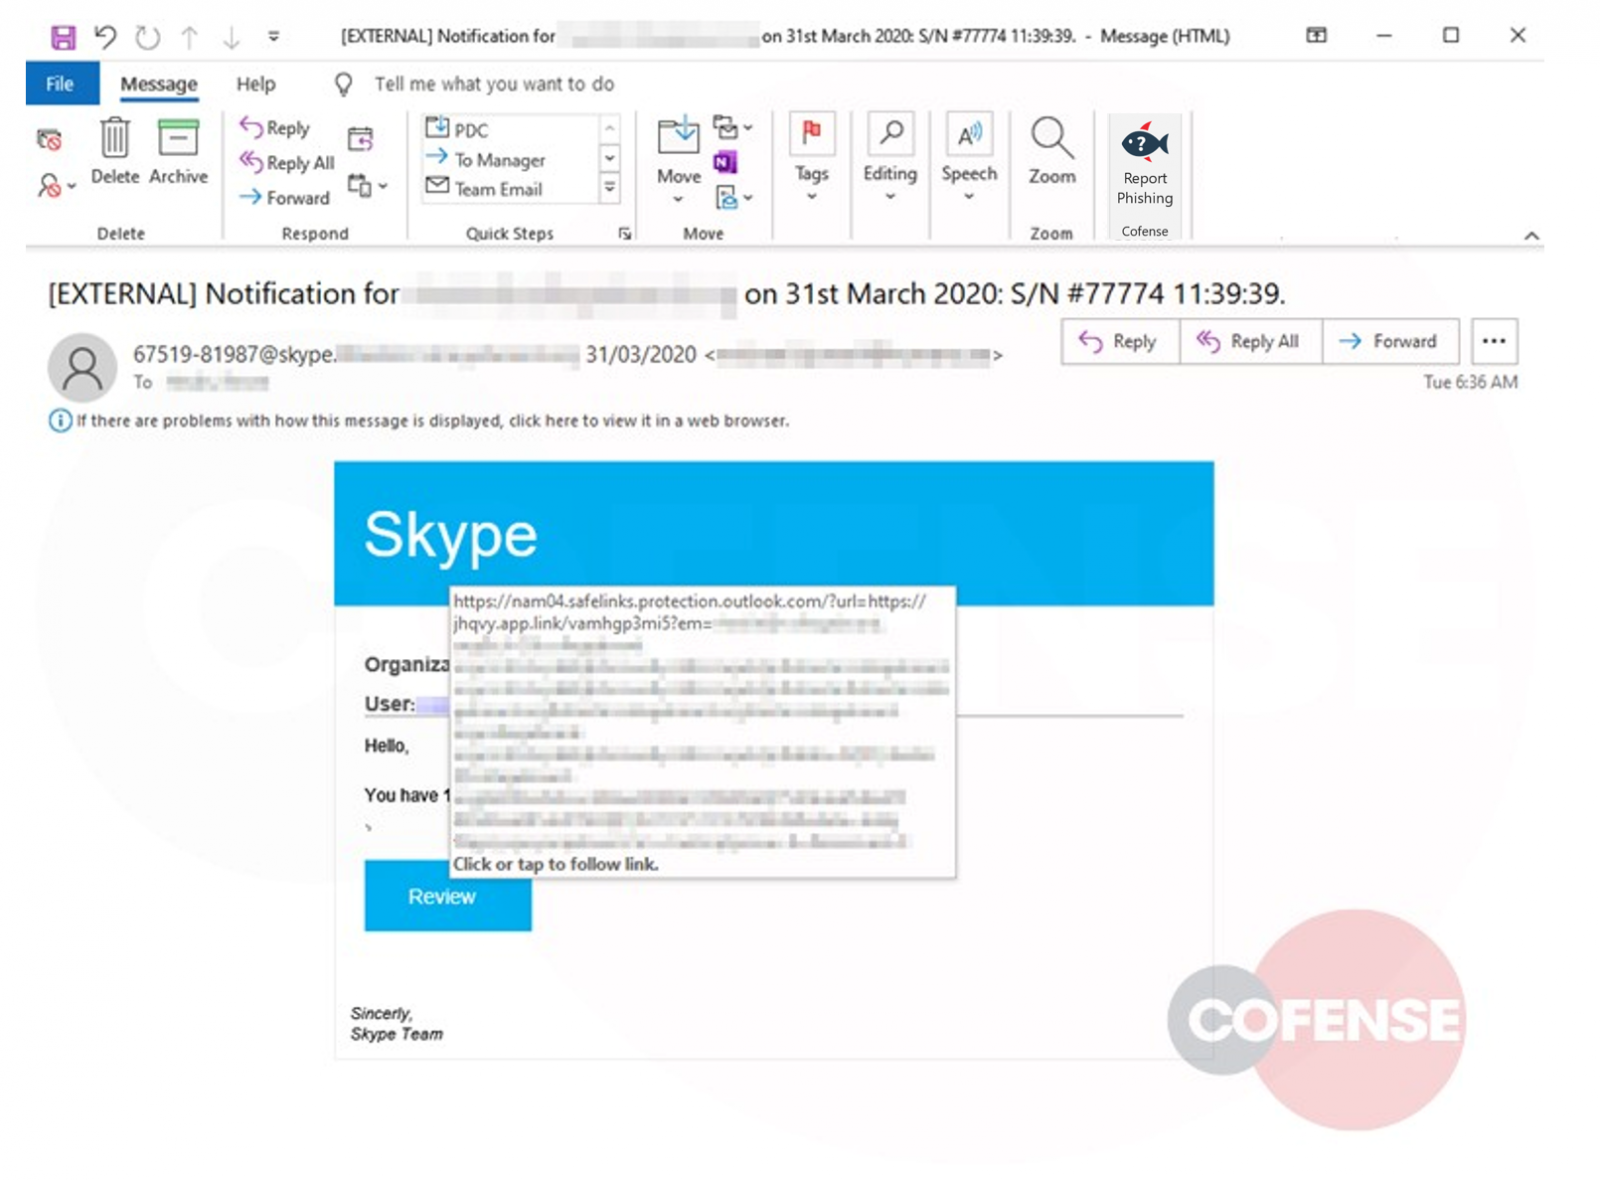
Киберпреступники организовали фишинговую кампанию, нацеленную на использующих Skype удалённых сотрудников. В ходе своих атак злоумышленники вводят людей в заблуждение с помощью фейковых уведомлений от сервиса для видеосвязи.

Другими словами, используется банальная социальная инженерия, однако этого достаточно, чтобы выманить учётные данные жертвы.

Всё происходит в тот момент, когда ничего не подозревающий пользователь переходит по ссылке в уведомлении и попадает на поддельную страницу для входа. На этой странице он должен ввести логин и пароль.

При этом, как отметили эксперты компании Cofense, новой фишинговой кампании удаётся как-то обходить защитные меры некоторых сервисов электронной почты.

Обратите внимание, что адрес отправителя поддельного уведомления от Skype выглядит вполне легитимно — «67519-81987@skype». На деле же надо понимать, что это скомпрометированный сторонний аккаунт.

Фейковая страница входа в учётную запись Skype расположена по адресу hxxps://skype-online0345[.]web[.]app, из чего можно сделать вывод, что злоумышленники используют gTLD-домен, которым управляет Google.

Нелишним будет напомнить, что любая введённая на этом сайте информация попадает прямиком в руки киберпреступников.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru