



С-Терра создала решение для обеспечения безопасного удалённого доступа

С-Терра создала решение для обеспечения безопасного удалённого доступа

С-Терра создала решение для обеспечения безопасного удалённого доступа

При переводе сотрудников организации на удаленную работу обеспечьте им защищенный доступ к корпоративным информационным ресурсам в соответствии с требованиями регуляторов и с использованием программных решений С-Терра.

При переводе сотрудников организации на удаленную работу важно обеспечить им защищенный доступ к корпоративным информационным ресурсам. Сегодня это стало очевидно всем, кто вынужден работать из дома, соблюдая рекомендованный режим самоизоляции. В ситуации, когда сотрудники обращаются к ресурсам компании со своих домашних компьютеров и ноутбуков, с личных мобильных устройств, вопросы обеспечения безопасности данных стоят особенно остро.

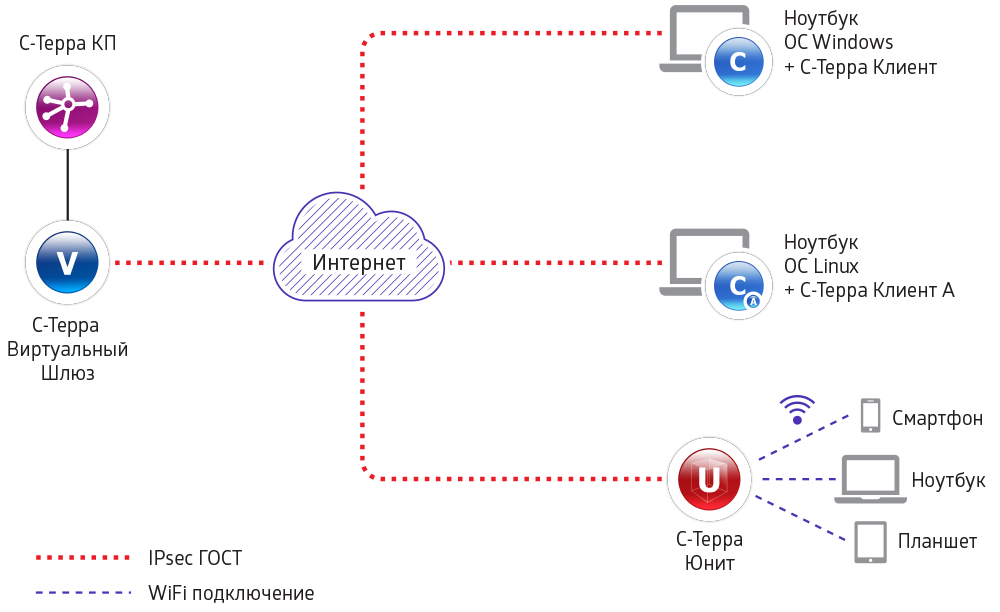
Компания «С-Терра СиЭсПи» специально разработала решение для обеспечения безопасного удаленного доступа с использованием программных продуктов: С-Терра Виртуальный Шлюз, СТерра Клиент, С-Терра КП. В особых случаях, когда установка программного клиента на устройство невозможна, рекомендуется использовать программно-аппаратный комплекс – миниатюрный пользовательский шлюз безопасности С-Терра Юнит.

«Используя решение С-Терра, можно быть уверенным, что все требования регуляторов по защите передачи данных выполнены, и безопасность будет обеспечена. В линейке продуктов С-Терра есть средства защиты трафика как компьютеров и ноутбуков под управлением ОС Windows и Linux, так и мобильных устройств с любой операционной системой, даже Android или iOS самой современной версии. Мы проверили это решение на собственном опыте, переведя на «удалёнку» своих сотрудников», - отметил Аркадий Пыслару, коммерческий директор компании «С-Терра СиЭсПи».

Решение С-Терра можно применять как в малых сетях, до 10 удаленных рабочих мест, так и в сетях большого масштаба, с тысячами сотрудников, работающих дистанционно. В центральном офисе в виртуальной машине, созданной в гипервизоре, устанавливается С-Терра Виртуальный Шлюз, который агрегирует на себе клиентские подключения, а также система централизованного управления СТерра КП. На рабочие места удаленных пользователей устанавливаются дистрибутивы С-Терра Клиент (для всех актуальных версий ОС Windows), либо СТерра Клиент А (для ОС Astra-Linux SE), либо С-Терра Юнит (для любых ОС). Программные клиенты могут использовать любой подходящий вариант подключения (Ethernet, Wi-fi, 4G-модем). С-Терра Юнит поддерживает как проводные, так и беспроводные (WiFi, 3G/4G) каналы связи.

На сайте компании размещено подробное описание как программных вариантов решения по защите удаленного доступа, так и вариантов с использованием программно-аппаратных средств.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru