



Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Киберпреступная группировка, занимающаяся целевыми атаками, активно эксплуатирует уже пропатченные уязвимости в браузерах Firefox и Internet Explorer. С помощью этих дыр осуществляются точечные нападения на государственные учреждения Китая и Японии.

Первая уязвимость, получившая идентификатор CVE-2019-17026, затрагивает браузер Firefox. Разработчики Mozilla устранили эту брешь ещё в январе. CVE-2019-17026 затрагивает JIT-компилятор IonMonkey, используемый Firefox для своего движка JavaScript — SpiderMonkey.

Уже в январе злоумышленники использовали эту уязвимость в реальных атаках. Поскольку её статус на тот момент был 0-day, вредоносные кампании несли серьёзную угрозу для пользователей браузера от Mozilla.

Вторая проблема (CVE-2020-0674) также датируется январём, она позволяет атакующим выполнить код удалённо. Microsoft устранила эту брешь в феврале, однако до выхода патча киберпреступники успели провести ряд атак с помощью CVE-2020-0674.

Собрав две вышеупомянутые уязвимости, некая киберпреступная группа начала атаковать госучреждения Китая и Японии. Исследователи в области безопасности предполагают, что за кампанией может стоять группировка DarkHotel (также носит имя APT-C-06).

Японский координационный центр JPCERT опубликовал собственный отчёт, описывающий технические детали последних целевых атак.

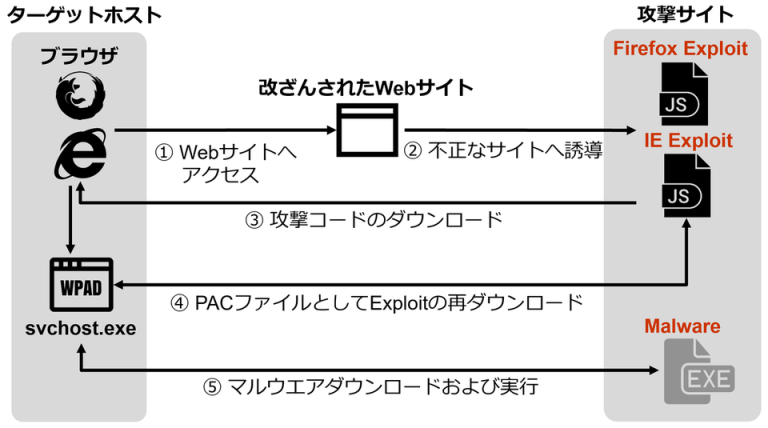
«Преступники пытаются заманить жертву на специальный вредоносный сайт. Здесь важно, чтобы цель использовала браузеры Firefox или Internet Explorer. Далее на компьютер загружается вредоносная составляющая в формате PAC», — пишут специалисты JPCERT.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru