



В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

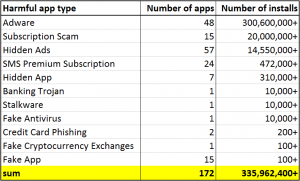
В сентябре в официальном магазине приложений для Android — Google Play Store нашли 172 вредоносных программ. Общее количество установок этих приложений превышало 330 миллионов.

Несмотря на все меры, которые Google приняла, чтобы не пропустить вредоносы в Play Store, приложения с сомнительными функциями продолжают там появляться.

Исследователь компании ESET Лукаш Штефанко подчёркивает, что из 172 обнаруженных в сентябре вредоносных приложений большую часть составляли замаскированные адваре.

«Нежелательные приложения класса адваре встречаются так часто по той причине, что после установки они не требуют никаких дополнительных действий. В отличие от банковских троянов адваре сразу начинают приносить доход своему разработчику», — объясняет эксперт.

«Вторая причина популярности адваре — их гораздо легче создать, чем программы-вымогатели для Android или те же банковские трояны».

Обычно авторы рекламных программ прячут нежелательный компонент внутри абсолютно безобидных возможностей приложения. После установки такие экземпляры начинают демонстрировать жертве агрессивную рекламу даже в тот момент, когда программа закрыта.

Ещё один популярный вид Android-зловредов — программы, занимающиеся мошенничеством с подписками. Одним из наиболее ярких примеров таких кампаний можно назвать обнаруженный экспертами Sophos набор из 15 приложений, которые скачали более 20 миллионов пользователей.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru