


Android-приложения опустошали кошельки людей, используя пробный период

Android-приложения опустошали кошельки людей, используя пробный период

Android-приложения опустошали кошельки людей, используя пробный период

Непорядочные разработчики приложений для Android используют очередную лазейку в официальном магазине Google Play Store. На этот раз девелоперы начали злоупотреблять механизмом, позволяющим бесплатно использовать программу в течение определённого периода.

В результате пользователи столкнулись со снятием крупных сумм за использование банальных приложений вроде калькуляторов, сканеров штрихкодов и тому подобного.

Пробный период позволяет пользователю понять, устраивает ли его программа и готов ли он за неё заплатить. В течение определённого отрезка времени приложение можно использовать бесплатно. Если оно не подходит, его просто удаляют.

Однако тут в дело как раз вступает лазейка Play Store. Согласно правилам магазина, прежде чем деинсталлировать приложение, скачавший его пользователь должен отменить пробный период.

Если вы имеете дело с порядочным разработчиком, он приравняет удаление приложения к окончанию пробного периода. Однако в случае с мошенниками все гораздо сложнее: если невнимательный пользователь удалил приложение, но забыл деактивировать подписку, злоумышленник все равно снимет с него деньги.

По словам команды Sophos Labs, которая первой вышла на мошенническую схему, удалось обнаружить 24 Android-приложения, опустошающих кошельки невнимательных людей. Причём суммы были довольно крупные: между $100 и $240.

Google удалил большую часть приложений мошенников, однако эксперты предупреждают, что часть программ все ещё доступны в Play Store.

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.
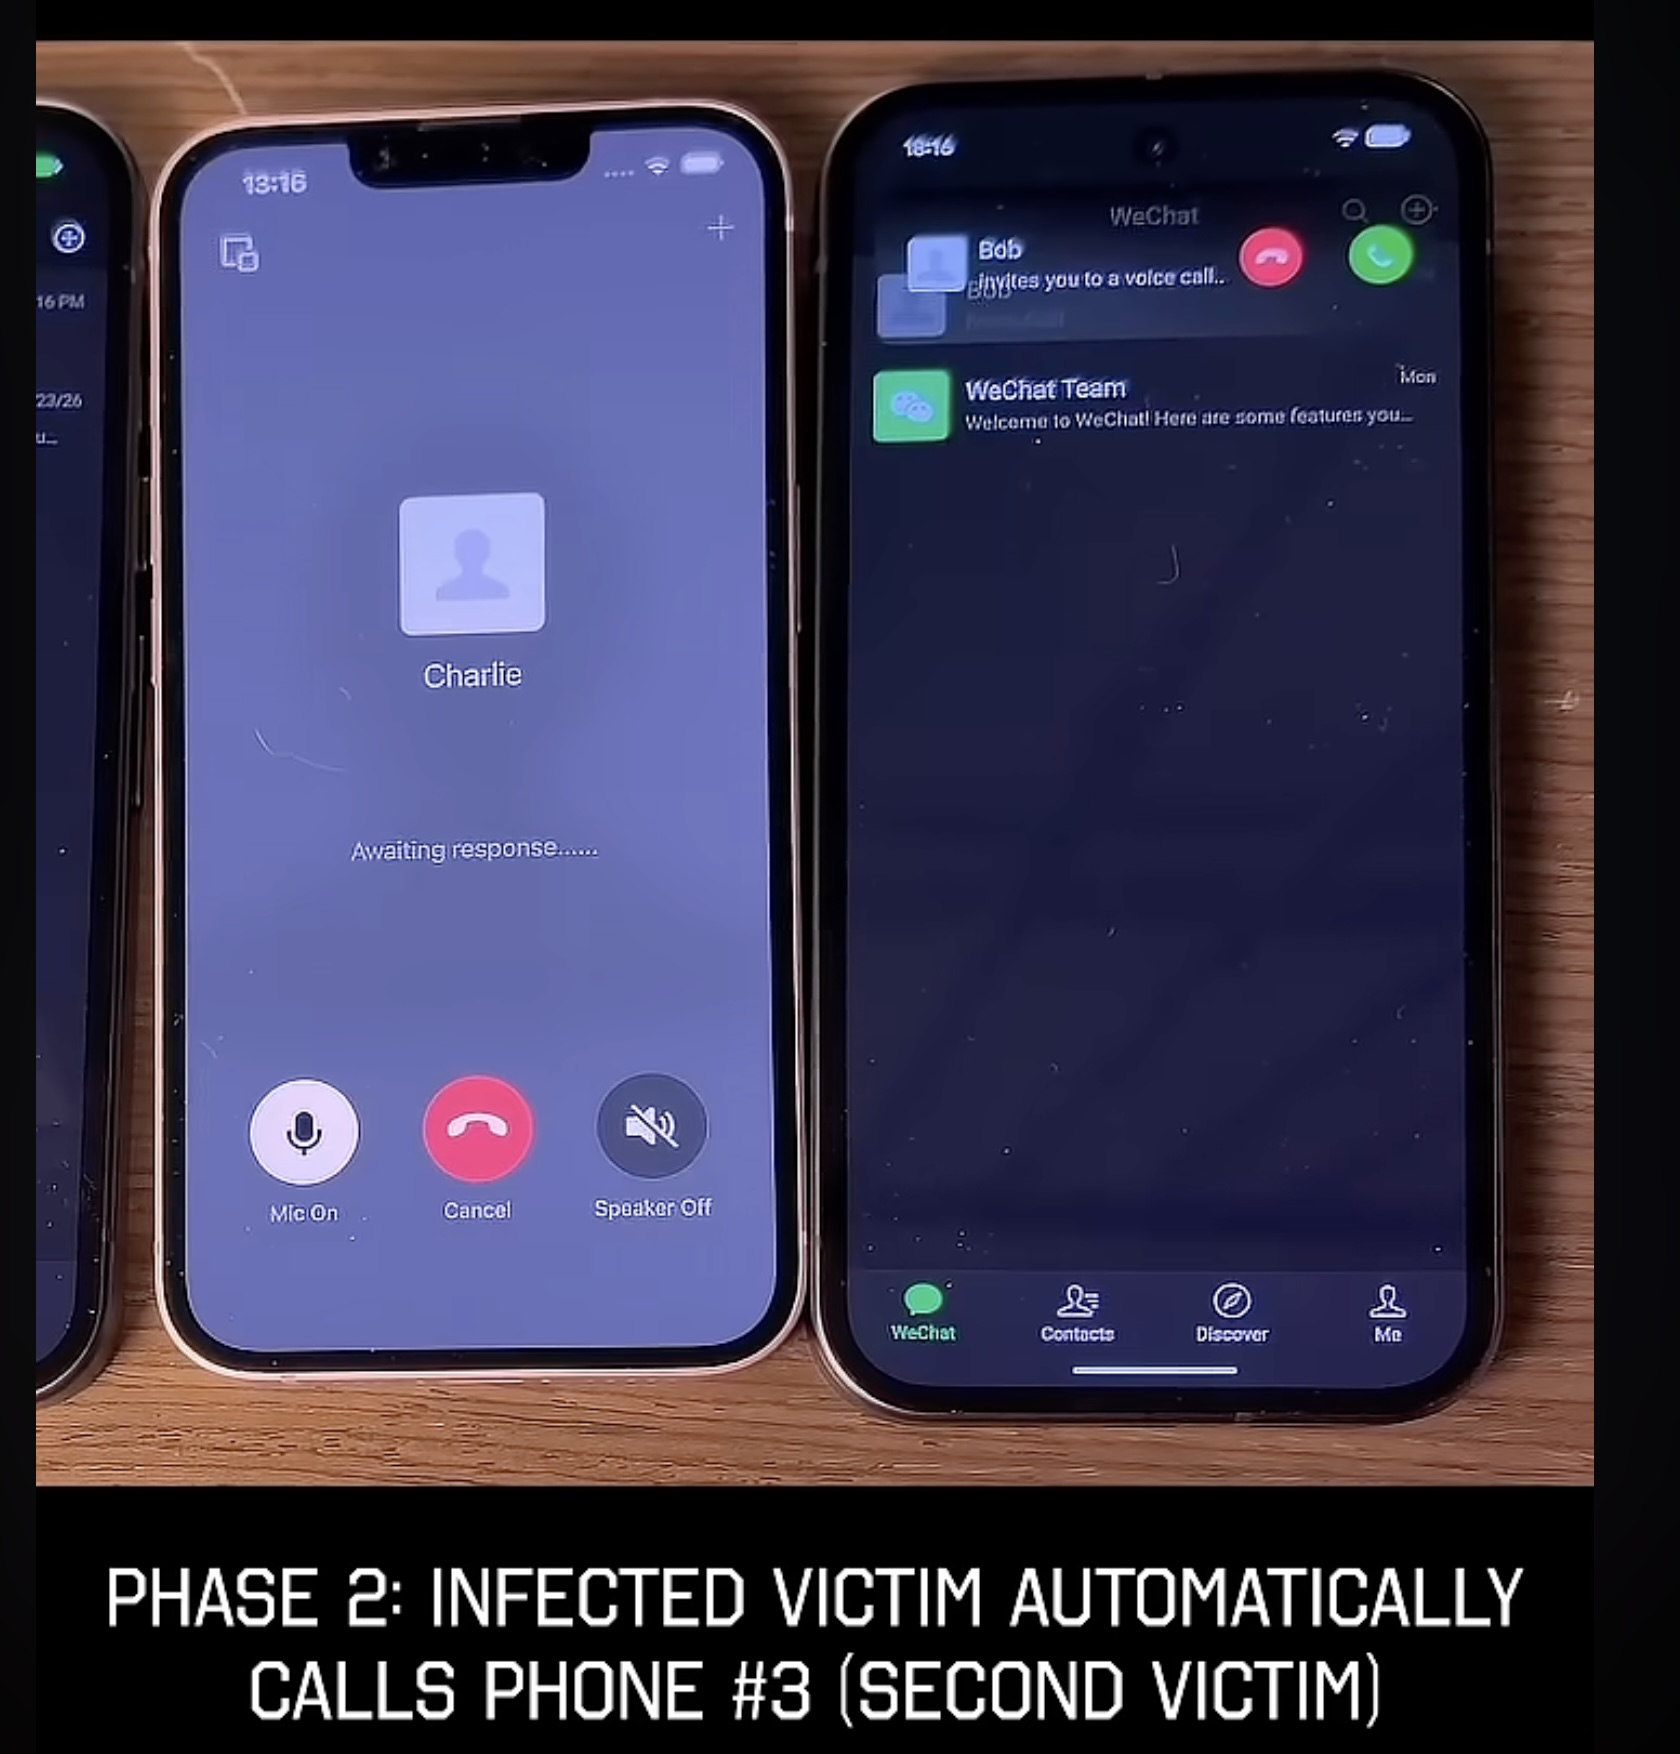

После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

RSS: Новости на портале Anti-Malware.ru