



Правоохранители задержали 281 BEC-мошенника, изъяли около $3,7 млн

Правоохранители задержали 281 BEC-мошенника, изъяли около $3,7 млн

Правоохранители задержали 281 BEC-мошенника, изъяли около $3,7 млн

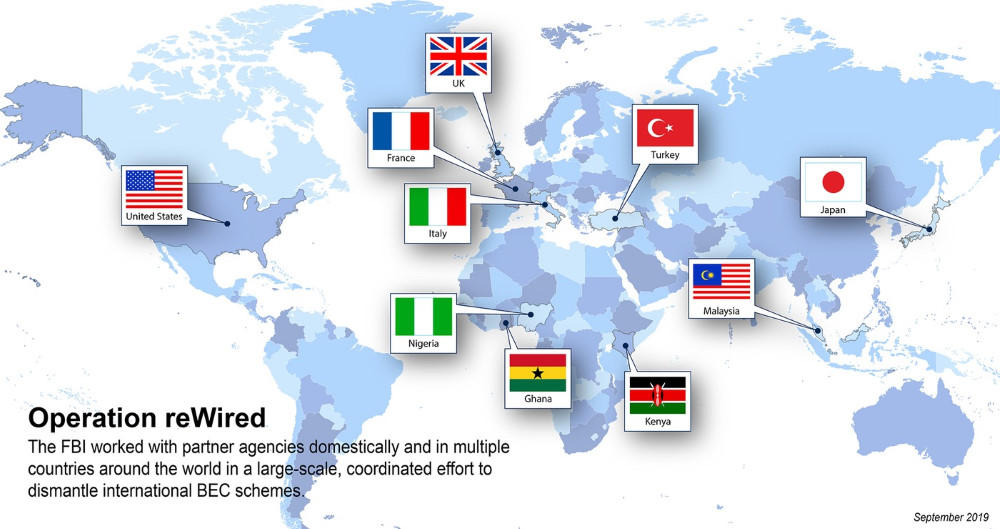
Правоохранительные органы десяти стран объединились для задержания 281 подозреваемого в массовых взломах корпоративной электронной почты (BEC). В результате успешной операции стражи порядка изъяли у мошенников около $3,7 миллионов.

Территориально основная часть операции, получившей имя «Operation reWired», проходила в Нигерии — в этой стране арестовали 167 подозреваемых. К слову, Нигерия давно пользуется репутацией убежища для различных онлайн-мошенников.

Помимо этого, задержания прошли ещё в девяти странах. Самые крупные: 74 в США, 18 в Турции и 15 в Гане. Также преступники мелки порциями были найдены во Франции, Италии, Японии, Кении, Малайзии и Великобритании.

По данным ФБР, все задержанные имели отношение к кибератакам, в ходе которых компрометировались корпоративные email-аккаунты. Преступники взламывали почтовый ящик сотрудника предприятия, после чего использовали его для рассылки вредоносных электронных писем коллегам жертвы.

За последний год аресты мошенников, связанных со взломом корпоративной почты, заметно участились. Последняя операция правоохранителей — яркий тому пример.

ФБР сегодня опубликовало информацию о финансовых потерях, ставших следствием подобных кибератак. По словам представителей спецслужбы, за три года BEC-мошенничество привело к потерям в $26 миллиардов.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru