



Правоохранители задержали 281 BEC-мошенника, изъяли около $3,7 млн

Правоохранители задержали 281 BEC-мошенника, изъяли около $3,7 млн

Правоохранители задержали 281 BEC-мошенника, изъяли около $3,7 млн

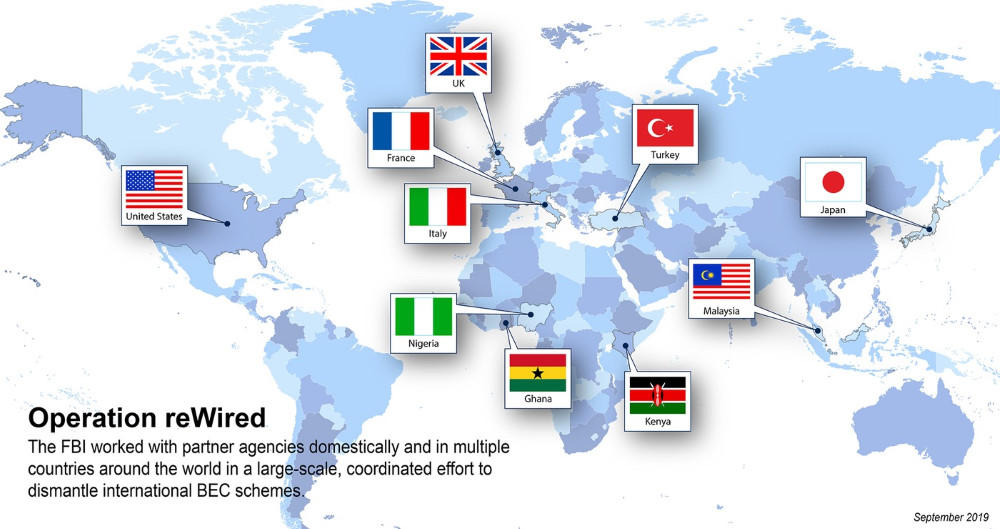
Правоохранительные органы десяти стран объединились для задержания 281 подозреваемого в массовых взломах корпоративной электронной почты (BEC). В результате успешной операции стражи порядка изъяли у мошенников около $3,7 миллионов.

Территориально основная часть операции, получившей имя «Operation reWired», проходила в Нигерии — в этой стране арестовали 167 подозреваемых. К слову, Нигерия давно пользуется репутацией убежища для различных онлайн-мошенников.

Помимо этого, задержания прошли ещё в девяти странах. Самые крупные: 74 в США, 18 в Турции и 15 в Гане. Также преступники мелки порциями были найдены во Франции, Италии, Японии, Кении, Малайзии и Великобритании.

По данным ФБР, все задержанные имели отношение к кибератакам, в ходе которых компрометировались корпоративные email-аккаунты. Преступники взламывали почтовый ящик сотрудника предприятия, после чего использовали его для рассылки вредоносных электронных писем коллегам жертвы.

За последний год аресты мошенников, связанных со взломом корпоративной почты, заметно участились. Последняя операция правоохранителей — яркий тому пример.

ФБР сегодня опубликовало информацию о финансовых потерях, ставших следствием подобных кибератак. По словам представителей спецслужбы, за три года BEC-мошенничество привело к потерям в $26 миллиардов.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru