



ФБР: Взлом корпоративной почты за три года привел к потерям в $26 млрд

ФБР: Взлом корпоративной почты за три года привел к потерям в $26 млрд

ФБР: Взлом корпоративной почты за три года привел к потерям в $26 млрд

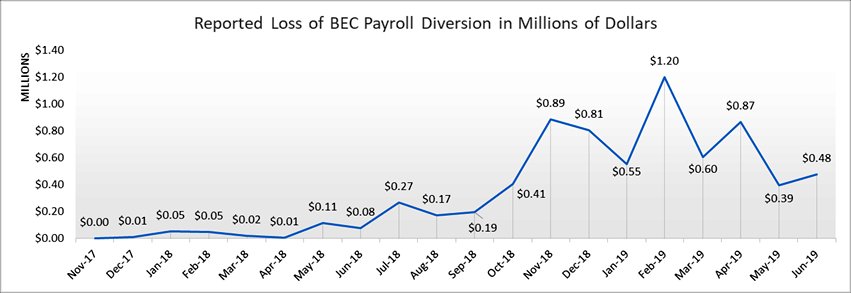
Центр рассмотрения жалоб на киберпреступления (IC3), принадлежащий ФБР, заявил, что число атак на корпоративную электронную почту (Business Email Compromise, BEC) растёт с каждым годом. В период с мая 2018 по июль 2019 ущерб от таких атак вырос на 100%.

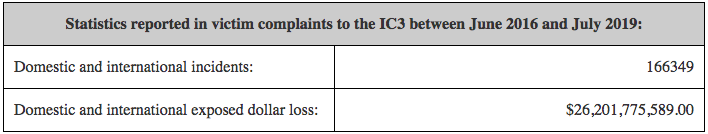
Как отметил IC3, за три года — с июня 2016 по июль 2019 — BEC привёл к потерям в $26 миллиардов. За этот период центр зафиксировал 166 349 подобных инцидентов.

Обычно в ходе таких атак киберпреступники представляются генеральным директором или деловым партнёром, чтобы ввести сотрудников предприятия в заблуждение. Именно таким подходом обусловлена завидная эффективность схем вроде BEC или EAC (Email Account Compromise, взлом email-аккаунта).

«В некоторых случаях злоумышленники компрометируют корпоративные email-аккаунты, а затем запрашивают персональные данные служащих», — пишет IC3.

Специалистам IC3 также удалось зафиксировать мошеннические переводы, отправленные в банки из 140 стран. Основная часть таких переводов уходила в банки Гонконга и Китая.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru