



macOS-версия приложения Zoom позволяет сайтам инициировать видеосвязь

macOS-версия приложения Zoom позволяет сайтам инициировать видеосвязь

macOS-версия приложения Zoom позволяет сайтам инициировать видеосвязь

Эксперт в области кибербезопасности Джонатан Лейтсшух сообщил о 0-day уязвимости в macOS-версии приложения Zoom. Zoom предназначено для проведения видеоконференций. По словам специалиста, любой сайт может инициировать видеозвонок на компьютере под управлением macOS.

Уязвимость существует благодаря тому, что приложение Zoom устанавливает в системе macOS веб-сервер, который принимает нетипичные для обычного браузера запросы. Например, веб-сервер может переустановить Zoom в случае деинсталляции приложения, причем он сделает это без вмешательства пользователя.

Лейтсшух записал демо, на котором показано, как простая ссылка, которую вы случайно или намеренно кликните, может активировать вашу камеру и начать видеозвонок.

Исследователь обнаружил данную проблему еще в марте, после чего дал разработчикам 90 дней на устранение бага. Лейтсшух написал в Twitter, что компания не уложилась в отведенный срок.

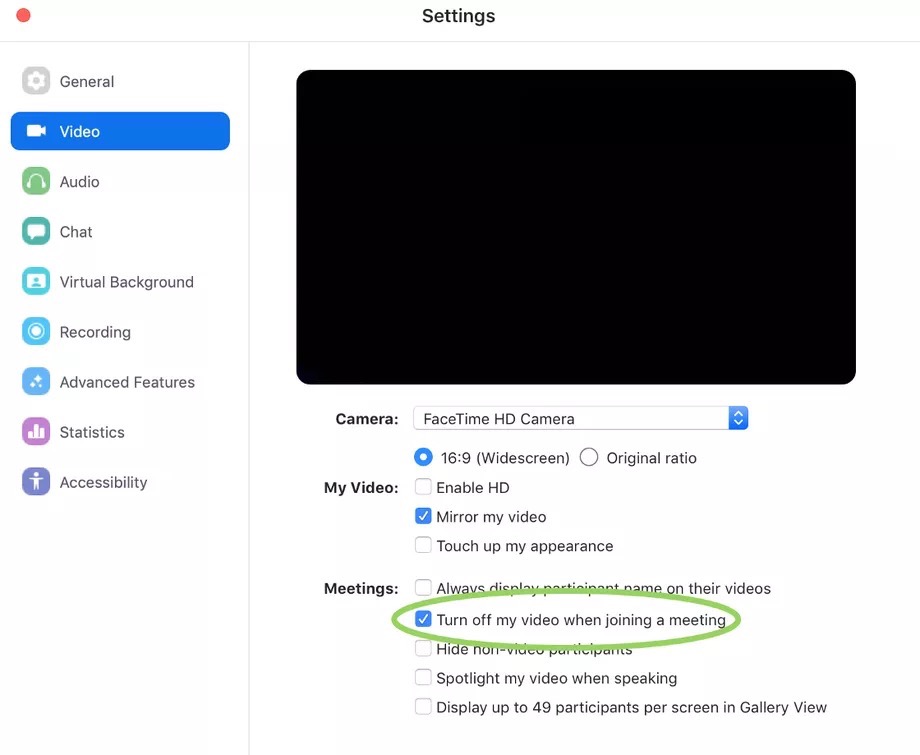
С уязвимостью частично поможет справиться одна из опций в настройках, которую следует включить. Подробнее на скриншоте:

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru