



Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Антивирусные эксперты компании «Доктор Веб» наткнулись на вредоносную программу, предназначенную для атаки пользователей мобильной операционной системы Android. Получивший имя Android.FakeApp.174 вредонос открывает в Google Chrome злонамеренные сайты и отображает рекламные уведомления.

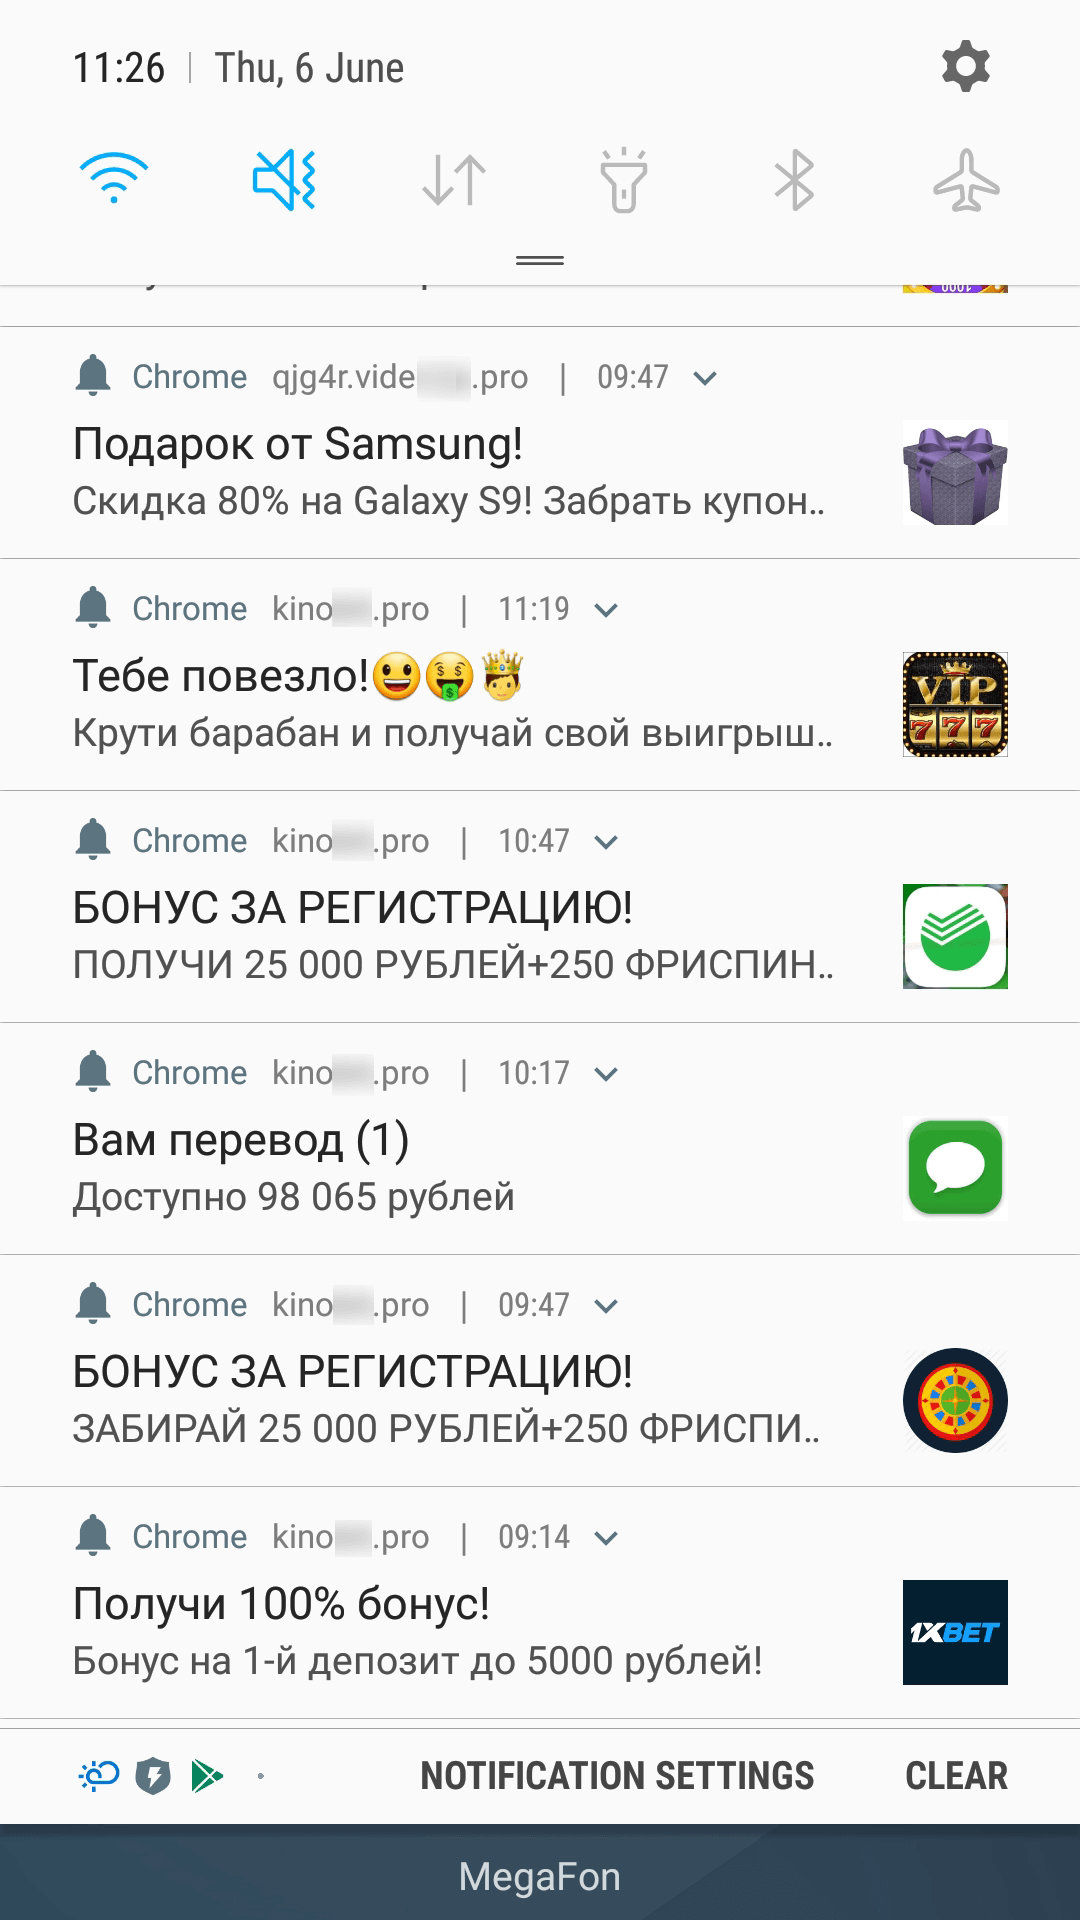
Судя по всему, злоумышленники пытались придать вредоносным уведомлениям вид системных сообщений, что делает их крайне опасными для невнимательных пользователей. Дополнительный риск создает возможность отображения этих уведомлений при закрытом браузере Chrome.

По словам аналитиков «Доктор Веб», Android.FakeApp.174 может привести к краже денежных средств и конфиденциальных пользовательских данных.

Речь идет об использовании киберпреступниками Push-уведомлений, эта технология позволяет веб-ресурсам отправлять пользователям специальные сообщения, которые, помимо прочего, могут быть похожи на системные уведомления.

При условии добросовестного использования функция push-уведомений полезна, так как позволяет держать пользователя в курсе новых событий. Например, социальные сети могут оповещать так о полученных сообщениях или репостах ваших публикаций.

Эксперты «Доктор Веб» предупреждают, что троян Android.FakeApp.174 распространяется под видом легитимных программ. Часто вредонос маскируется под софт, разработанный довольно известными брендами.

Более 1100 пользователей успели загрузить вредоносные приложения до того, как Google приняла меры и удалила из Play Store мошенническое ПО.

С примером злонамеренных уведомлений можно ознакомиться на скриншоте, предоставленном антивирусными специалистами:

В прошлом месяце мы писали, что мошенники используют два API — Notifications и Push — и браузер Google Chrome на устройствах Android для отображения фейковых push-уведомлений, которые выглядят как пропущенные телефонные звонки.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru