



Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Антивирусные эксперты компании «Доктор Веб» наткнулись на вредоносную программу, предназначенную для атаки пользователей мобильной операционной системы Android. Получивший имя Android.FakeApp.174 вредонос открывает в Google Chrome злонамеренные сайты и отображает рекламные уведомления.

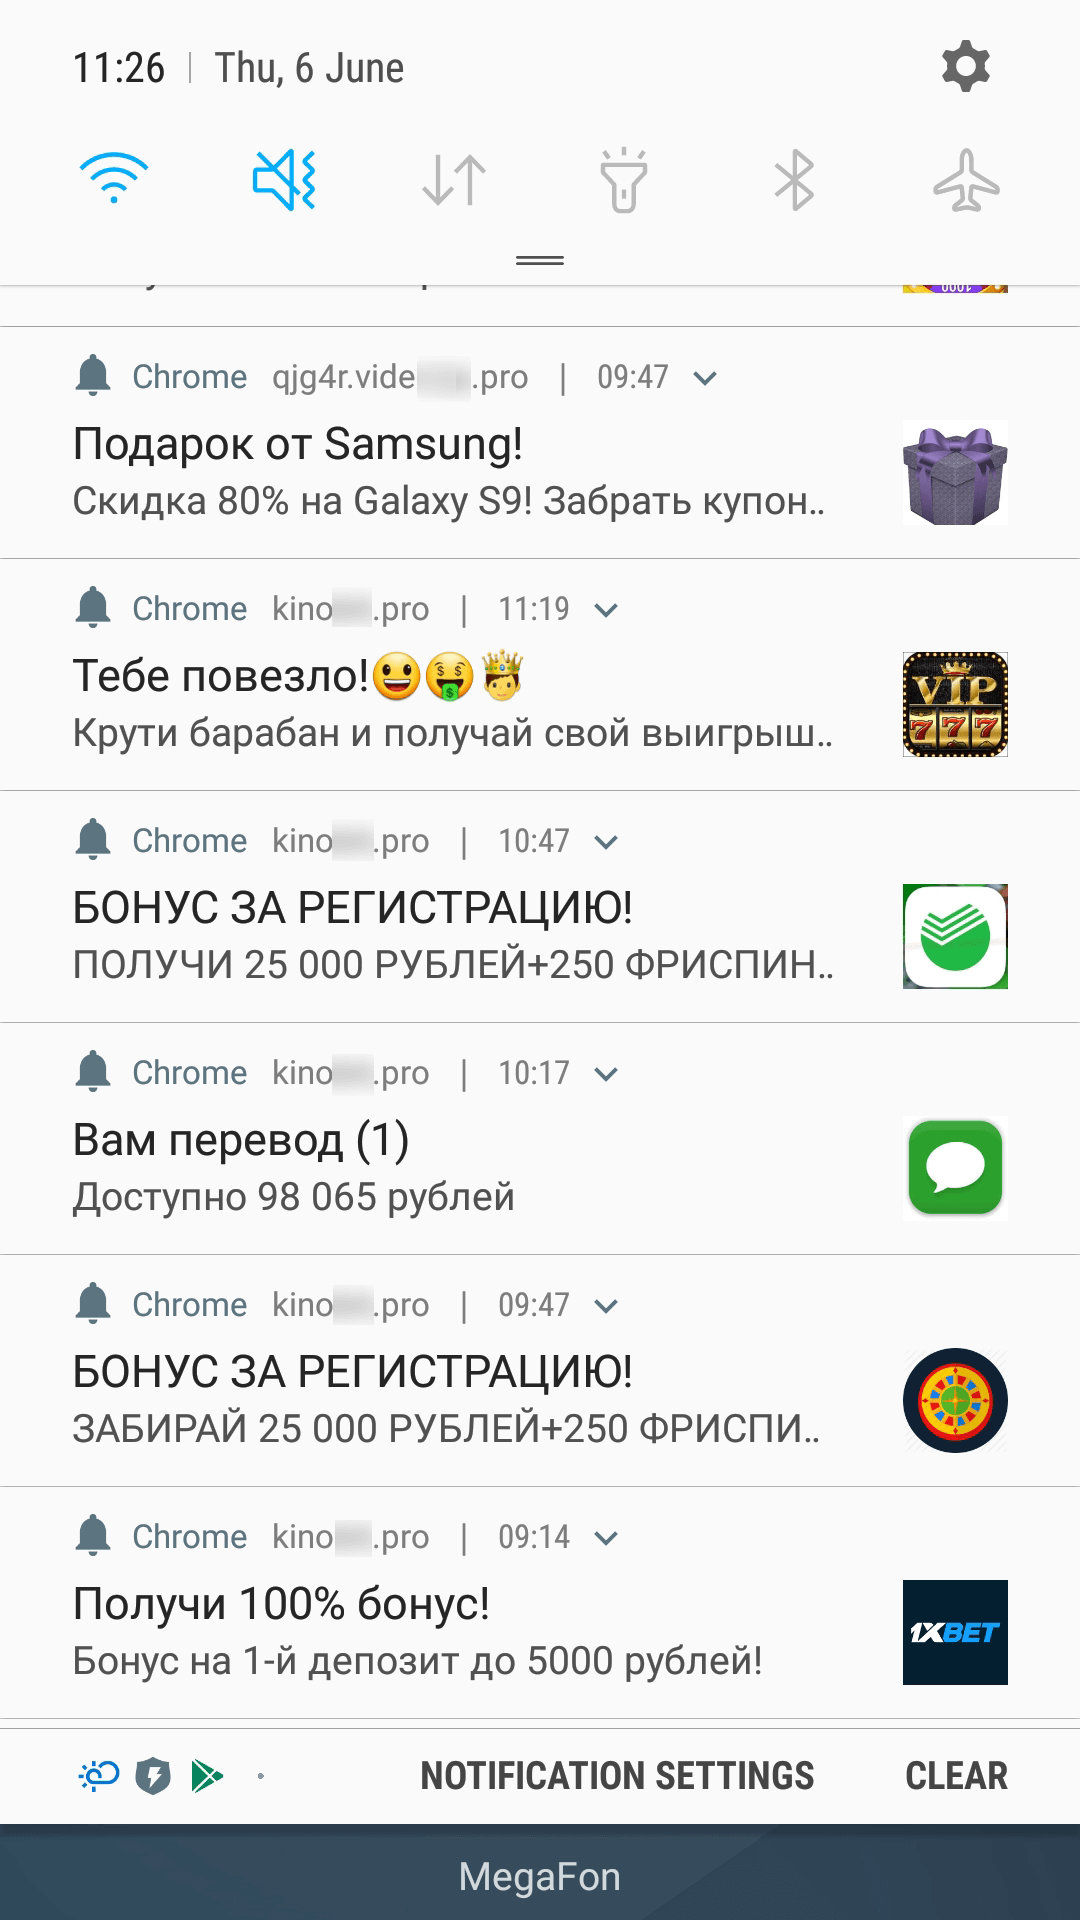
Судя по всему, злоумышленники пытались придать вредоносным уведомлениям вид системных сообщений, что делает их крайне опасными для невнимательных пользователей. Дополнительный риск создает возможность отображения этих уведомлений при закрытом браузере Chrome.

По словам аналитиков «Доктор Веб», Android.FakeApp.174 может привести к краже денежных средств и конфиденциальных пользовательских данных.

Речь идет об использовании киберпреступниками Push-уведомлений, эта технология позволяет веб-ресурсам отправлять пользователям специальные сообщения, которые, помимо прочего, могут быть похожи на системные уведомления.

При условии добросовестного использования функция push-уведомений полезна, так как позволяет держать пользователя в курсе новых событий. Например, социальные сети могут оповещать так о полученных сообщениях или репостах ваших публикаций.

Эксперты «Доктор Веб» предупреждают, что троян Android.FakeApp.174 распространяется под видом легитимных программ. Часто вредонос маскируется под софт, разработанный довольно известными брендами.

Более 1100 пользователей успели загрузить вредоносные приложения до того, как Google приняла меры и удалила из Play Store мошенническое ПО.

С примером злонамеренных уведомлений можно ознакомиться на скриншоте, предоставленном антивирусными специалистами:

В прошлом месяце мы писали, что мошенники используют два API — Notifications и Push — и браузер Google Chrome на устройствах Android для отображения фейковых push-уведомлений, которые выглядят как пропущенные телефонные звонки.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru