



Пользователей Android заспамили фейковыми пропущенными звонками

Пользователей Android заспамили фейковыми пропущенными звонками

Пользователей Android заспамили фейковыми пропущенными звонками

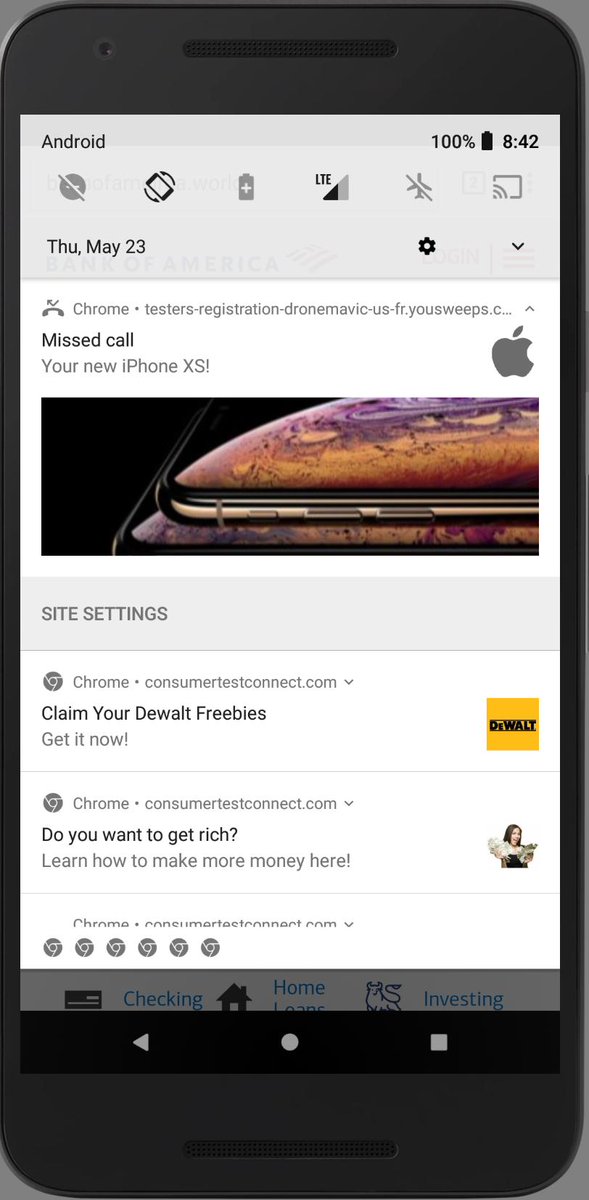
Мошенники используют два API — Notifications и Push — и браузер Google Chrome на устройствах Android для отображения фейковых push-уведомлений, которые выглядят как пропущенные телефонные звонки.

Эти два API используются для выведения уведомлений, к ним могут обратиться установленные приложения или сервер, при этом будет неважно, запущено приложение или нет.

Сервис Lookout Phishing AI зафиксировал фишинговую кампанию, которая в настоящее время выводит пользователям Android-устройств специальные сообщения. Для этого используется приложение Google Chrome, иконка которого в уведомлениях заменена иконкой пропущенного звонка.

В самом уведомлении идет речь о том, что пользователя ждет iPhone XS, который ему якобы готовы вручить. В общем, используется своеобразная социальная инженерия.

«Мошенники задействуют уже отложившиеся в подсознании пользователей иконки, которые мы давно ассоциируем с определенными событиями или действиями. В этом случае эксплуатируется значок пропущенного звонка», — объясняет Джереми Ричардс, исследователь команды Lookout.

Важно отметить, что злонамеренные уведомления будут поступать только в том случае, если пользователь разрешит мошенническому сайту выводить их. Ниже перечислены известные домены, причастные к этой фишинговой кампании:

  • consumertestconnect.com
  • foundmoneyguide.com
  • getitfree-samples.com
  • click4riches.info
  • yousweeps.com

Тот же самый подход, как заявили эксперты, возможен и на десктопах. Однако там, скорее всего, будет использоваться другая иконка и другой вид социальной инженерии.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru