



Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионская группировка MuddyWater обновила свой многоступенчатый PowerShell-бэкдор. Преступники уже успели протестировать новый вариант вредоносной программы в последних кибератаках.

Эту APT-группу знают также под именами SeedWorm и TEMP.Zagros. Эксперты Trend Micro зафиксировали обновленную версию принадлежащего группе PowerShell-бэкдора, которая была опробована в последних кибершпионских операциях.

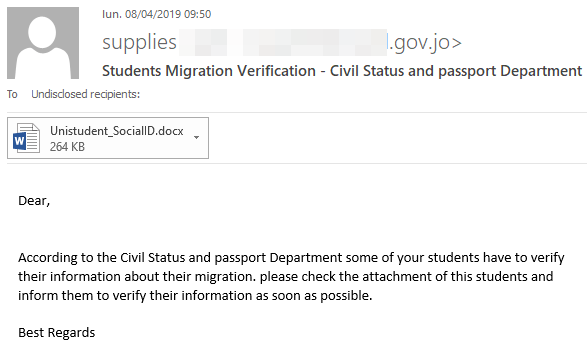
«В одной из недавних кампаний MuddyWater использовала целевой фишинг, которым атаковали правительство Турции. Злоумышленники использовали скомпрометированные легитимные аккаунты, чтобы заставить жертв установить вредоносную программу», — пишут специалисты в отчете.

«Наш анализ показал, что киберпреступная группа задействовала новый многоступенчатый бэкдор, основанный на PowerShell, который получил имя POWERSTATS v3».

Пример фишингового письма MuddyWater выглядит следующим образом:

Напомним, что именно эта группа атаковала организации в сфере спутниковой связи и коммуникаций. Злоумышленники использовали 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru