



Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионская группировка MuddyWater обновила свой многоступенчатый PowerShell-бэкдор. Преступники уже успели протестировать новый вариант вредоносной программы в последних кибератаках.

Эту APT-группу знают также под именами SeedWorm и TEMP.Zagros. Эксперты Trend Micro зафиксировали обновленную версию принадлежащего группе PowerShell-бэкдора, которая была опробована в последних кибершпионских операциях.

«В одной из недавних кампаний MuddyWater использовала целевой фишинг, которым атаковали правительство Турции. Злоумышленники использовали скомпрометированные легитимные аккаунты, чтобы заставить жертв установить вредоносную программу», — пишут специалисты в отчете.

«Наш анализ показал, что киберпреступная группа задействовала новый многоступенчатый бэкдор, основанный на PowerShell, который получил имя POWERSTATS v3».

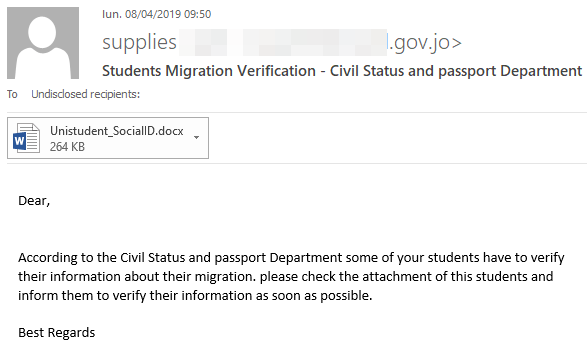
Пример фишингового письма MuddyWater выглядит следующим образом:

Напомним, что именно эта группа атаковала организации в сфере спутниковой связи и коммуникаций. Злоумышленники использовали 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru