



Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Недавно зафиксированные атаки на организации в сфере спутниковой связи и коммуникаций повторяют технику, используемую киберпреступной группой MuddyWater. Злоумышленники эксплуатируют 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

К счастью, в настоящее время для этой уязвимости (CVE-2018-20250) уже выпущен патч, однако из-за отсутствия функции автоматического обновления многие становятся жертвами подобных атак.

Неудивительно, что после появления информации об этой уязвимости в течение короткого промежутка времени появилось более 100 эксплойтов под нее.

В случае последних атак с использованием CVE-2018-20250 злоумышленники получают полный контроль над атакуемой системой.

Все началось с того, что команда Office 365 Advanced Threat Protection обнаружила вредоносный файл, который использовал уязвимость в WinRAR. Исследователи сразу поняли, что имеют дело с тщательно подготовленными и хорошо организованными киберпреступниками.

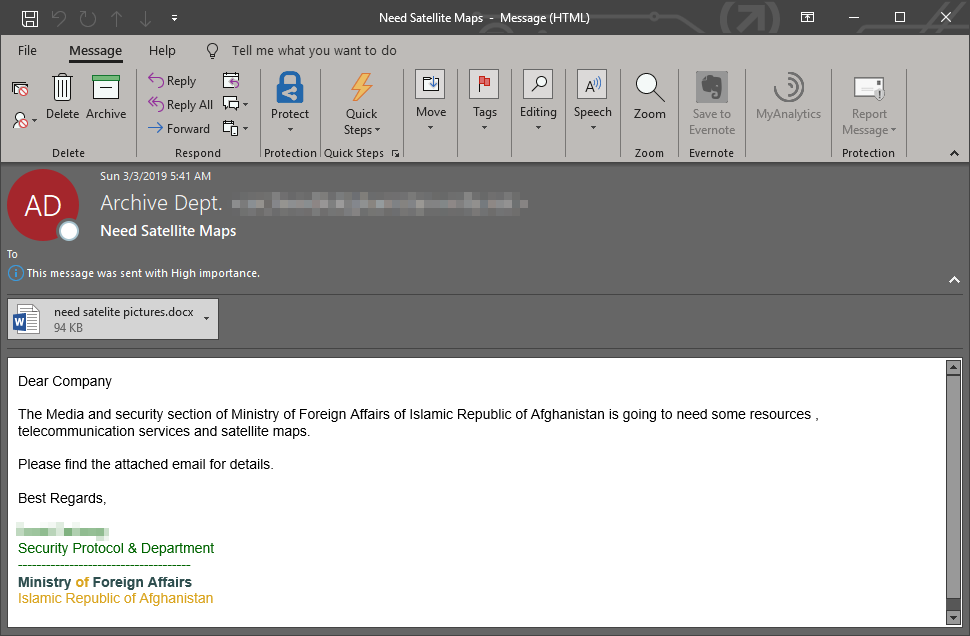
По словам Рекса Плантадо, эксперта Office 365 ATP, атаки начинаются с фишингового письма, которое замаскировано под письмо от Министерства иностранных дел Афганистана.

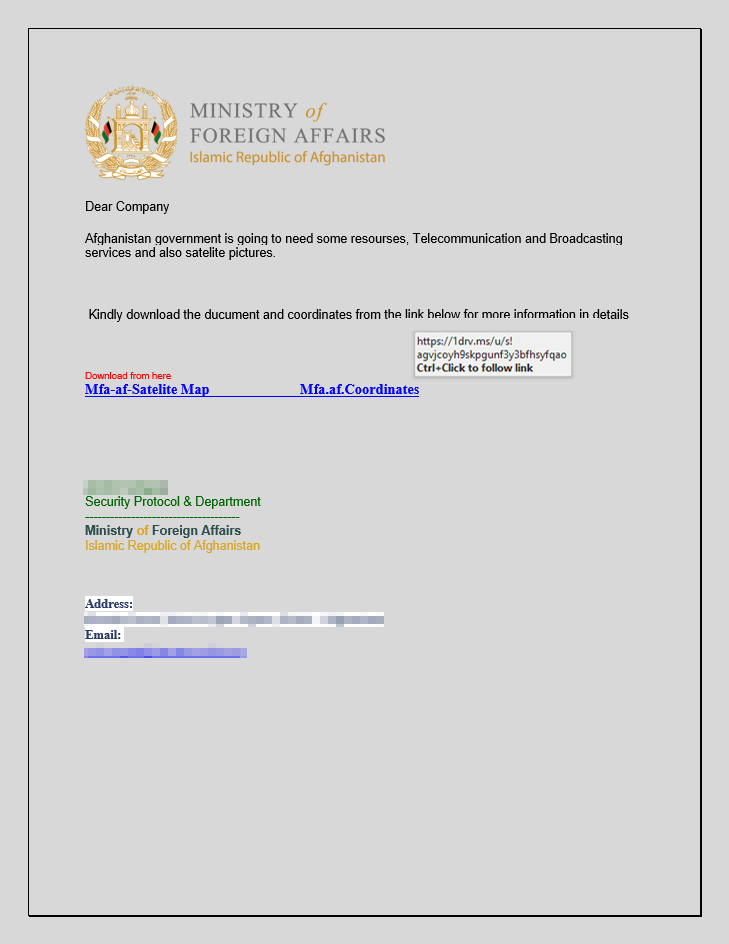
К письму прикреплен документ Word, который не содержит никакой вредоносной составляющей — предположительно, чтобы избежать детектирования антивирусными средствами, которые используют сервисы электронной почты.

Однако в этом документе содержится ссылка на другой документ, который уже располагается в облачном хранилище OneDrive.

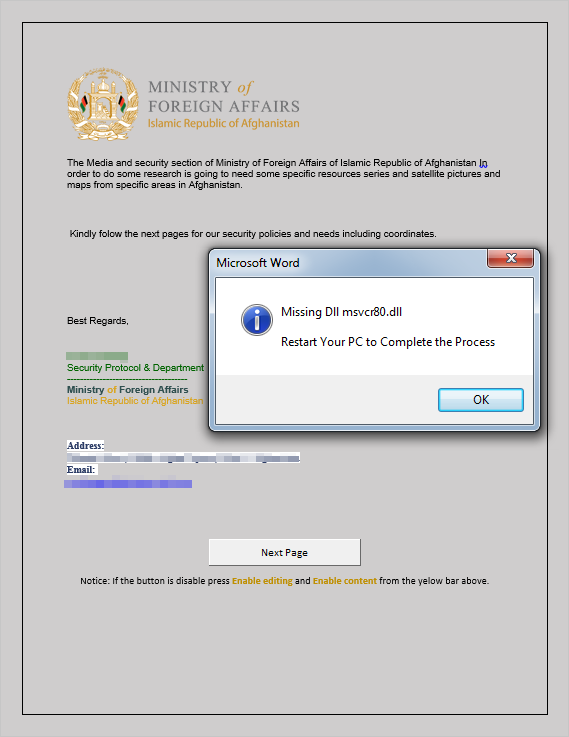
И вот во втором документе как раз и содержится вредоносная составляющая, которая запускает цепочку атаки. В частности, файл содержит грамотно обфусцированный макрос. В случае активации макросов в Microsoft Office (по умолчанию отключены) запустится загрузка на компьютер вредоносной программы.

После ее запуска пользователя попросят перезагрузить компьютер, так как в системе якобы отсутствует важная DLL.

В конечном счете загружается скрипт PowerShell, который имеет множество слоев шифрования. По словам экспертов, этот скрипт очень похож на тот, что использует группировка MuddyWater.

Попав на компьютер, вредонос способен предоставить злоумышленникам полный контроль над системой жертвы.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru