



В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

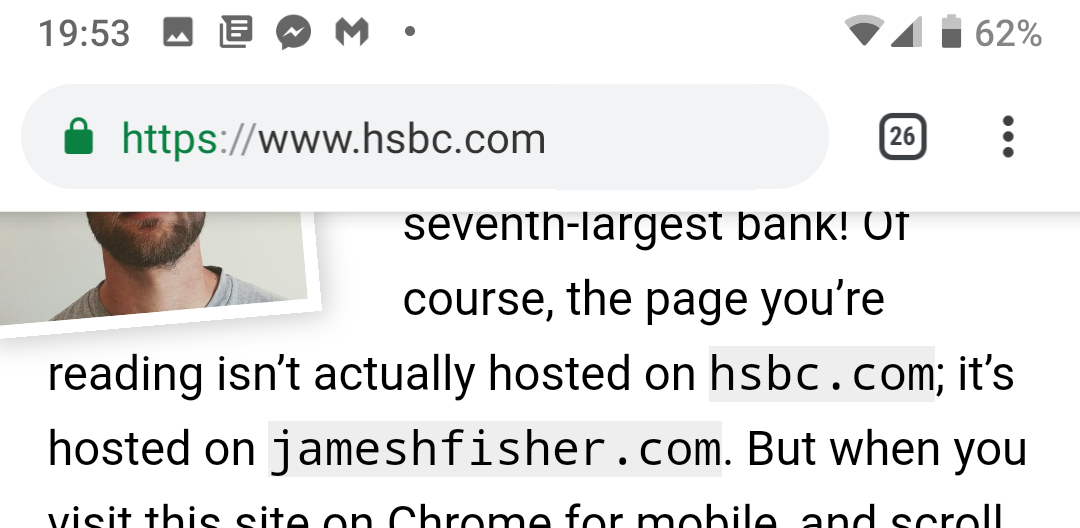
Джеймс Фишер, разработчик приложения для скринкастинга Vidrio, обнаружил уязвимость в браузере Chrome для мобильных платформ. По словам специалиста, это новая находка для злоумышленников, занимающихся фишингом. Смысл эксплойта в этом случае заключается в использовании метода отображения адресной строки.

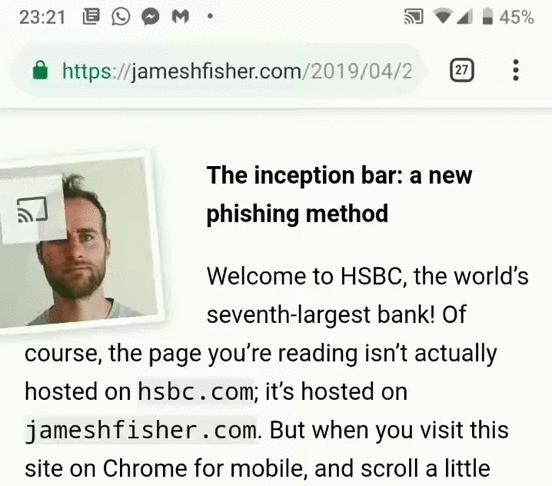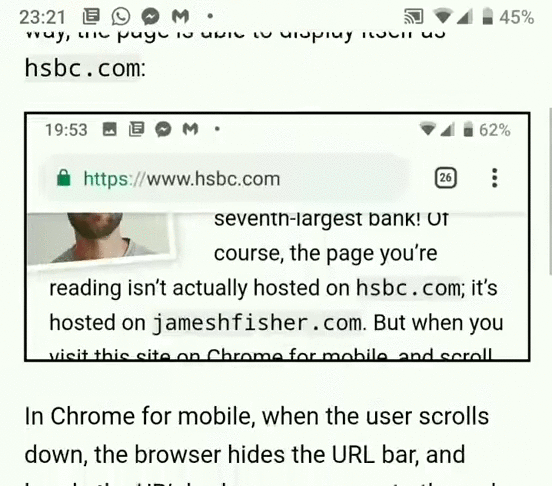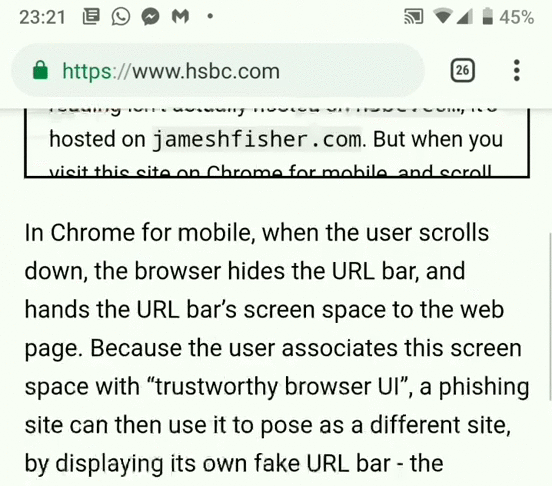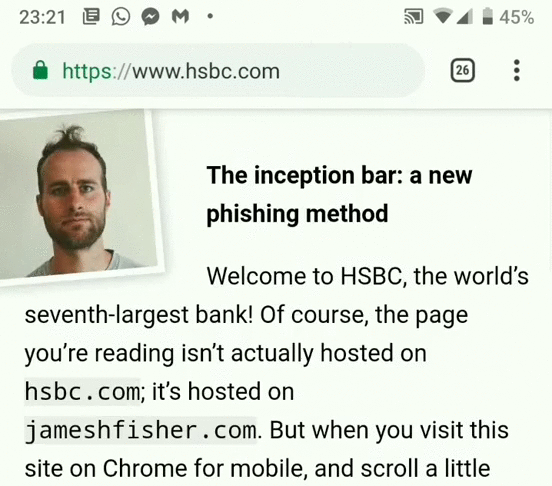
Согласно опубликованному отчету, при скроллинге вниз есть возможность отобразить фейковую адресную строку, которая не исчезнет до тех пор, пока вы не посетите другой ресурс.

Атакующий может даже видоизменить станицу таким образом, что вы будете не в состоянии увидеть подлинную адресную строку.

Фишер доказал состоятельность своего метода лишь в случае с браузером Chrome. Однако у эксперта есть подозрение, что этот эксплойт можно применить и к другим популярным браузерам.

Другими словами, фишинговые кампании смогут использовать этот метод для создания еще более качественной иллюзии посещения легитимного ресурса. Пользователям следует быть крайне осторожными, чтобы не попасться на такого рода уловки.

В Google на данный момент не предоставили вменяемого решения данной проблемы. Возможно, в скором времени стоит ожидать соответствующий патч.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru