



В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

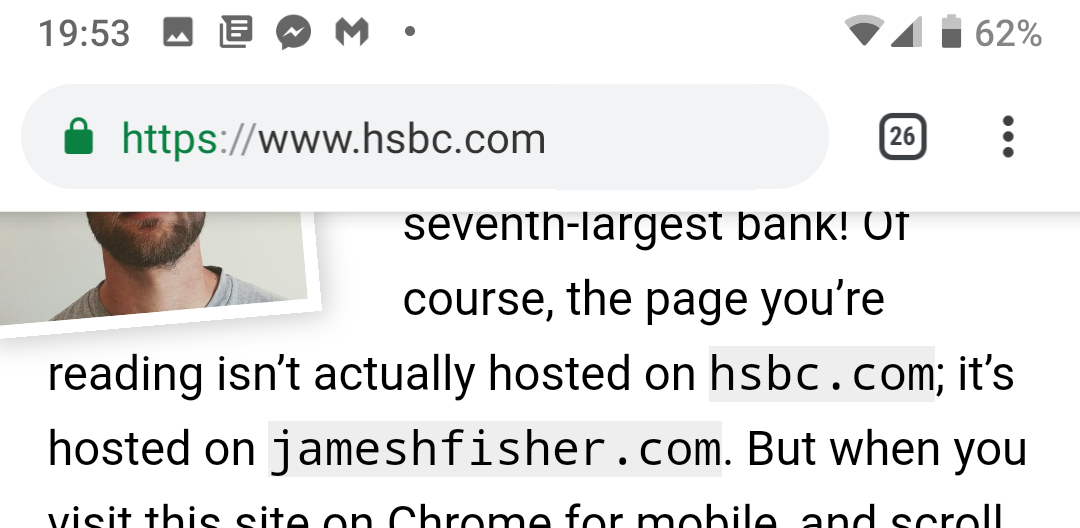
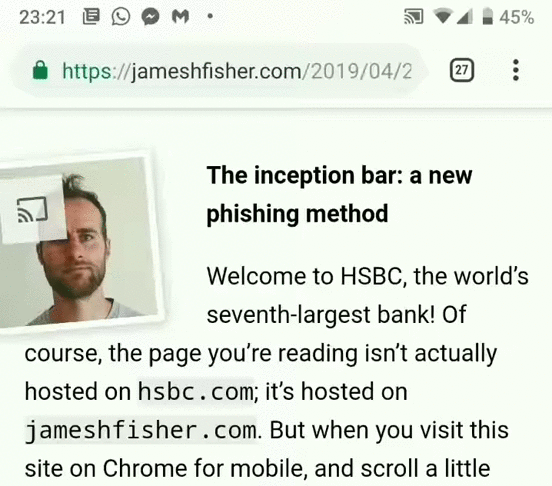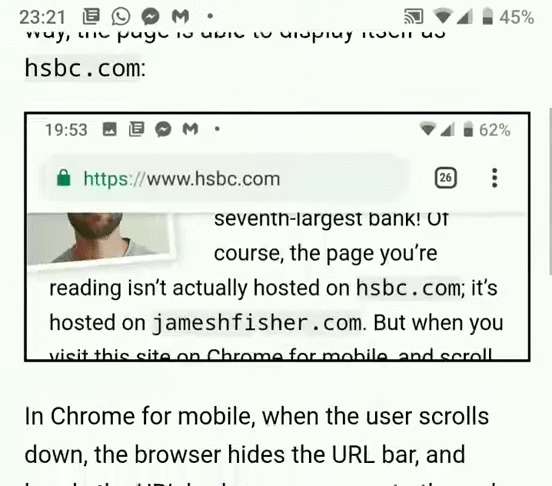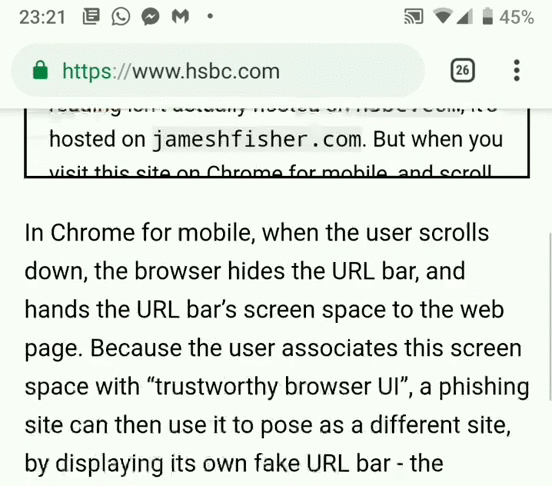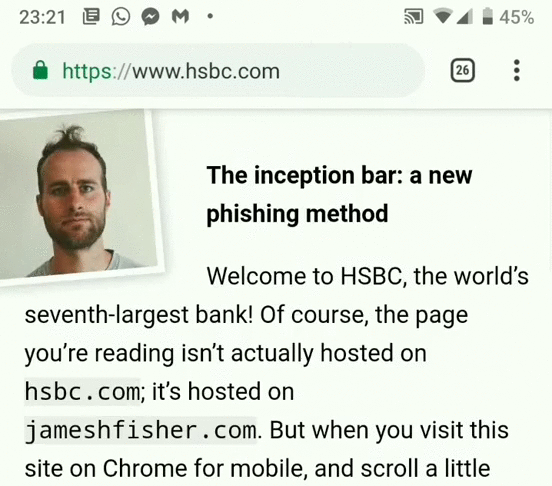
Джеймс Фишер, разработчик приложения для скринкастинга Vidrio, обнаружил уязвимость в браузере Chrome для мобильных платформ. По словам специалиста, это новая находка для злоумышленников, занимающихся фишингом. Смысл эксплойта в этом случае заключается в использовании метода отображения адресной строки.

Согласно опубликованному отчету, при скроллинге вниз есть возможность отобразить фейковую адресную строку, которая не исчезнет до тех пор, пока вы не посетите другой ресурс.

Атакующий может даже видоизменить станицу таким образом, что вы будете не в состоянии увидеть подлинную адресную строку.

Фишер доказал состоятельность своего метода лишь в случае с браузером Chrome. Однако у эксперта есть подозрение, что этот эксплойт можно применить и к другим популярным браузерам.

Другими словами, фишинговые кампании смогут использовать этот метод для создания еще более качественной иллюзии посещения легитимного ресурса. Пользователям следует быть крайне осторожными, чтобы не попасться на такого рода уловки.

В Google на данный момент не предоставили вменяемого решения данной проблемы. Возможно, в скором времени стоит ожидать соответствующий патч.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru