



Экс-сотрудник Mozilla: Google ставила палки в колеса Firefox годами

Экс-сотрудник Mozilla: Google ставила палки в колеса Firefox годами

Экс-сотрудник Mozilla: Google ставила палки в колеса Firefox годами

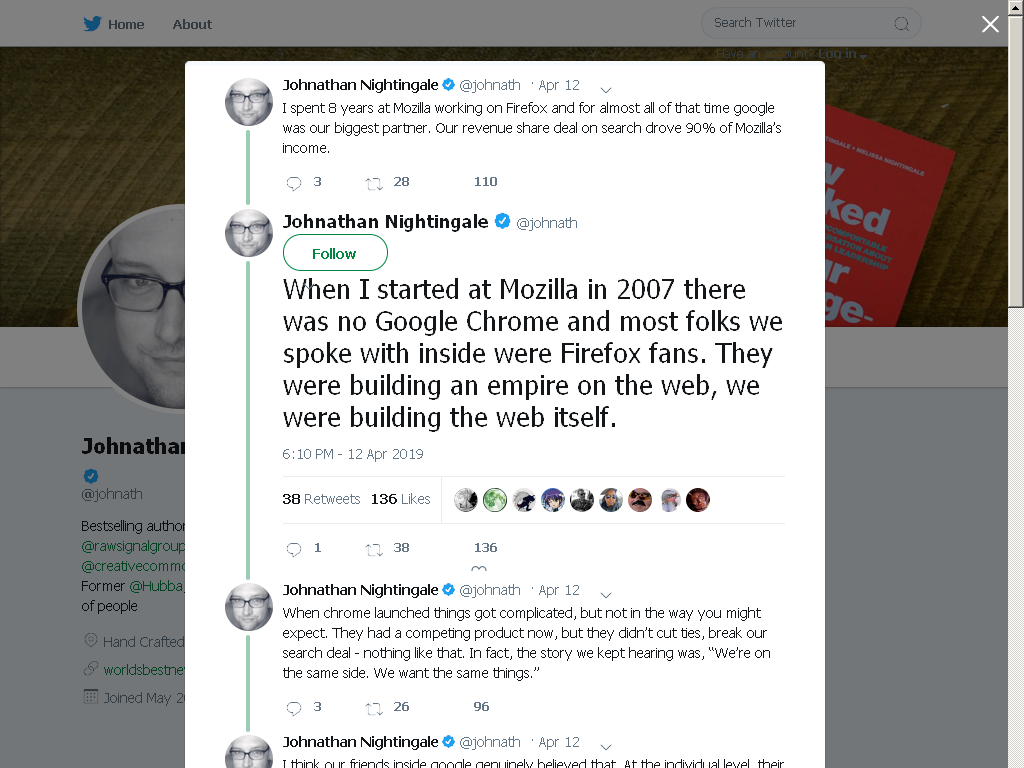
Бывший сотрудник корпорации Mozilla Джонатан Найтингейл, занимавший руководящую должность, обвиняет Google в целенаправленном и систематическом противодействии развитию браузера Firefox, которое осуществлялось на протяжении последнего десятилетия. По словам Найтингейла, Google хотела обеспечить своему браузеру Chrome доминирующую позицию на рынке.

Найтингейл уже далеко не первый человек из команды, занимающейся разработкой Firefox, который обвиняет Google в создании препятствий на пути их браузера. Однако он первый, кто заявил, что у интернет-гиганта был четкий план противодействия продукту Mozilla.

Согласно заявлению Найтингейла, Google намеренно создавала на своих сайтах баги, которые проявлялись исключительно под браузером Firefox.

«Когда я начал работать с Mozilla — а это было в 2007 году — не было еще никакого Google Chrome. Большинство сотрудников Google, с которыми нам удалось пообщаться, были в восторге от Firefox», — пишет в Twitter Найтингейл.

«С запуском Chrome все усложнилось — теперь у них конкурирующий продукт. Однако они продолжали твердить нам, что “мы в одной лодке, мы хотим одного и того же“. Что касается наших знакомых разработчиков в Google, я думаю, они действительно были на нашей стороне».

«Но Google в целом… Их политика, естественно, отличалась от того, что думали рядовые служащие».

По словам Найтингейла, реклама Google Chrome стала появляться рядом с поисковыми запросами Firefox. Gmail и Google Docs начали конфликтовать с Firefox, а сайты для тестирования внезапно начали блокировать браузер от Mozilla.

«Это повторялось снова и снова — упс, еще один инцидент, еще одна ошибочка».

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru