



В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

Стало известно имя вредоносной программы, которая фигурировала в атаках на военные ведомства Украины. Оказалось, что киберпреступники использовали бэкдор RATVERMIN в качестве второй стадии заражения. Вредонос устанавливался с помощью Powershell-скрипта.

Напомним, что кибератаки на Украину зафиксировали исследователи компании FireEye. Принято считать, что за этой кибероперацией стоит хакерская группа, связанная с Луганской Народной Республикой.

В FireEye считают, что данная киберпреступная группа была активна с 2014 года, а ее цели в основном расположены на территории Украины.

«Киберпреступники использовали EXE-файл — в других случаях был замечен самораспаковывающийся архив RAR (SFX) — для заражения своих жертв. Далее группа задействовала вредоносные программы с открытым исходным кодом — QUASARRAT и RATVERMIN. Это отличительная черта данных злоумышленников», — описывают исследователи недавние атаки.

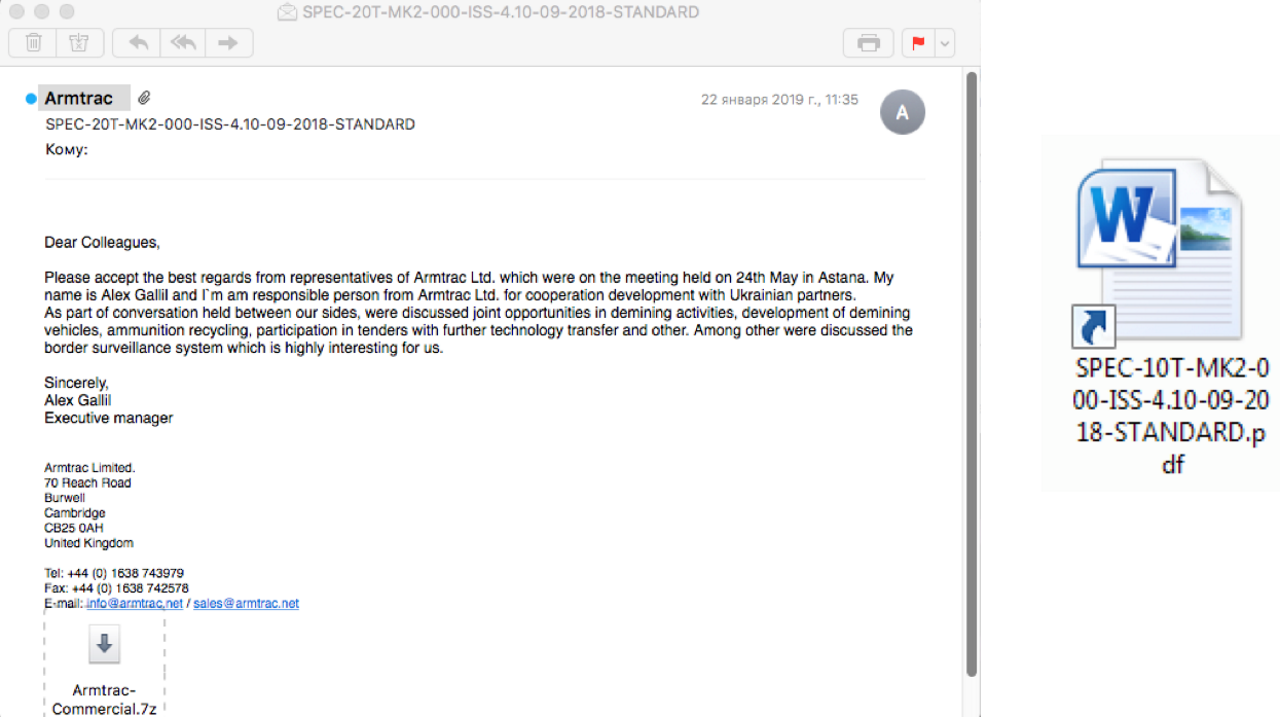
Все начиналось с фишинговых писем, замаскированных под отправленные британской компанией Armtrac уведомления. К этим письмам прилагались множественные вложения, цель которых заключалась в том, чтобы ввести пользователя в заблуждение.

В конечном счете жертва запускала скрипт Powershell, который выступал в качестве дроппера (был замаскирован под фай LNK). При этом у вредоносного файла было расширение PDF, а иконка от документа Microsoft Word.

Сам же бэкдор RATVERMIN, представляющий собой инструмент для удаленного доступа к компьютеру, использовался по меньшей мере с января 2018 года. RATVERMIN позволяет злоумышленнику запускать в системе команды любого вида.

Подпишитесь на новости

ЦИПР-2027 назначили на конец мая, один день выставка будет бесплатной

Следующая конференция «Цифровая индустрия промышленной России» пройдёт с 31 мая по 3 июня 2027 года на территории Нижегородской ярмарки. В последний день выставку цифровых решений бесплатно откроют для жителей и гостей Нижнего Новгорода, понадобится только предварительная регистрация.

Следом цифровая повестка выйдет за пределы деловых залов. С 3 по 5 июня город примет фестиваль «Тех-Френдли Викенд» с лекциями, публичными выступлениями, технологическими мастер-классами и музыкальным концертом.

Об ИИ, роботах и других достижениях цивилизации обещают рассказывать без трёхэтажных презентаций и корпоративного диалекта.

Главной темой ЦИПР-2027 станет развитие производственных систем. Организаторы предлагают обсуждать уже не просто внедрение искусственного интеллекта и робототехники, а готовность предприятий к полноценной перестройке: обновлению оборудования, изменению процессов и подготовке специалистов.


ЦИПР традиционно становится площадкой для переговоров государства и бизнеса о технологическом суверенитете и развитии российской ИТ-отрасли. По итогам конференции 2026 года правительству предложили закрепить приоритет отечественных ИИ-решений при госзакупках, увеличить грантовое софинансирование особо значимых ИТ-проектов с 50% до 80% и ускорить перевод критической информационной инфраструктуры на российское ПО.


Предыдущие ЦИПР и «Тех-Френдли Викенд» собрали более 24 тыс. участников из России и ещё 45 стран. В конференции участвовали свыше 4000 компаний и более 1000 спикеров, включая ИИ-агентов и гуманоидных роботов. За три дня стороны подписали больше 350 соглашений.


Организатором конференции и городского фестиваля выступает компания «ОМГ». Мероприятия проходят при поддержке правительства России, Минцифры и правительства Нижегородской области.

RSS: Новости на портале Anti-Malware.ru