


За месяц каждый десятый россиянин установил самозапрет на кредиты

За месяц каждый десятый россиянин установил самозапрет на кредиты

За месяц каждый десятый россиянин установил самозапрет на кредиты

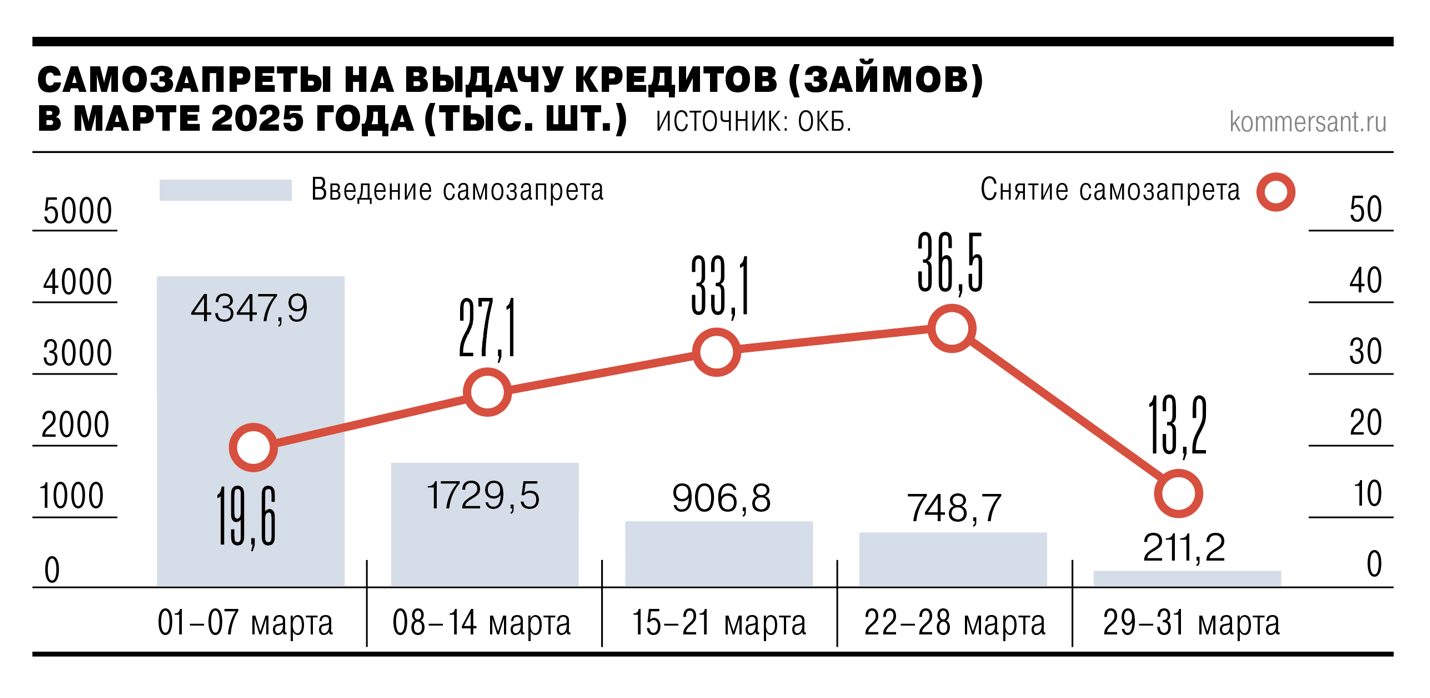
В течение первого месяца действия новой меры возможностью установить самозапрет на получение кредитов воспользовались 10% экономически активного населения России — 7,94 млн человек.

Наибольшая активность россиян пришлась на первую неделю после запуска сервиса 1 марта.

Инициатива направлена на предотвращение различных схем телефонного и онлайн-мошенничества. Ее внедрение предлагалось еще в 2023 году.

Согласно данным «Объединенного кредитного бюро», за месяц сервисом воспользовались 7,94 млн человек, из которых 91,5% установили полный запрет на получение кредитов. Около 130 тыс. человек воспользовались возможностью досрочного снятия самозапрета.

Начальник аналитического отдела компании «Риком-Траст» Олег Абелев отметил, что такое количество пользователей эквивалентно 10% экономически активного населения России, что можно считать значительным показателем.

Относительно дальнейшей динамики мнения экспертов, опрошенных «Коммерсантом», разделились. Хотя большинство считает, что пик уже пройден, в саморегулируемой организации МиР, объединяющей микрофинансовые организации, полагают, что потенциал для роста сохраняется, хотя мартовских темпов ожидать уже не стоит.

По мнению председателя Национального совета финансового рынка (НСФР) Андрея Емелина, самозапрет должен использоваться не только как защита от мошенников, но и как средство контроля импульсивных покупок дорогостоящих товаров. Это, в свою очередь, может способствовать улучшению качества кредитных портфелей банков.

«Утверждать, что потенциал роста полностью исчерпан, преждевременно. Не все граждане еще осведомлены о возможности самозапрета, особенно в удалённых регионах и среди менее цифровизированных слоёв населения», — отметил управляющий партнер экспертной группы Veta Илья Жарский.

В то же время директор департамента разработки розничных продуктов и развития цифровых каналов Ингосстрах Банка Полина Берсенева полагает, что большинство желающих уже воспользовались данной возможностью. А директор департамента банковского развития Ассоциации банков России Николай Тарасов убеждён, что самозапрет чаще всего устанавливают те, кто и без того не пользуется кредитами, либо для защиты детей и пожилых родственников.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru