


Яндекс будет предупреждать, если вашим близким звонят мошенники

Яндекс будет предупреждать, если вашим близким звонят мошенники

Яндекс будет предупреждать, если вашим близким звонят мошенники

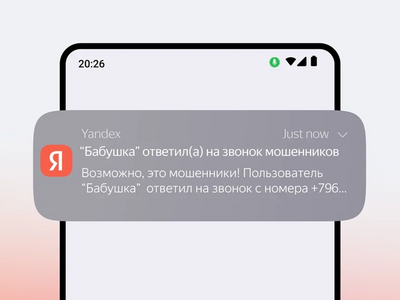
У «Яндекса» появилась новая функция в определителе номера: теперь сервис может уведомлять пользователя, если его родственникам или близким звонят с подозрительных номеров — или если они сами перезванивают мошенникам. Идея простая: если, например, пожилому человеку позвонили злоумышленники, об этом узнает кто-то из доверенных и сможет быстро вмешаться.

Причём система не ограничивается моментом звонка. Определитель продолжает анализировать номер ещё в течение суток, и если позже он «переобуется» в мошеннический, уведомление всё равно придёт.

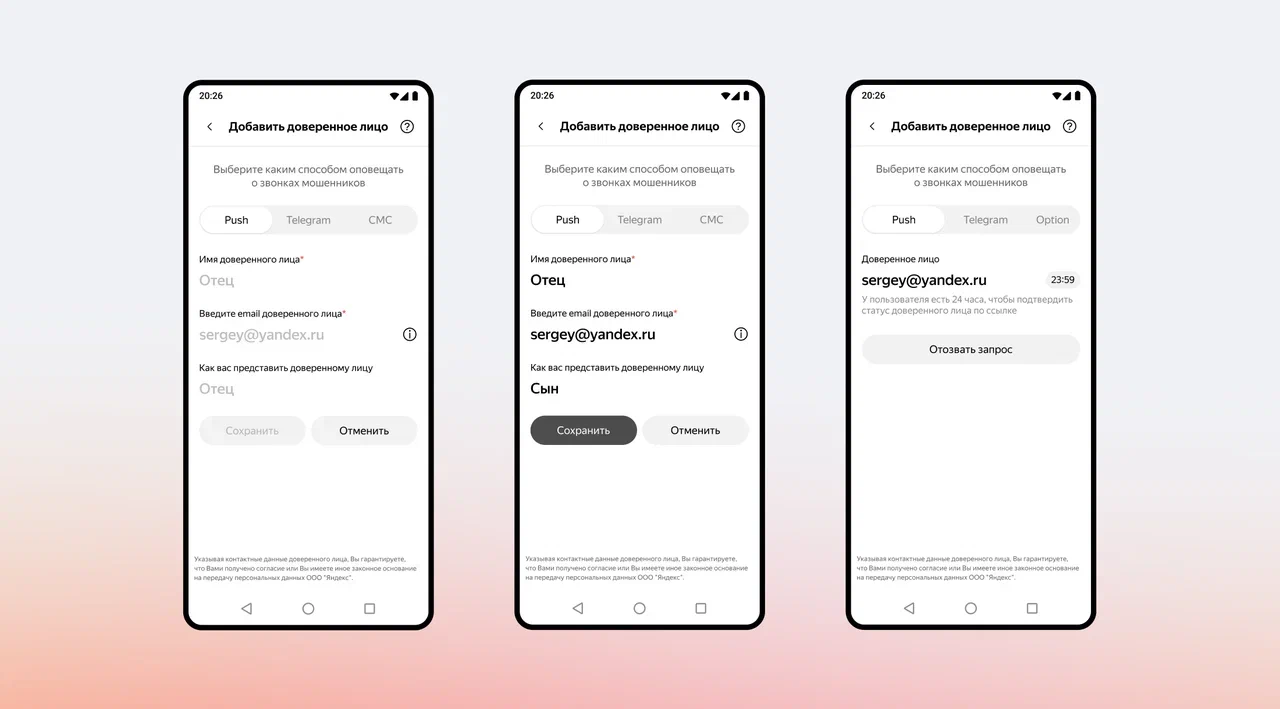
Оповещения можно получать разными способами: через пуши в приложениях «Яндекса», по СМС или в мессенджерах. Пользователь сам выбирает, как именно ему удобнее.


Работает это через связку доверенных лиц. Чтобы подключить функцию, нужно добавить человека, который будет получать уведомления, в настройках определителя номера. С другой стороны, этот человек должен согласиться принимать такие оповещения.

В одном аккаунте можно указать до трёх доверенных контактов. Таким образом, за одним пользователем могут присматривать сразу несколько близких и, наоборот, один человек может следить за безопасностью нескольких родственников.

Функция уже доступна в «Яндекс Браузере» и приложении «Яндекс с Алисой» на Android.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru