



Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

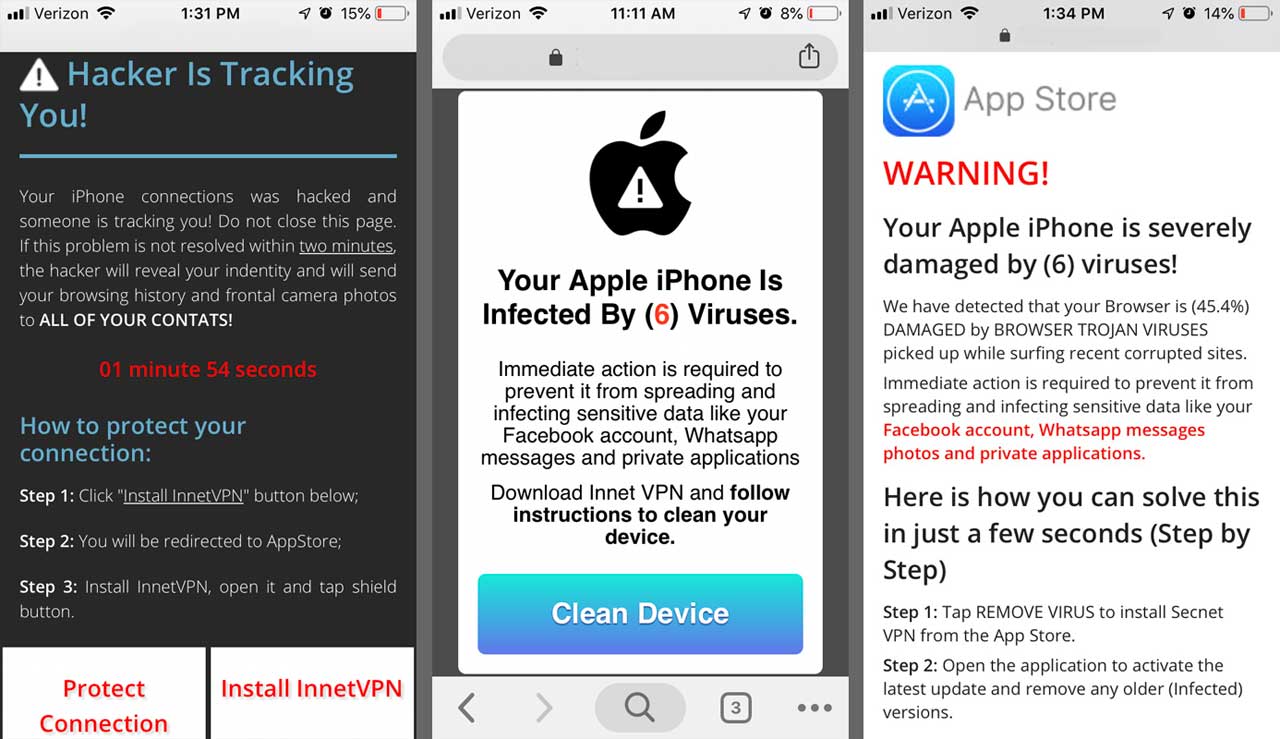
Партнеры компаний, разрабатывающих VPN для мобильных устройств, отображают пользователям мошеннические уведомления, в которых утверждается, что устройство заражено вредоносной программой, взломано или отслеживается. Все это делается для того, чтобы склонить пользователя к оформлению платной подписки.

VPN-компании часто прибегают к использованию партнерских программ, согласно которым различные сайты и онлайн-маркетологи рекламируют их продукт за определенный процент от его стоимости.

Чтобы эта схема работала, создаются специальные ссылки с идентификатором. Если пользователь прошел по такой ссылке и купил продукт, часть этих денег уходит партнерам.

К сожалению, такой подход порождает многих недобросовестных партнеров, которые готовы заставить пользователя купить рекламируемый продукт всеми правдами и неправдами.

Тактика таких компаний включает методы запугивания пользователя, откровенную ложь и мошеннические действия — делается все, чтобы заставить человека установить нужное VPN-приложение.

Для достижения своих целей партнеры выкупают рекламные кампании, которые потом перенаправляют пользователя на мошеннические сайты во время веб-серфинга. Далее отображается какое-нибудь пугающее сообщение о заражении вредоносом, а юзеру рекомендуется установить специальную программу, которая якобы решит все проблемы.

Стоит отметить, что сами разработчики VPN-приложений не имеют ни малейшего понятия о том, каким образом партнеры пытаются навязать пользователям установку этих программ. Так что их винить в этом не стоит.

Несколько дней назад мы сообщали, что Координационный центр Университета Карнеги Меллон заявил: по меньшей мере четыре VPN-приложения, используемые корпоративными клиентами, содержат уязвимости. Среди проблемных приложений эксперты выделили VPN-сервисы от Cisco, F5 Networks, Palo Alto Networks и Pulse Secure. 

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru