



Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

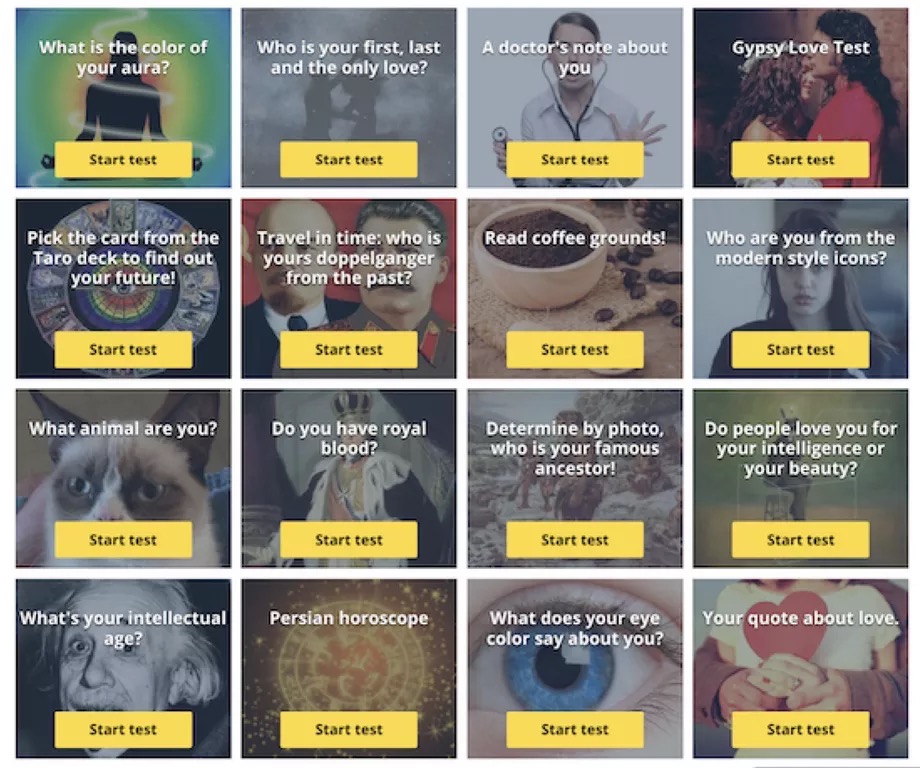
Компания Facebook, стоящая за одноименной социальной сетью, подала в суд на двух граждан Украины, которые разработали приложения-тесты. Суть претензий соцсети заключается в неправомерном сборе конфиденциальных данных пользователей, а также внедрении рекламного контента в новостную ленту Facebook.

Исковое заявление, поданное в прошлую пятницу, обвиняет Глеба Случевского и Андрея Горбачева в создании киберпреступной схемы, которая эксплуатировалась годами.

Между 2017 и 2018 годами они под разными предлогами убеждали пользователей установить вредоносные расширения для браузера, которые якобы выполняли функцию тестов на характер, склонность к популярности, а также предоставляли гороскопы.

В общей сложности было заражено около 63 000 пользователей Facebook. Случевский и Горбачев в основном орудовали четырьмя злонамеренными приложениями, среди которых были «Supertest» и «FQuiz». Атаковались обычно граждане Украины и России.

Для привлечения внимания хакеры эксплуатировали популярные у молодежи темы, например, был тест «Кем из современных вампиров вы являетесь?» — это отсылка к знаменитому фильму «Сумерки».

Приложения использовали функцию входа с помощью учетной записи Facebook, при этом пользователя заверяли, что собираться будет только ограниченный набор данных.

Однако истец заявил, что вышеозначенные киберпреступники собирали не только публично доступную информацию, но и списки друзей пользователей. Позже они отображали пользователям свою рекламу вместо той, что была одобрена Facebook.

Есть информация о том, что эти же двое украинцев могут иметь отношение к продаже личных сообщений 81 000 пользователей социальной сети. Этот инцидент был замечен в прошлом году.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru