


Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

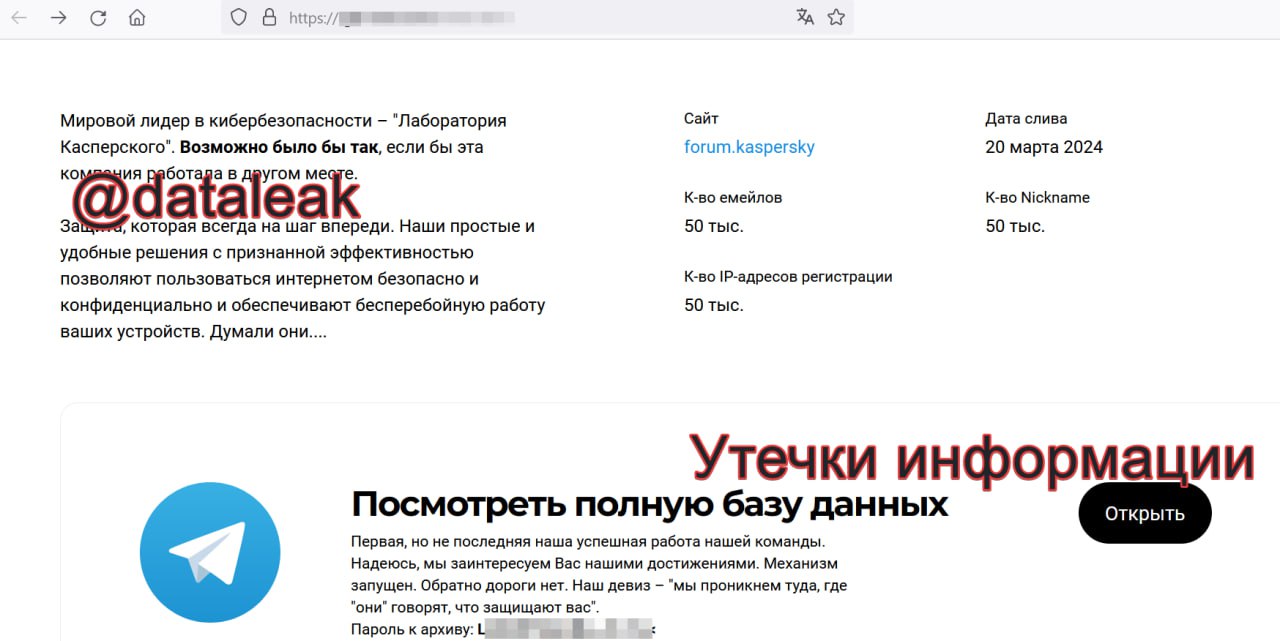
Вчера вечером появилась информация от одной из киберпреступных группировок о сливе списка зарегистрированных пользователей форума «Лаборатории Касперского» (forum.kaspersky[.]com). Позже аналитики DLBI выяснили, что речь идёт о площадке клуба Kaspersky — forum.kasperskyclub[.]ru.

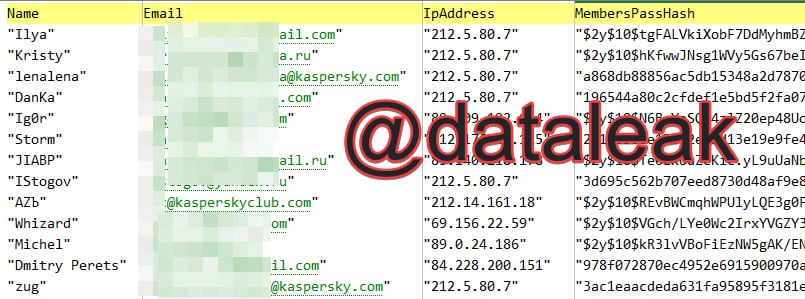
Как писал телеграм-канал «Утечки информации», в открытый доступ выложили 56 797 строк, содержащих следующие сведения:

  • Логины;
  • Адреса электронной почты;
  • IP-адреса;
  • Хешированные пароли (MD5 и bcrypt).


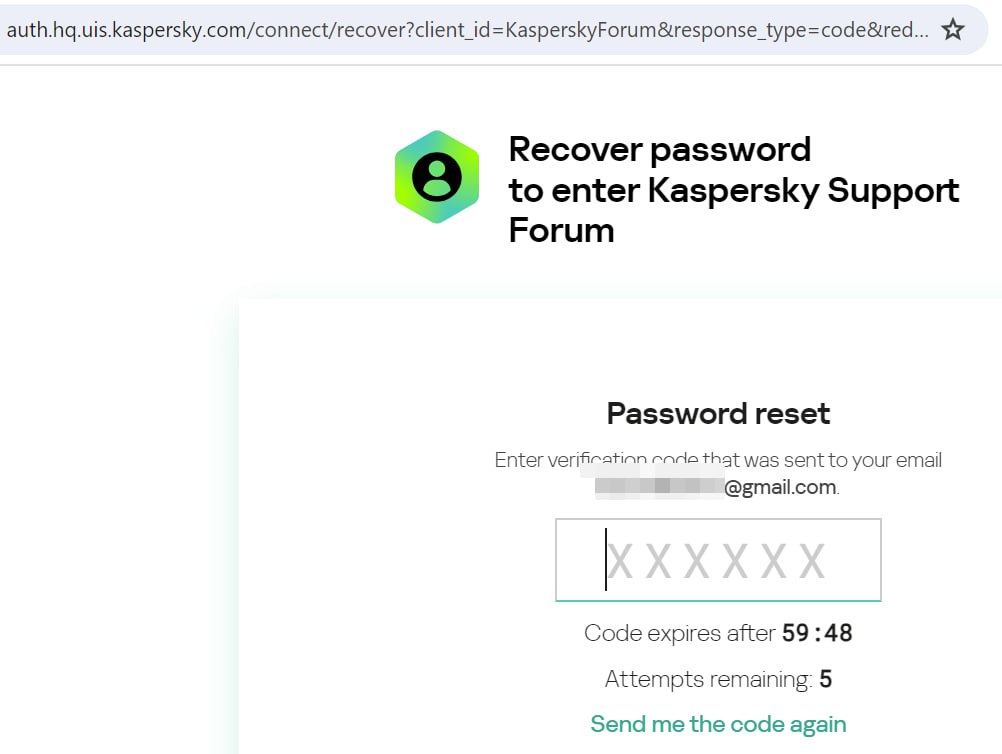
Исследователи сразу оговорились, что попытка проверить подлинность данных с помощью восстановления данных на ресурсе auth.hq.uis.kaspersky.com не дала однозначного результата.


Зато проверка случайных имейлов на сайте клуба Kaspersky — forum.kasperskyclub.ru — показала, что все учётные записи настоящие.

Представители Kaspersky поделились следующим комментарием, разъясняющим ситуацию:

«Лаборатория Касперского» провела проверку информации, опубликованной на интернет-ресурсах, об утечке данных и сообщает, что инфраструктура компании не была скомпрометирована.

Атаке подвергся исключительно хостинг-провайдер, на площадке которого располагался сайт форума фан-клуба компании - forum.kasperskyclub.ru, она находилась вне инфраструктуры компании.

Данные пользователей продуктов компании не были затронуты, так как хранятся и надежно защищаются непосредственно в инфраструктуре «Лаборатории Касперского».

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru